Ако започнувате онлајн бизнис или имате пријатели кои се активни во оваа област, веројатно сте слушнале и виделе многу дискусии за безбедноста и загриженостите поврзани со неа. Безбедноста на веб-страницата е една од најважните и најосновните инфраструктури што обезбедуваат стабилност и континуитет на бизнисот, а се состои од збир мерки и практики.
Зошто е важна безбедноста на веб-страницата?
Со напредокот на технологијата, безбедносните закани исто така станаа пософистицирани. Овие закани се зголемуваат секој ден, а нивните методи постојано се надградуваат, до таа мера што вчерашните одбранбени мерки може да бидат ранливи на денешните напади. Затоа секогаш треба да бидете во тек.
Овие закани се појавуваат во многу различни форми и можат да имаат различно влијание врз веб-страницата. На пример, можат да ја исклучат веб-страницата, да го променат нејзиниот изглед или дури да преземат контрола врз неа и да ја користат за незаконски активности. Кражбата на податоците на корисниците и заразувањето на нивните системи со малвер преку вашата веб-страница се други проблеми што може да се појават.
Покрај сите безбедносни мерки што можете да ги преземете за да ја заштитите вашата веб-страница, за кои ќе зборуваме подолу, треба да внимавате и на хостинг-услугата што ја избирате. Подобро е да изберете соодветна хостинг-услуга со високо ниво на безбедност за да спречите многу потенцијални ризици. Ако барате купување хостинг што е безбеден, сигурен и достапен по цена, Potenting е тука за вас.
Разбирање на различните безбедносни закани
- Малвер: Злонамерен софтвер или заразен код што хакерите и сајбер-криминалците го користат за да добијат пристап до вашата веб-страница и нејзините податоци.
- Деформирање (defacement): Ова се случува кога сајбер-криминалец ќе добие пристап до вашата веб-страница и нејзиниот код и ќе го промени изгледот или содржината на страницата без ваше знаење. Во такви ситуации, податоците на вашите корисници исто така може да бидат изложени на ризик.
- DoS и DDoS напади: Кај овие напади, голем број ботови испраќаат барања до серверот на веб-страницата, со што ги спречуваат легитимните корисници да пристапат до неа.
- И многу други…
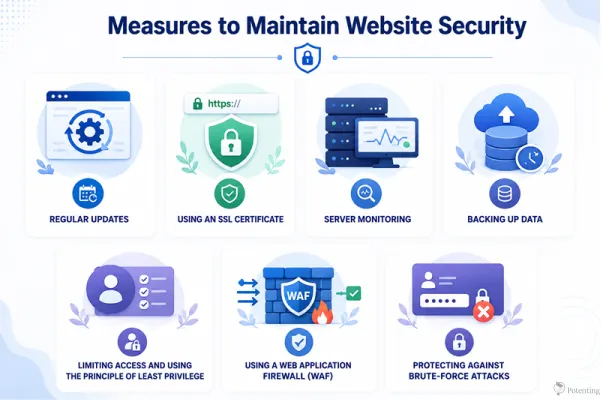
Мерки за одржување на безбедноста на веб-страницата
Овде ќе ги разгледаме најважните чекори што треба да ги преземете за да ја одржите безбедноста на вашата веб-страница.
Редовни ажурирања
Ажурирањата можеби не им изгледаат многу важни на многумина од вас, но треба да знаете дека ако постојано ги одложувате, всушност ја правите вашата веб-страница лесна мета за хакери и сајбер напади. Кога некоја програма добива ажурирање, тоа обично значи дека се откриени и поправени ранливости. Со редовно ажурирање на софтверот, ги отстранувате овие ранливости. Ако не го правите тоа, сепак, правите сериозна грешка.
Користење SSL сертификат
За среќа, дури и ако не ги сфаќате сериозно SSL сертификатите, Google ги смета веб-страниците без нив за безбедносен ризик, што значи дека до одреден степен сте обврзани да набавите таков сертификат. SSL сертификатот ги шифрира податоците што се разменуваат меѓу корисникот и серверот. Ако некој се обиде да пристапи до податоците додека се пренесуваат, шифрирањето го спречува тоа. Прелистувачите исто така се чувствителни на користењето SSL сертификати и ги информираат корисниците дали веб-страницата е безбедна кога ја посетуваат.
Мониторинг на серверот
Континуираниот мониторинг на серверот помага да се осигурате дека вашиот сервер и веб-страница работат правилно. Ако се појави проблем или прекин, можете брзо да го откриете и да преземете одбранбени мерки. Мониторингот може и да ве предупреди за потенцијални безбедносни проблеми, овозможувајќи ви да реагирате пред тие да станат посериозни.
Правење резервни копии на податоците
Овие мерки не можат со 100% сигурност да гарантираат дека вашата веб-страница никогаш нема да има проблем. Затоа редовните резервни копии се неопходни. Ако податоците на вашата веб-страница се изгубат поради безбедносен проблем или се компромитираат од малвер, сепак ќе имате безбедна копија од податоците и ќе можете да ги вратите.
Ограничување на пристапот и примена на принципот на најмали привилегии
Еден од најважните начини за подобрување на безбедноста на веб-страницата е внимателно да контролирате кој има пристап до вашата веб-страница, серверот и неговите ресурси. Не секој корисник или вработен има потреба од пристап до сите делови на веб-страницата. Принципот на најмали привилегии (PoLP) значи дека секој корисник треба да го има само минималното ниво на пристап потребно за извршување на неговите задачи. Со ограничување на дозволите, можете да ја намалите потенцијалната штета ако некоја сметка биде компромитирана. На пример, обичен администратор на веб-страница не мора нужно да има пристап до чувствителни конфигурации на серверот или алатки за управување со бази на податоци. Редовното прегледување на корисничките сметки и отстранувањето на непотребните дозволи исто така може да помогне вашата веб-страница да биде побезбедна.
Користење Web Application Firewall (WAF)
Web Application Firewall (WAF) е безбедносен слој што го следи и филтрира сообраќајот меѓу корисниците и вашата веб-страница. Тој може да препознае и блокира многу видови злонамерни барања пред тие да стигнат до вашата веб-апликација или сервер. WAF може да помогне во заштитата на веб-страниците од вообичаени закани како SQL injection, Cross-Site Scripting (XSS), злонамерни ботови и некои форми на напади на апликациско ниво. Користењето WAF не ја отстранува потребата од други безбедносни мерки, но може да обезбеди дополнителен слој на заштита и да го намали влијанието на многу вообичаени напади.
Заштита од brute-force напади
Brute-force нападите се случуваат кога напаѓачите постојано пробуваат различни кориснички имиња и лозинки за да добијат пристап до некоја сметка. Овие напади можат да бидат особено опасни за страниците за најава, администраторските сметки и другите системи што користат автентикација со лозинка. За да го намалите ризикот, треба да користите силни и уникатни лозинки, да ја овозможите повеќефакторската автентикација (MFA) секогаш кога е можно и да ги ограничите повторените неуспешни обиди за најава. Дополнителни мерки како заклучување на сметката, ограничување на бројот на обиди за најава, CAPTCHA и следење на сомнителни активности при најава исто така можат значително да им ги отежнат brute-force нападите на напаѓачите.
На крај: како безбедноста на веб-страницата влијае врз бизнисите?
Безбедноста на веб-страницата е исклучително важна за бизнисите бидејќи ги штити чувствителните податоци на корисниците и на бизнисот од сајбер закани како DDoS напади, SQL injection и малвер. Следењето на најдобрите безбедносни практики исто така помага да се спречат прекини во работата на веб-страницата, финансиски загуби, штета по угледот на брендот и правни казни. Со одржување на безбедноста и достапноста на веб-страницата, силните безбедносни практики можат да придонесат и за подобри SEO резултати и поголема доверба кај корисниците.
Често поставувани прашања
1. Кои се најчестите безбедносни закани за веб-страниците?
Најчести закани се малвер, деформирање на веб-страницата, DoS и DDoS напади, SQL injection, кражба на податоци и неовластен пристап.
2. Зошто се важни редовните ажурирања на веб-страницата за безбедноста?
Ажурирањата често поправаат познати безбедносни ранливости. Одложувањето на ажурирањата може да ја остави вашата веб-страница изложена на хакери и сајбер напади.