Wenn Sie ein Online-Business starten oder Freunde haben, die in diesem Bereich tätig sind, haben Sie wahrscheinlich schon viele Diskussionen über Sicherheit und die damit verbundenen Bedenken gehört und gesehen. Website-Sicherheit gehört zu den wichtigsten und grundlegendsten Infrastrukturen, die die Stabilität und den Fortbestand eines Unternehmens sichern. Sie besteht aus einer Reihe von Maßnahmen und Vorgehensweisen.
Warum ist Website-Sicherheit wichtig?
Mit dem technologischen Fortschritt sind auch Sicherheitsbedrohungen immer ausgefeilter geworden. Diese Bedrohungen nehmen täglich zu, und ihre Methoden werden ständig weiterentwickelt – so sehr, dass die Schutzmaßnahmen von gestern gegenüber den Angriffen von heute bereits anfällig sein können. Deshalb müssen Sie immer auf dem neuesten Stand bleiben.
Diese Bedrohungen treten in vielen verschiedenen Formen auf und können sich unterschiedlich auf eine Website auswirken. Sie können eine Website beispielsweise lahmlegen, ihr Erscheinungsbild verändern oder sogar die Kontrolle über sie übernehmen und sie für illegale Aktivitäten nutzen. Auch der Diebstahl von Nutzerdaten und die Infektion der Systeme Ihrer Besucher mit Malware über Ihre Website sind mögliche Probleme.
Neben all den Sicherheitsmaßnahmen, die Sie zum Schutz Ihrer Website ergreifen können und auf die wir weiter unten näher eingehen, sollten Sie auch auf den gewählten Hosting-Dienst achten. Wählen Sie am besten einen geeigneten Hosting-Dienst mit hohem Sicherheitsniveau, um viele potenzielle Risiken von vornherein zu vermeiden. Wenn Sie ein sicheres, zuverlässiges und günstiges Angebot zum Hosting kaufen suchen, ist Potenting für Sie da.
Die verschiedenen Sicherheitsbedrohungen verstehen
- Malware: Schadsoftware oder infizierter Code, mit dem Hacker und Cyberkriminelle sich Zugriff auf Ihre Website und deren Daten verschaffen.
- Defacement: Hierbei verschafft sich ein Cyberkrimineller Zugriff auf Ihre Website und deren Code und verändert ohne Ihr Wissen das Erscheinungsbild oder den Inhalt der Seite. In solchen Fällen können auch die Daten Ihrer Nutzer gefährdet sein.
- DoS- und DDoS-Angriffe: Bei diesen Angriffen senden zahlreiche Bots Anfragen an den Server der Website, sodass legitime Nutzer nicht mehr auf die Website zugreifen können.
- Und weitere …
Maßnahmen zur Gewährleistung der Website-Sicherheit
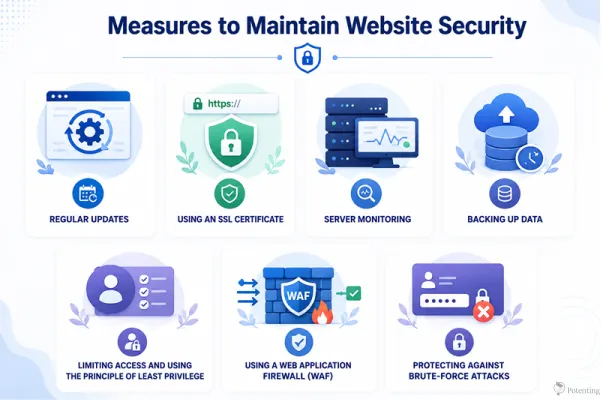
Im Folgenden betrachten wir die wichtigsten Schritte, die Sie unternehmen sollten, um die Sicherheit Ihrer Website zu gewährleisten.
Regelmäßige Updates
Updates erscheinen vielen von Ihnen vielleicht nicht besonders wichtig. Doch wenn Sie Ihre Updates immer wieder aufschieben, machen Sie Ihre Website im Grunde zu einem leichten Ziel für Hacker und Cyberangriffe. Wenn ein Programm ein Update erhält, bedeutet das in der Regel, dass Sicherheitslücken entdeckt und geschlossen wurden. Indem Sie Ihre Software aktuell halten, beseitigen Sie diese Schwachstellen. Versäumen Sie dies, begehen Sie einen schwerwiegenden Fehler.
Verwendung eines SSL-Zertifikats
Selbst wenn Sie SSL-Zertifikate nicht ernst nehmen: Google stuft Websites ohne Zertifikat glücklicherweise als Sicherheitsrisiko ein, sodass Sie gewissermaßen gezwungen sind, eines zu verwenden. Ein SSL-Zertifikat verschlüsselt die zwischen Nutzer und Server ausgetauschten Daten. Versucht jemand, während der Übertragung auf die Daten zuzugreifen, verhindert die Verschlüsselung dies. Auch Browser achten auf die Verwendung von SSL-Zertifikaten und zeigen Nutzern beim Besuch einer Website an, ob diese sicher ist.
Server-Monitoring
Eine kontinuierliche Serverüberwachung hilft sicherzustellen, dass Ihr Server und Ihre Website ordnungsgemäß funktionieren. Tritt ein Problem oder eine Störung auf, können Sie diese schnell erkennen und Abwehrmaßnahmen ergreifen. Das Monitoring kann Sie außerdem auf potenzielle Sicherheitsprobleme hinweisen, sodass Sie handeln können, bevor diese ernster werden.
Datensicherung
Diese Maßnahmen können nicht mit hundertprozentiger Sicherheit garantieren, dass Ihre Website niemals ein Problem haben wird. Deshalb sind regelmäßige Backups unerlässlich. Gehen die Daten Ihrer Website aufgrund eines Sicherheitsproblems verloren oder werden sie durch Malware kompromittiert, verfügen Sie dennoch über eine sichere Kopie Ihrer Daten und können diese wiederherstellen.
Zugriffe beschränken und das Prinzip der minimalen Rechtevergabe anwenden
Eine der wichtigsten Möglichkeiten, die Website-Sicherheit zu verbessern, besteht darin, genau zu kontrollieren, wer Zugriff auf Ihre Website, Ihren Server und die zugehörigen Ressourcen hat. Nicht jeder Nutzer oder Mitarbeiter benötigt Zugriff auf alle Bereiche einer Website. Das Prinzip der minimalen Rechtevergabe (Principle of Least Privilege, PoLP) besagt, dass jeder Nutzer nur die Zugriffsrechte erhalten sollte, die er mindestens zur Erfüllung seiner Aufgaben benötigt. Durch die Beschränkung von Berechtigungen können Sie den möglichen Schaden verringern, falls ein Konto kompromittiert wird. So sollte etwa ein normaler Website-Administrator nicht unbedingt Zugriff auf sensible Serverkonfigurationen oder Tools zur Datenbankverwaltung haben. Auch eine regelmäßige Überprüfung der Benutzerkonten und das Entfernen unnötiger Berechtigungen tragen dazu bei, Ihre Website sicherer zu machen.
Einsatz einer Web Application Firewall (WAF)
Eine Web Application Firewall (WAF) ist eine Sicherheitsebene, die den Datenverkehr zwischen Nutzern und Ihrer Website überwacht und filtert. Sie kann viele Arten schädlicher Anfragen erkennen und blockieren, bevor diese Ihre Webanwendung oder Ihren Server erreichen. Eine WAF hilft, Websites vor gängigen Bedrohungen wie SQL-Injection, Cross-Site-Scripting (XSS), bösartigen Bots und einigen Formen von Angriffen auf Anwendungsebene zu schützen. Der Einsatz einer WAF macht andere Sicherheitsmaßnahmen nicht überflüssig, bietet aber eine zusätzliche Schutzebene und kann die Auswirkungen vieler gängiger Angriffe verringern.
Schutz vor Brute-Force-Angriffen
Bei Brute-Force-Angriffen probieren Angreifer wiederholt verschiedene Benutzernamen und Passwörter aus, um Zugriff auf ein Konto zu erlangen. Diese Angriffe können besonders für Login-Seiten, Administratorkonten und andere Systeme mit passwortbasierter Authentifizierung gefährlich sein. Um das Risiko zu verringern, sollten Sie starke und einzigartige Passwörter verwenden, nach Möglichkeit die Multi-Faktor-Authentifizierung (MFA) aktivieren und wiederholte fehlgeschlagene Anmeldeversuche begrenzen. Zusätzliche Maßnahmen wie Kontosperrungen, eine Begrenzung der Anmeldeversuche pro Zeiteinheit, CAPTCHA und die Überwachung verdächtiger Anmeldeaktivitäten können Brute-Force-Angriffe für Angreifer ebenfalls deutlich erschweren.
Fazit: Wie wirkt sich Website-Sicherheit auf Unternehmen aus?
Website-Sicherheit ist für Unternehmen äußerst wichtig, da sie sensible Nutzer- und Unternehmensdaten vor Cyberbedrohungen wie DDoS-Angriffen, SQL-Injection und Malware schützt. Die Einhaltung bewährter Sicherheitspraktiken hilft zudem, Ausfälle der Website, finanzielle Verluste, Reputationsschäden für die Marke sowie rechtliche Sanktionen zu vermeiden. Indem sie die Sicherheit und Verfügbarkeit einer Website gewährleisten, können solide Sicherheitsmaßnahmen außerdem zu einer besseren SEO-Performance und einem größeren Vertrauen der Nutzer beitragen.
FAQ
1. Was sind die häufigsten Sicherheitsbedrohungen für Websites?
Zu den häufigsten Bedrohungen zählen Malware, Website-Defacement, DoS- und DDoS-Angriffe, SQL-Injection, Datendiebstahl und unbefugter Zugriff.
2. Warum sind regelmäßige Website-Updates für die Sicherheit wichtig?
Updates schließen häufig bekannte Sicherheitslücken. Werden Updates hinausgezögert, kann Ihre Website Hackern und Cyberangriffen schutzlos ausgeliefert sein.