Sikkerhed er fundamentet for nutidens virksomheder. Organisationer og virksomheder leder hele tiden efter løsninger, der kan styrke deres sikkerhed og forbedre deres samlede ydeevne. Et af de vigtigste tiltag, de bør tage alvorligt, er at implementere et SSL-certifikat – en pålidelig løsning til at styrke sikkerheden i onlineverdenen.
Hvad er et SSL-certifikat?
SSL er en protokol til datakryptering, der sikrer forbindelsen mellem en bruger og en hjemmeside. Når en hjemmeside har et SSL-certifikat, vises et hængelåsikon ved siden af dens URL. Ikonet viser, at kommunikationen mellem brugeren og hjemmesiden foregår via en sikker forbindelse. Dermed er alle data, der udveksles mellem brugeren og serveren, beskyttet mod aflytning, manipulation og uautoriserede ændringer.
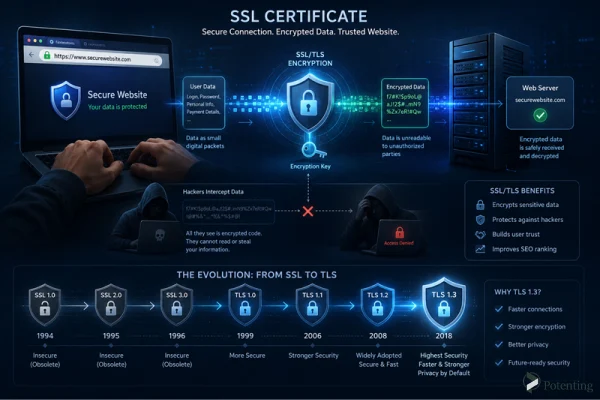
Datakryptering fungerer ved at opdele information i små pakker og omdanne den til et ulæseligt format ved hjælp af krypteringsalgoritmer. Selv hvis hackere formår at opsnappe dataene, kan de derfor ikke læse eller bruge dem uden den korrekte krypteringsnøgle og algoritme. Vi gennemgår senere, hvordan modtageren dekrypterer disse oplysninger.
I løbet af de 25 år, der er gået, siden SSL første gang blev introduceret, er der udgivet flere versioner af protokollen. Mange af dem blev dog med tiden udfaset på grund af sikkerhedssårbarheder. Det førte til udviklingen af TLS (Transport Layer Security), som tilbyder markant stærkere sikkerhed og nu har erstattet SSL. Trods denne ændring omtales teknologien stadig ofte som SSL, og derfor er begrebet fortsat almindeligt kendt i dag.
Hvordan virker SSL?
SSL er udviklet til at sikre, at de data, der udveksles mellem en bruger og en server, forbliver sikre. Det sker ved hjælp af krypteringsalgoritmer, der omdanner informationen til et ulæseligt format, så uvedkommende ikke kan få adgang til den. Men et vigtigt spørgsmål melder sig: Hvordan læses disse krypterede data, når de når frem til modtageren?
Dataene dekrypteres ved hjælp af to kryptografiske nøgler.
Før vi ser nærmere på de to nøgler, er det nyttigt at forstå, hvad en nøgle er. En kryptografisk nøgle er en streng af bogstaver og tal, der bruges til at kryptere og dekryptere data. I SSL findes der to typer nøgler: den offentlige nøgle (Public Key) og den private nøgle (Private Key).
Når en browser opretter forbindelse til en hjemmeside, bruger den den offentlige nøgle. Denne nøgle er offentligt tilgængelig og bruges til at etablere en sikker forbindelse.
Den private nøgle opbevares derimod kun på serveren og deles aldrig med nogen. Den spiller hovedrollen i dekrypteringen af de krypterede data. Uden den forbliver informationen ulæselig. Derfor er det yderst vigtigt at beskytte den private nøgle. Hvis den nogensinde bliver kompromitteret, kan uvedkommende bruge den til at dekryptere følsomme data og få adgang til fortrolige oplysninger.
Er et SSL-certifikat nok til at garantere sikkerheden?
Nej. Selvom teknologierne inden for cybersikkerhed har udviklet sig markant, udvikler cyberangrebene sig også konstant. Man kan ikke sige, at SSL alene kan give en hjemmeside fuld sikkerhed, men det kan i høj grad beskytte hjemmesider mod forskellige typer angreb.
For at forbedre sikkerheden med SSL er det vigtigt at følge disse retningslinjer:
- Hold altid dit SSL-certifikat opdateret, og brug nyere og mere sikre versioner.
- Få dit SSL-certifikat fra en betroet og pålidelig certifikatudsteder.
- Del under ingen omstændigheder din private nøgle med nogen, da det kan kompromittere sikkerheden af de krypterede data, hvis den bliver afsløret.
Hvad er HTTPS?
Hvis en hjemmeside har et SSL-certifikat, står der HTTPS i begyndelsen af dens URL-adresse. Derudover viser browseren et hængelåsikon ved siden af hjemmesidens adresse. Disse kendetegn viser brugerne, at hjemmesiden er sikker og troværdig.
Er et SSL-certifikat nødvendigt?
Ja. Hvis din hjemmeside ikke har et SSL-certifikat, viser browsere en advarsel om, at hjemmesiden ikke er sikker, når brugerne besøger den. Det kan mindske brugernes tillid og få mange besøgende til at forlade hjemmesiden.
Derudover kan hjemmesider uden SSL-certifikat rangere lavere i søgemaskinernes resultater, for eksempel hos Google, end sikre hjemmesider.
Du tænker måske, at din hjemmeside ikke håndterer følsomme eller fortrolige oplysninger, men et SSL-certifikat er stadig afgørende. Uden SSL-beskyttelse kan hackere få adgang til datatransmissionen og for eksempel indsætte uønskede reklamer, ændre hjemmesidens indhold eller omdirigere brugere til ondsindede sider.
Afslutning
I nutidens digitale verden er sikkerhed ikke længere et valg, men en nødvendighed. Et SSL-certifikat er et af de vigtigste værktøjer til at etablere en sikker forbindelse mellem brugere og hjemmesider. Ved at kryptere data beskytter denne teknologi brugernes oplysninger og øger tilliden til en hjemmeside.
Selvom SSL alene ikke kan fjerne alle sikkerhedstrusler, betragtes det som et af de grundlæggende elementer i websikkerhed. Det spiller en afgørende rolle for hjemmesidens sikkerhed at bruge et betroet certifikat, holde det opdateret og beskytte den private nøgle.
Et SSL-certifikat er i sidste ende ikke kun vigtigt for at beskytte brugernes data, men også for at styrke hjemmesidens troværdighed, øge brugernes tillid og skabe en sikrere oplevelse på nettet.
Ofte stillede spørgsmål
1. Skal et SSL-certifikat fornyes?
Ja. SSL-certifikater har en begrænset gyldighedsperiode og skal fornyes eller udskiftes, inden de udløber, for at hjemmesidens sikkerhed kan opretholdes.
2. Kan den private SSL-nøgle deles med andre?
Nej. Den private nøgle skal holdes fuldstændig fortrolig. Hvis uvedkommende får adgang til den, kan de krypterede data blive sårbare.
3. Hvad er forskellen på SSL og TLS?
TLS er den nyere og mere sikre version af SSL, som blev introduceret for at løse sikkerhedsproblemer i de ældre SSL-versioner. Selvom det er TLS, der bruges i dag, omtaler mange stadig teknologien som SSL.