Hvis du er ved at starte en onlinevirksomhed eller har venner, der er aktive på området, har du sikkert hørt og set en masse diskussioner om sikkerhed og de bekymringer, der følger med. Websitesikkerhed er en af de vigtigste og mest grundlæggende forudsætninger for en virksomheds stabilitet og kontinuitet, og den består af en række tiltag og metoder.
Hvorfor er websitesikkerhed vigtig?
I takt med at teknologien har udviklet sig, er sikkerhedstruslerne også blevet mere avancerede. Truslerne vokser dag for dag, og metoderne bliver hele tiden opdateret, så gårsdagens forsvarsforanstaltninger kan være sårbare over for dagens angreb. Derfor er det vigtigt, at du altid holder dig opdateret.
Truslerne findes i mange forskellige former og kan påvirke et website på forskellige måder. De kan for eksempel lægge et website ned, ændre dets udseende eller endda overtage kontrollen med det og bruge det til ulovlige aktiviteter. Tyveri af brugernes oplysninger og inficering af deres systemer med malware via dit website er andre problemer, der kan opstå.
Ud over alle de sikkerhedstiltag, du kan tage for at sikre dit website, og som vi gennemgår nedenfor, bør du også være opmærksom på den hostingtjeneste, du vælger. Det er en god idé at vælge en passende hostingtjeneste med et højt sikkerhedsniveau for at undgå mange potentielle risici. Hvis du leder efter et køb af hosting, der er sikkert, pålideligt og prisvenligt, står Potenting klar til at hjælpe dig.
Forstå de forskellige sikkerhedstrusler
- Malware: Ondsindet software eller inficeret kode, som hackere og cyberkriminelle bruger til at få adgang til dit website og dets oplysninger.
- Defacement: Dette sker, når en cyberkriminel får adgang til dit website og dets kode og ændrer sidens udseende eller indhold uden din viden. I sådanne situationer kan dine brugeres oplysninger også være i fare.
- DoS- og DDoS-angreb: Ved disse angreb sender et stort antal bots forespørgsler til websitets server, så legitime brugere ikke kan få adgang til websitet.
- Og meget mere…
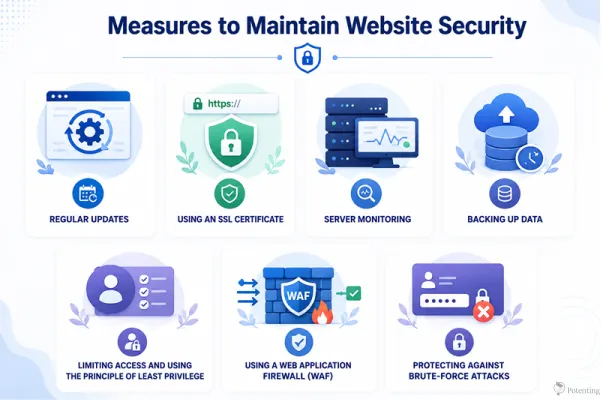
Tiltag til at opretholde websitesikkerheden
Her ser vi på de vigtigste skridt, du bør tage for at opretholde dit websites sikkerhed.
Regelmæssige opdateringer
Opdateringer virker måske ikke særlig vigtige for mange af jer, men hvis du bliver ved med at udskyde dine opdateringer, gør du i bund og grund dit website til et let mål for hackere og cyberangreb. Når et program får en opdatering, betyder det som regel, at sårbarheder er blevet fundet og rettet. Ved at holde din software opdateret fjerner du disse sårbarheder. Hvis du undlader det, begår du derimod en alvorlig fejl.
Brug af et SSL-certifikat
Heldigvis betragter Google websites uden SSL-certifikat som en sikkerhedsrisiko, selv hvis du ikke selv tager SSL-certifikater alvorligt, hvilket betyder, at du i et vist omfang er nødt til at anskaffe et. Et SSL-certifikat krypterer de data, der udveksles mellem brugeren og serveren. Hvis nogen forsøger at få adgang til dataene, mens de overføres, forhindrer krypteringen dem i det. Browsere er også opmærksomme på brugen af SSL-certifikater og fortæller brugerne, om et website er sikkert, når de besøger det.
Serverovervågning
Løbende overvågning af serveren hjælper med at sikre, at din server og dit website fungerer korrekt. Hvis der opstår et problem eller en driftsforstyrrelse, kan du hurtigt opdage det og sætte ind med forsvarstiltag. Overvågning kan også advare dig om potentielle sikkerhedsproblemer, så du kan handle, før de udvikler sig til noget mere alvorligt.
Backup af data
Disse tiltag kan ikke med 100 % sikkerhed garantere, at dit website aldrig får problemer. Derfor er regelmæssige backups helt afgørende. Hvis dit websites data går tabt på grund af et sikkerhedsproblem eller bliver kompromitteret af malware, har du stadig en sikker kopi af dine data og kan gendanne dem.
Begrænsning af adgang og brug af princippet om mindste privilegium
En af de vigtigste måder at forbedre websitesikkerheden på er nøje at kontrollere, hvem der har adgang til dit website, din server og dens ressourcer. Ikke alle brugere eller medarbejdere har brug for adgang til alle dele af et website. Princippet om mindste privilegium (PoLP) betyder, at hver bruger kun skal have det minimum af adgang, der kræves for at udføre deres opgaver. Ved at begrænse rettighederne kan du mindske den potentielle skade, hvis en konto bliver kompromitteret. For eksempel behøver en almindelig websiteadministrator ikke nødvendigvis adgang til følsomme serverkonfigurationer eller værktøjer til databaseadministration. Regelmæssig gennemgang af brugerkonti og fjernelse af unødvendige rettigheder kan også være med til at holde dit website mere sikkert.
Brug af en Web Application Firewall (WAF)
En Web Application Firewall (WAF) er et sikkerhedslag, der overvåger og filtrerer trafikken mellem brugerne og dit website. Den kan identificere og blokere mange typer ondsindede forespørgsler, før de når din webapplikation eller server. En WAF kan hjælpe med at beskytte websites mod almindelige trusler som SQL injection, Cross-Site Scripting (XSS), ondsindede bots og visse former for angreb på applikationslaget. Brugen af en WAF fjerner ikke behovet for andre sikkerhedstiltag, men den kan give et ekstra beskyttelseslag og mindske konsekvenserne af mange almindelige angreb.
Beskyttelse mod brute-force-angreb
Brute-force-angreb opstår, når angribere gentagne gange prøver forskellige brugernavne og adgangskoder for at få adgang til en konto. Disse angreb kan være særligt farlige for loginsider, administratorkonti og andre systemer, der bruger adgangskodebaseret godkendelse. For at mindske risikoen bør du bruge stærke og unikke adgangskoder, aktivere multifaktorgodkendelse (MFA), hvor det er muligt, og begrænse gentagne mislykkede loginforsøg. Yderligere tiltag som kontolåsning, begrænsning af loginforsøg, CAPTCHA og overvågning af mistænkelig loginaktivitet kan også gøre brute-force-angreb langt sværere for angriberne.
Til sidst: Hvordan påvirker websitesikkerhed virksomheder?
Websitesikkerhed er yderst vigtig for virksomheder, fordi den beskytter følsomme bruger- og virksomhedsoplysninger mod cybertrusler som DDoS-angreb, SQL injection og malware. Ved at følge bedste praksis for sikkerhed kan man også forebygge nedbrud på websitet, økonomiske tab, skade på brandets omdømme og juridiske sanktioner. Ved at opretholde et websites sikkerhed og tilgængelighed kan en stærk sikkerhedspraksis også bidrage til bedre SEO-resultater og øget tillid hos brugerne.
Ofte stillede spørgsmål
1. Hvad er de mest almindelige sikkerhedstrusler mod websites?
Almindelige trusler omfatter malware, defacement af websites, DoS- og DDoS-angreb, SQL injection, datatyveri og uautoriseret adgang.
2. Hvorfor er regelmæssige opdateringer af websitet vigtige for sikkerheden?
Opdateringer retter ofte kendte sikkerhedssårbarheder. Hvis du udskyder opdateringer, kan dit website blive sårbart over for hackere og cyberangreb.



