Ako pokrećete internetsko poslovanje ili imate prijatelje koji se time bave, vjerojatno ste čuli i vidjeli mnogo rasprava o sigurnosti i zabrinutosti vezanih uz nju. Sigurnost web-stranice jedan je od najvažnijih i temeljnih preduvjeta za stabilnost i kontinuitet poslovanja, a obuhvaća niz mjera i postupaka.
Zašto je sigurnost web-stranice važna?
Kako je tehnologija napredovala, tako su i sigurnosne prijetnje postale sofisticiranije. Te prijetnje svakim danom rastu, a njihove se metode neprestano usavršavaju, i to do te mjere da jučerašnje obrambene mjere mogu biti ranjive na današnje napade. Zato uvijek morate biti u tijeku.
Te se prijetnje javljaju u mnogo različitih oblika i na web-stranicu mogu utjecati na različite načine. Primjerice, mogu onesposobiti web-stranicu, izmijeniti njezin izgled ili čak preuzeti kontrolu nad njom i koristiti je za nezakonite aktivnosti. Krađa podataka korisnika i zaraza njihovih sustava zlonamjernim softverom putem vaše web-stranice također su problemi koji se mogu pojaviti.
Uz sve sigurnosne mjere koje možete poduzeti kako biste zaštitili svoju web-stranicu, a o kojima ćemo govoriti u nastavku, trebate obratiti pozornost i na hosting uslugu koju odabirete. Bolje je odabrati odgovarajuću hosting uslugu s visokom razinom sigurnosti kako biste spriječili mnoge potencijalne rizike. Ako tražite kupnju hostinga koji je siguran, pouzdan i povoljan, Potenting je tu za vas.
Razumijevanje različitih sigurnosnih prijetnji
- Zlonamjerni softver (malware): zlonamjerni programi ili zaraženi kod kojima se hakeri i kibernetički kriminalci služe kako bi pristupili vašoj web-stranici i njezinim podacima.
- Defacement (neovlaštena izmjena izgleda): događa se kada kibernetički kriminalac dobije pristup vašoj web-stranici i njezinu kodu te bez vašeg znanja promijeni izgled ili sadržaj stranice. U takvim situacijama ugroženi mogu biti i podaci vaših korisnika.
- DoS i DDoS napadi: u ovim napadima velik broj botova šalje zahtjeve poslužitelju web-stranice, čime se legitimnim korisnicima onemogućuje pristup stranici.
- I još mnogo toga…
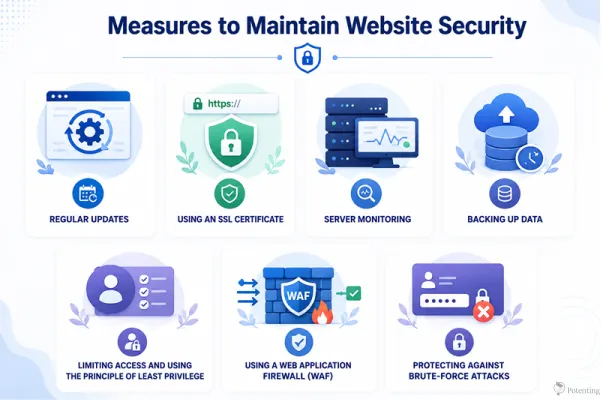
Mjere za održavanje sigurnosti web-stranice
U nastavku ćemo razmotriti najvažnije korake koje biste trebali poduzeti kako biste održali sigurnost svoje web-stranice.
Redovita ažuriranja
Mnogima od vas ažuriranja se možda ne čine osobito važnima, no trebate znati da, ako ih stalno odgađate, svoju web-stranicu zapravo pretvarate u laku metu za hakere i kibernetičke napade. Kada program dobije ažuriranje, to obično znači da su ranjivosti otkrivene i uklonjene. Redovitim ažuriranjem softvera uklanjate te ranjivosti. Ako to propustite, činite ozbiljnu pogrešku.
Korištenje SSL certifikata
Srećom, čak i ako SSL certifikate ne shvaćate ozbiljno, Google web-stranice bez njih smatra sigurnosnim rizikom, što znači da ste ga u određenoj mjeri dužni nabaviti. SSL certifikat šifrira podatke koji se razmjenjuju između korisnika i poslužitelja. Ako netko pokuša pristupiti podacima tijekom prijenosa, šifriranje će ga u tome spriječiti. Preglednici također pridaju važnost SSL certifikatima i obavještavaju korisnike je li web-stranica koju posjećuju sigurna.
Nadzor poslužitelja
Kontinuirani nadzor poslužitelja pomaže osigurati da vaš poslužitelj i web-stranica ispravno rade. Ako dođe do problema ili prekida, možete ga brzo otkriti i poduzeti obrambene mjere. Nadzor vas također može upozoriti na potencijalne sigurnosne probleme, tako da možete reagirati prije nego što postanu ozbiljniji.
Izrada sigurnosnih kopija podataka
Ove mjere ne mogu sa 100% sigurnošću jamčiti da vaša web-stranica nikada neće imati problema. Zato su redovite sigurnosne kopije ključne. Ako se podaci vaše web-stranice izgube zbog sigurnosnog problema ili ih ugrozi zlonamjerni softver, i dalje ćete imati sigurnu kopiju podataka koju možete vratiti.
Ograničavanje pristupa i primjena načela najmanjih ovlasti
Jedan od najvažnijih načina za poboljšanje sigurnosti web-stranice jest pažljivo kontrolirati tko ima pristup vašoj web-stranici, poslužitelju i njegovim resursima. Nije svakom korisniku ili zaposleniku potreban pristup svim dijelovima web-stranice. Načelo najmanjih ovlasti (PoLP) znači da bi svaki korisnik trebao imati samo najnižu razinu pristupa potrebnu za obavljanje svojih zadataka. Ograničavanjem ovlasti možete smanjiti potencijalnu štetu ako neki račun bude kompromitiran. Primjerice, običan administrator web-stranice ne mora nužno imati pristup osjetljivim postavkama poslužitelja ili alatima za upravljanje bazom podataka. Redovita provjera korisničkih računa i uklanjanje nepotrebnih ovlasti također mogu pomoći da vaša web-stranica bude sigurnija.
Korištenje vatrozida za web-aplikacije (WAF)
Vatrozid za web-aplikacije (WAF) sigurnosni je sloj koji nadzire i filtrira promet između korisnika i vaše web-stranice. Može prepoznati i blokirati mnoge vrste zlonamjernih zahtjeva prije nego što stignu do vaše web-aplikacije ili poslužitelja. WAF može pomoći u zaštiti web-stranica od uobičajenih prijetnji kao što su SQL injection, Cross-Site Scripting (XSS), zlonamjerni botovi i neki oblici napada na aplikacijskom sloju. Korištenje WAF-a ne uklanja potrebu za drugim sigurnosnim mjerama, ali može pružiti dodatni sloj zaštite i ublažiti posljedice mnogih uobičajenih napada.
Zaštita od brute-force napada
Brute-force napadi događaju se kada napadači uzastopno isprobavaju različita korisnička imena i lozinke kako bi pristupili nekom računu. Ti napadi mogu biti osobito opasni za stranice za prijavu, administratorske račune i druge sustave koji koriste autentifikaciju lozinkom. Kako biste smanjili rizik, koristite snažne i jedinstvene lozinke, uključite višefaktorsku autentifikaciju (MFA) kad god je to moguće i ograničite broj uzastopnih neuspjelih pokušaja prijave. Dodatne mjere, poput zaključavanja računa, ograničavanja učestalosti prijava, CAPTCHA-e i praćenja sumnjivih aktivnosti prijave, također mogu napadačima znatno otežati brute-force napade.
Za kraj: kako sigurnost web-stranice utječe na poslovanje?
Sigurnost web-stranice iznimno je važna za poslovanje jer štiti osjetljive podatke korisnika i tvrtke od kibernetičkih prijetnji kao što su DDoS napadi, SQL injection i zlonamjerni softver. Pridržavanje najboljih sigurnosnih praksi također pomaže u sprječavanju prekida rada web-stranice, financijskih gubitaka, narušavanja ugleda brenda i pravnih sankcija. Održavanjem sigurnosti i dostupnosti web-stranice, dobre sigurnosne prakse mogu pridonijeti i boljim SEO rezultatima te većem povjerenju korisnika.
Česta pitanja
1. Koje su najčešće sigurnosne prijetnje za web-stranice?
Najčešće prijetnje uključuju zlonamjerni softver, neovlaštenu izmjenu izgleda web-stranice (defacement), DoS i DDoS napade, SQL injection, krađu podataka i neovlašteni pristup.
2. Zašto su redovita ažuriranja web-stranice važna za sigurnost?
Ažuriranja često uklanjaju poznate sigurnosne ranjivosti. Odgađanje ažuriranja može vašu web-stranicu izložiti hakerima i kibernetičkim napadima.