Se stai avviando un’attività online o hai amici attivi in questo settore, probabilmente hai sentito e visto molte discussioni sulla sicurezza e sulle preoccupazioni che la circondano. La sicurezza di un sito web è una delle infrastrutture più importanti e fondamentali per garantire la stabilità e la continuità di un’attività, ed è costituita da un insieme di misure e pratiche.
Perché la sicurezza del sito web è importante?
Con il progresso della tecnologia, anche le minacce alla sicurezza sono diventate più sofisticate. Queste minacce aumentano ogni giorno e i loro metodi vengono costantemente aggiornati, al punto che le misure difensive di ieri possono risultare vulnerabili agli attacchi di oggi. Per questo motivo è necessario tenersi sempre aggiornati.
Queste minacce si presentano in molte forme diverse e possono avere effetti differenti su un sito web. Ad esempio, possono mettere offline un sito, modificarne l’aspetto o persino prenderne il controllo e usarlo per attività illegali. Il furto delle informazioni degli utenti e l’infezione dei loro sistemi con malware attraverso il tuo sito web sono altri problemi che possono verificarsi.
Oltre a tutte le misure di sicurezza che puoi adottare per proteggere il tuo sito web, di cui parleremo più avanti, dovresti prestare attenzione anche al servizio di hosting che scegli. È preferibile scegliere un servizio di hosting adeguato e con un elevato livello di sicurezza, in modo da prevenire molti potenziali rischi. Se stai cercando un hosting da acquistare sicuro, affidabile e conveniente, Potenting è qui per te.
Comprendere le diverse minacce alla sicurezza
- Malware: software dannoso o codice infetto che hacker e criminali informatici utilizzano per ottenere l’accesso al tuo sito web e alle sue informazioni.
- Defacement: si verifica quando un criminale informatico ottiene l’accesso al tuo sito web e al suo codice e ne modifica l’aspetto o i contenuti a tua insaputa. In queste situazioni, anche le informazioni dei tuoi utenti possono essere a rischio.
- Attacchi DoS e DDoS: in questi attacchi, un gran numero di bot invia richieste al server del sito web, impedendo agli utenti legittimi di accedervi.
- E altro ancora…
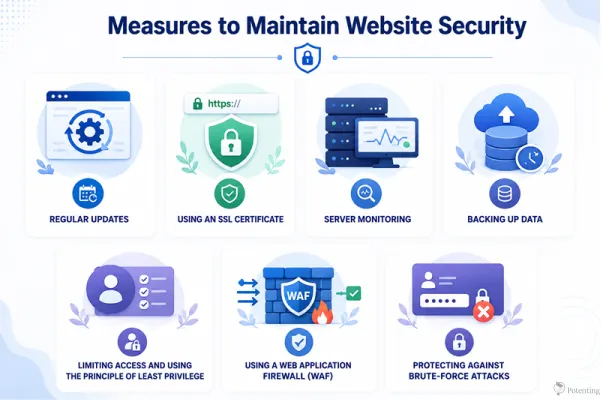
Misure per mantenere la sicurezza del sito web
Qui esamineremo i passaggi più importanti da compiere per mantenere la sicurezza del tuo sito web.
Aggiornamenti regolari
Gli aggiornamenti potrebbero non sembrare molto importanti a molti di voi, ma devi sapere che, se continui a rimandarli, stai sostanzialmente rendendo il tuo sito web un facile bersaglio per hacker e attacchi informatici. Quando un programma riceve un aggiornamento, di solito significa che sono state individuate e corrette delle vulnerabilità. Mantenendo aggiornato il tuo software, elimini queste vulnerabilità. Se non lo fai, invece, commetti un grave errore.
Utilizzare un certificato SSL
Fortunatamente, anche se non prendi sul serio i certificati SSL, Google considera i siti web che ne sono privi un rischio per la sicurezza, il che significa che sei, in una certa misura, obbligato a ottenerne uno. Un certificato SSL cifra i dati scambiati tra l’utente e il server. Se qualcuno tenta di accedere ai dati durante la trasmissione, la cifratura glielo impedisce. Anche i browser sono attenti all’uso dei certificati SSL e informano gli utenti, quando visitano un sito, se questo è sicuro.
Monitoraggio del server
Il monitoraggio continuo del server aiuta a garantire che il server e il sito web funzionino correttamente. Se si verifica un problema o un’interruzione, puoi rilevarlo rapidamente e adottare misure difensive. Il monitoraggio può anche avvisarti di potenziali problemi di sicurezza, permettendoti di intervenire prima che diventino più gravi.
Backup dei dati
Queste misure non possono garantire con certezza assoluta che il tuo sito web non avrà mai problemi. Ecco perché i backup regolari sono essenziali. Se i dati del tuo sito web vanno persi a causa di un problema di sicurezza o vengono compromessi da un malware, disporrai comunque di una copia sicura dei tuoi dati e potrai ripristinarli.
Limitare gli accessi e applicare il principio del privilegio minimo
Uno dei modi più importanti per migliorare la sicurezza di un sito web è controllare attentamente chi ha accesso al sito, al server e alle relative risorse. Non tutti gli utenti o i dipendenti hanno bisogno di accedere a tutte le parti di un sito web. Il principio del privilegio minimo (PoLP, Principle of Least Privilege) prevede che ogni utente disponga solo del livello minimo di accesso necessario per svolgere le proprie mansioni. Limitando i permessi, puoi ridurre i potenziali danni nel caso in cui un account venga compromesso. Ad esempio, un normale amministratore del sito web non deve necessariamente avere accesso a configurazioni sensibili del server o a strumenti di gestione del database. Anche verificare regolarmente gli account utente e rimuovere i permessi non necessari può contribuire a mantenere il sito web più sicuro.
Utilizzare un Web Application Firewall (WAF)
Un Web Application Firewall (WAF) è un livello di sicurezza che monitora e filtra il traffico tra gli utenti e il tuo sito web. È in grado di identificare e bloccare molti tipi di richieste dannose prima che raggiungano la tua applicazione web o il server. Un WAF può aiutare a proteggere i siti web da minacce comuni come SQL injection, Cross-Site Scripting (XSS), bot dannosi e alcune forme di attacchi a livello applicativo. L’uso di un WAF non elimina la necessità di altre misure di sicurezza, ma può fornire un ulteriore livello di protezione e ridurre l’impatto di molti attacchi comuni.
Protezione dagli attacchi brute-force
Gli attacchi brute-force si verificano quando gli aggressori provano ripetutamente diverse combinazioni di nomi utente e password per ottenere l’accesso a un account. Questi attacchi possono essere particolarmente pericolosi per le pagine di login, gli account amministratore e altri sistemi che utilizzano l’autenticazione basata su password. Per ridurre il rischio, dovresti usare password complesse e univoche, attivare l’autenticazione a più fattori (MFA) quando possibile e limitare i tentativi di accesso falliti ripetuti. Misure aggiuntive come il blocco degli account, la limitazione della frequenza dei login, i CAPTCHA e il monitoraggio delle attività di accesso sospette possono inoltre rendere gli attacchi brute-force molto più difficili per gli aggressori.
In conclusione: in che modo la sicurezza del sito web influisce sulle aziende?
La sicurezza del sito web è estremamente importante per le aziende perché protegge le informazioni sensibili degli utenti e dell’azienda da minacce informatiche come attacchi DDoS, SQL injection e malware. Seguire le best practice di sicurezza aiuta inoltre a prevenire interruzioni del sito, perdite economiche, danni alla reputazione del marchio e sanzioni legali. Mantenendo la sicurezza e la disponibilità di un sito web, solide pratiche di sicurezza possono anche contribuire a migliorare le prestazioni SEO e ad aumentare la fiducia degli utenti.
Domande frequenti
1. Quali sono le minacce più comuni alla sicurezza di un sito web?
Tra le minacce più comuni ci sono malware, defacement del sito web, attacchi DoS e DDoS, SQL injection, furto di dati e accessi non autorizzati.
2. Perché gli aggiornamenti regolari del sito web sono importanti per la sicurezza?
Gli aggiornamenti spesso correggono vulnerabilità di sicurezza note. Rimandarli può lasciare il tuo sito web esposto a hacker e attacchi informatici.