オンラインビジネスを始めようとしている方や、この分野で活動している知人がいる方なら、セキュリティやそれにまつわる懸念について、多くの議論を見聞きしたことがあるでしょう。Webサイトセキュリティは、ビジネスの安定性と継続性を確保するうえで最も重要かつ基本的な基盤の一つであり、さまざまな対策や取り組みから成り立っています。
Webサイトセキュリティはなぜ重要なのか?
技術の進歩とともに、セキュリティ上の脅威も高度化しています。こうした脅威は日々増加しており、その手口も絶えず更新されているため、昨日の防御策が今日の攻撃には通用しないこともあります。だからこそ、常に最新の状態を保つ必要があるのです。
脅威にはさまざまな形態があり、Webサイトに及ぼす影響も異なります。たとえば、Webサイトをダウンさせたり、見た目を改ざんしたり、さらには乗っ取って違法行為に利用したりすることもあります。また、ユーザー情報の窃取や、あなたのWebサイトを経由してユーザーのシステムがマルウェアに感染するといった問題が発生する可能性もあります。
後述するWebサイトを守るためのさまざまなセキュリティ対策に加えて、どのホスティングサービスを選ぶかにも注意を払う必要があります。多くの潜在的なリスクを防ぐためには、セキュリティレベルの高い適切なホスティングサービスを選ぶことをおすすめします。安全で信頼性が高く、手頃な価格のホスティングの購入をお探しなら、Potentingにお任せください。
さまざまなセキュリティ脅威を理解する
- マルウェア:ハッカーやサイバー犯罪者が、Webサイトやその情報にアクセスするために使用する悪意のあるソフトウェアや感染したコードです。
- 改ざん(デフェイスメント):サイバー犯罪者がWebサイトやそのコードにアクセスし、あなたの知らないうちにサイトの外観やコンテンツを書き換えることです。このような状況では、ユーザーの情報も危険にさらされる可能性があります。
- DoS攻撃・DDoS攻撃:大量のボットがWebサイトのサーバーにリクエストを送りつけ、正規のユーザーがWebサイトにアクセスできないようにする攻撃です。
- その他…
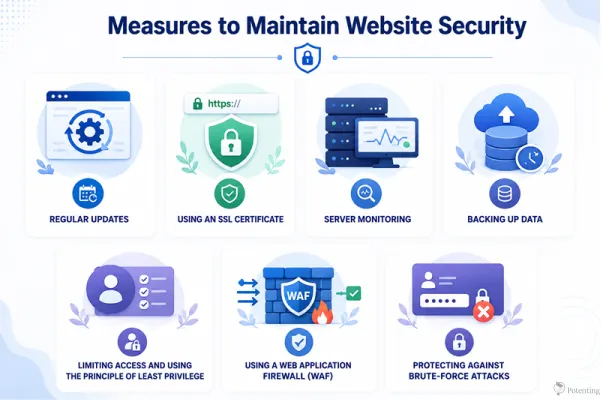
Webサイトのセキュリティを維持するための対策
ここでは、Webサイトのセキュリティを維持するために取るべき最も重要な対策を見ていきましょう。
定期的なアップデート
アップデートはそれほど重要ではないと感じる方も多いかもしれませんが、アップデートを先延ばしにし続けることは、Webサイトをハッカーやサイバー攻撃の格好の標的にしているのと同じです。プログラムにアップデートが提供されるということは、通常、脆弱性が発見され修正されたことを意味します。ソフトウェアを最新の状態に保つことで、こうした脆弱性を解消できます。これを怠ることは、重大な過ちと言えるでしょう。
SSL証明書の利用
幸いなことに、たとえあなたがSSL証明書を重視していなくても、GoogleはSSL証明書のないWebサイトをセキュリティ上のリスクとみなすため、ある程度は取得せざるを得ません。SSL証明書は、ユーザーとサーバー間でやり取りされるデータを暗号化します。送信中のデータに誰かがアクセスしようとしても、暗号化によってそれを防ぐことができます。また、ブラウザもSSL証明書の使用に敏感で、ユーザーがWebサイトにアクセスした際に、そのサイトが安全かどうかを知らせてくれます。
サーバー監視
継続的なサーバー監視により、サーバーとWebサイトが正常に機能していることを確認できます。問題や障害が発生した場合も、すぐに検知して防御策を講じることができます。また、監視によって潜在的なセキュリティ問題を把握できるため、深刻化する前に対処することが可能です。
データのバックアップ
これらの対策を講じても、Webサイトに問題がまったく起きないと100%保証することはできません。だからこそ、定期的なバックアップが不可欠です。セキュリティ上の問題でWebサイトのデータが失われたり、マルウェアによって侵害されたりしても、安全なデータのコピーがあれば復元することができます。
アクセス制限と最小権限の原則の適用
Webサイトのセキュリティを高める最も重要な方法の一つは、Webサイトやサーバー、そのリソースに誰がアクセスできるかを慎重に管理することです。すべてのユーザーや従業員が、Webサイトのあらゆる部分にアクセスする必要があるわけではありません。最小権限の原則(PoLP)とは、各ユーザーには業務の遂行に必要な最低限のアクセス権のみを付与すべきという考え方です。権限を制限することで、アカウントが侵害された場合の潜在的な被害を抑えることができます。たとえば、一般的なWebサイト管理者が、機密性の高いサーバー設定やデータベース管理ツールにまでアクセスできる必要は必ずしもありません。ユーザーアカウントを定期的に見直し、不要な権限を削除することも、Webサイトの安全性向上に役立ちます。
Webアプリケーションファイアウォール(WAF)の利用
Webアプリケーションファイアウォール(WAF)は、ユーザーとWebサイト間のトラフィックを監視・フィルタリングするセキュリティレイヤーです。多くの種類の悪意あるリクエストを、Webアプリケーションやサーバーに到達する前に識別してブロックできます。WAFは、SQLインジェクション、クロスサイトスクリプティング(XSS)、悪意のあるボット、一部のアプリケーション層攻撃といった一般的な脅威からWebサイトを守るのに役立ちます。WAFを使用しても他のセキュリティ対策が不要になるわけではありませんが、保護の層を一つ追加し、多くの一般的な攻撃の影響を軽減することができます。
ブルートフォース攻撃への対策
ブルートフォース攻撃とは、攻撃者がアカウントにアクセスするために、さまざまなユーザー名とパスワードを繰り返し試す攻撃です。この攻撃は、ログインページや管理者アカウント、その他パスワード認証を使用するシステムにとって特に危険です。リスクを軽減するには、強力で固有のパスワードを使用し、可能な限り多要素認証(MFA)を有効にし、ログイン失敗の繰り返しを制限する必要があります。さらに、アカウントロック、ログイン試行回数の制限、CAPTCHA、不審なログインの監視といった対策を加えることで、攻撃者にとってブルートフォース攻撃をはるかに困難にすることができます。
最後に:Webサイトセキュリティはビジネスにどう影響するのか?
Webサイトセキュリティは、DDoS攻撃、SQLインジェクション、マルウェアなどのサイバー脅威から、ユーザーやビジネスの機密情報を守るため、企業にとって極めて重要です。セキュリティのベストプラクティスに従うことで、Webサイトの停止、金銭的損失、ブランドイメージの低下、法的な罰則を防ぐこともできます。さらに、Webサイトの安全性と可用性を維持することで、強固なセキュリティ対策はSEOパフォーマンスの向上やユーザーからの信頼の向上にもつながります。
よくある質問
1. Webサイトセキュリティにおける最も一般的な脅威は何ですか?
一般的な脅威としては、マルウェア、Webサイトの改ざん、DoS攻撃・DDoS攻撃、SQLインジェクション、データの窃取、不正アクセスなどが挙げられます。
2. 定期的なWebサイトのアップデートがセキュリティにとって重要なのはなぜですか?
アップデートでは、既知のセキュリティ脆弱性が修正されることがよくあります。アップデートを後回しにすると、Webサイトがハッカーやサイバー攻撃にさらされたままになる恐れがあります。