Als je een online bedrijf start of vrienden hebt die in deze sector actief zijn, heb je waarschijnlijk al veel discussies gehoord en gezien over beveiliging en de zorgen die daarmee gepaard gaan. Websitebeveiliging is een van de belangrijkste en meest fundamentele pijlers voor de stabiliteit en continuïteit van een bedrijf, en bestaat uit een reeks maatregelen en werkwijzen.
Waarom is websitebeveiliging belangrijk?
Naarmate de technologie zich heeft ontwikkeld, zijn ook beveiligingsdreigingen geavanceerder geworden. Deze dreigingen nemen elke dag toe en hun methoden worden voortdurend vernieuwd, tot het punt waarop de verdedigingsmaatregelen van gisteren kwetsbaar kunnen zijn voor de aanvallen van vandaag. Daarom moet je altijd op de hoogte blijven.
Deze dreigingen komen in veel verschillende vormen voor en kunnen uiteenlopende gevolgen hebben voor een website. Ze kunnen een website bijvoorbeeld offline halen, het uiterlijk ervan wijzigen of zelfs de controle erover overnemen en de site gebruiken voor illegale activiteiten. Diefstal van gebruikersgegevens en het via jouw website besmetten van hun systemen met malware zijn andere problemen die kunnen optreden.
Naast alle beveiligingsmaatregelen die je kunt nemen om je website te beveiligen, en die we hieronder verder bespreken, moet je ook letten op de hostingdienst die je kiest. Je kunt het beste kiezen voor een geschikte hostingdienst met een hoog beveiligingsniveau om veel potentiële risico’s te voorkomen. Wil je hosting kopen die veilig, betrouwbaar en betaalbaar is? Dan staat Potenting voor je klaar.
Verschillende beveiligingsdreigingen begrijpen
- Malware: kwaadaardige software of geïnfecteerde code die hackers en cybercriminelen gebruiken om toegang te krijgen tot je website en de gegevens daarop.
- Defacement: dit gebeurt wanneer een cybercrimineel toegang krijgt tot je website en de code ervan, en zonder dat je het weet het uiterlijk of de inhoud van de site wijzigt. In zulke situaties kunnen ook de gegevens van je gebruikers gevaar lopen.
- DoS- en DDoS-aanvallen: bij deze aanvallen sturen grote aantallen bots verzoeken naar de server van de website, waardoor legitieme gebruikers de website niet meer kunnen bereiken.
- En meer…
Maatregelen om je website veilig te houden
Hier bekijken we de belangrijkste stappen die je moet nemen om de beveiliging van je website op peil te houden.
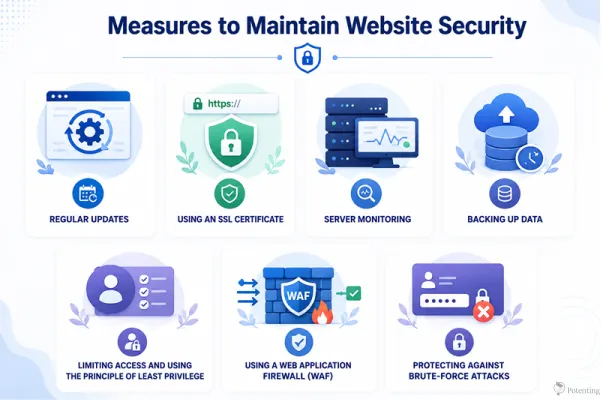
Regelmatige updates
Updates lijken voor velen van jullie misschien niet zo belangrijk, maar je moet weten dat je je website een gemakkelijk doelwit maakt voor hackers en cyberaanvallen als je je updates steeds uitstelt. Wanneer een programma een update krijgt, betekent dit meestal dat er kwetsbaarheden zijn gevonden en verholpen. Door je software up-to-date te houden, neem je deze kwetsbaarheden weg. Doe je dat niet, dan maak je een ernstige fout.
Een SSL-certificaat gebruiken
Gelukkig beschouwt Google websites zonder SSL-certificaat als een beveiligingsrisico, ook als jij SSL-certificaten niet serieus neemt. Dat betekent dat je in zekere zin verplicht bent er een aan te schaffen. Een SSL-certificaat versleutelt de gegevens die tussen de gebruiker en de server worden uitgewisseld. Als iemand probeert de gegevens tijdens de overdracht te onderscheppen, voorkomt versleuteling dat. Ook browsers letten op het gebruik van SSL-certificaten en laten gebruikers bij een bezoek weten of een website veilig is.
Servermonitoring
Continue servermonitoring helpt ervoor te zorgen dat je server en website goed functioneren. Als er een probleem of storing optreedt, kun je die snel opsporen en verdedigingsmaatregelen nemen. Monitoring kan je ook waarschuwen voor mogelijke beveiligingsproblemen, zodat je actie kunt ondernemen voordat ze ernstiger worden.
Back-ups maken van gegevens
Deze maatregelen kunnen niet met 100% zekerheid garanderen dat je website nooit een probleem zal hebben. Daarom zijn regelmatige back-ups essentieel. Als de gegevens van je website verloren gaan door een beveiligingsprobleem of door malware worden aangetast, heb je nog steeds een veilige kopie van je gegevens die je kunt terugzetten.
Toegang beperken en het principe van minimale rechten toepassen
Een van de belangrijkste manieren om de beveiliging van je website te verbeteren, is zorgvuldig bepalen wie toegang heeft tot je website, je server en de bijbehorende resources. Niet elke gebruiker of medewerker heeft toegang nodig tot alle onderdelen van een website. Het principe van minimale rechten (Principle of Least Privilege, PoLP) houdt in dat elke gebruiker alleen het minimale toegangsniveau krijgt dat nodig is om zijn taken uit te voeren. Door rechten te beperken, kun je de mogelijke schade verkleinen als een account wordt gecompromitteerd. Een gewone websitebeheerder hoeft bijvoorbeeld niet per se toegang te hebben tot gevoelige serverconfiguraties of tools voor databasebeheer. Door gebruikersaccounts regelmatig te controleren en overbodige rechten in te trekken, houd je je website bovendien veiliger.
Een Web Application Firewall (WAF) gebruiken
Een Web Application Firewall (WAF) is een beveiligingslaag die het verkeer tussen gebruikers en je website bewaakt en filtert. Een WAF kan veel soorten kwaadaardige verzoeken herkennen en blokkeren voordat ze je webapplicatie of server bereiken. Zo helpt een WAF websites te beschermen tegen veelvoorkomende dreigingen zoals SQL-injectie, Cross-Site Scripting (XSS), kwaadaardige bots en bepaalde vormen van aanvallen op de applicatielaag. Het gebruik van een WAF maakt andere beveiligingsmaatregelen niet overbodig, maar biedt wel een extra beschermingslaag en kan de impact van veel veelvoorkomende aanvallen beperken.
Bescherming tegen brute-force-aanvallen
Bij brute-force-aanvallen proberen aanvallers herhaaldelijk verschillende gebruikersnamen en wachtwoorden uit om toegang te krijgen tot een account. Deze aanvallen kunnen vooral gevaarlijk zijn voor inlogpagina’s, beheerdersaccounts en andere systemen die authenticatie met wachtwoorden gebruiken. Om het risico te verkleinen, gebruik je sterke en unieke wachtwoorden, schakel je waar mogelijk multifactorauthenticatie (MFA) in en beperk je het aantal mislukte inlogpogingen achter elkaar. Aanvullende maatregelen zoals het tijdelijk blokkeren van accounts, rate limiting bij het inloggen, CAPTCHA en het monitoren van verdachte inlogactiviteit maken brute-force-aanvallen ook veel moeilijker voor aanvallers.
Tot slot: welke invloed heeft websitebeveiliging op bedrijven?
Websitebeveiliging is uiterst belangrijk voor bedrijven, omdat het gevoelige gebruikers- en bedrijfsgegevens beschermt tegen cyberdreigingen zoals DDoS-aanvallen, SQL-injectie en malware. Het volgen van best practices op het gebied van beveiliging helpt ook om websitestoringen, financiële verliezen, reputatieschade voor je merk en juridische sancties te voorkomen. Doordat een goede beveiliging de veiligheid en beschikbaarheid van een website waarborgt, kan die bovendien bijdragen aan betere SEO-prestaties en meer vertrouwen bij gebruikers.
Veelgestelde vragen
1. Wat zijn de meest voorkomende beveiligingsdreigingen voor websites?
Veelvoorkomende dreigingen zijn onder meer malware, website-defacement, DoS- en DDoS-aanvallen, SQL-injectie, gegevensdiefstal en ongeautoriseerde toegang.
2. Waarom zijn regelmatige website-updates belangrijk voor de beveiliging?
Updates verhelpen vaak bekende beveiligingslekken. Als je updates uitstelt, kan je website kwetsbaar blijven voor hackers en cyberaanvallen.