Om du startar ett onlineföretag eller har vänner som är verksamma inom området har du förmodligen hört och sett mycket diskussion om säkerhet och de farhågor som finns kring den. Webbplatssäkerhet är en av de viktigaste och mest grundläggande förutsättningarna för ett företags stabilitet och kontinuitet, och den består av en rad åtgärder och rutiner.
Varför är webbplatssäkerhet viktigt?
I takt med att tekniken har utvecklats har även säkerhetshoten blivit mer sofistikerade. Hoten ökar för varje dag och metoderna uppdateras ständigt, i sådan grad att gårdagens skyddsåtgärder kan vara sårbara för dagens attacker. Därför måste du alltid hålla dig uppdaterad.
Hoten finns i många olika former och kan påverka en webbplats på olika sätt. De kan till exempel slå ut en webbplats, ändra dess utseende eller till och med ta kontroll över den och använda den för olaglig verksamhet. Stöld av användarnas information och att deras system infekteras med skadlig kod via din webbplats är andra problem som kan uppstå.
Utöver alla säkerhetsåtgärder du kan vidta för att skydda din webbplats, som vi går igenom nedan, bör du också vara noga med vilken hostingtjänst du väljer. Det är bättre att välja en lämplig hostingtjänst med hög säkerhetsnivå för att förebygga många potentiella risker. Om du vill köpa webbhotell som är säkert, pålitligt och prisvärt finns Potenting här för dig.
Olika typer av säkerhetshot
- Skadlig kod (malware): Skadlig programvara eller infekterad kod som hackare och cyberbrottslingar använder för att komma åt din webbplats och dess information.
- Defacement: Detta sker när en cyberbrottsling får åtkomst till din webbplats och dess kod och ändrar webbplatsens utseende eller innehåll utan att du vet om det. I sådana situationer kan även dina användares information vara i fara.
- DoS- och DDoS-attacker: Vid dessa attacker skickar ett stort antal botar förfrågningar till webbplatsens server, vilket hindrar legitima användare från att nå webbplatsen.
- Och mycket mer…
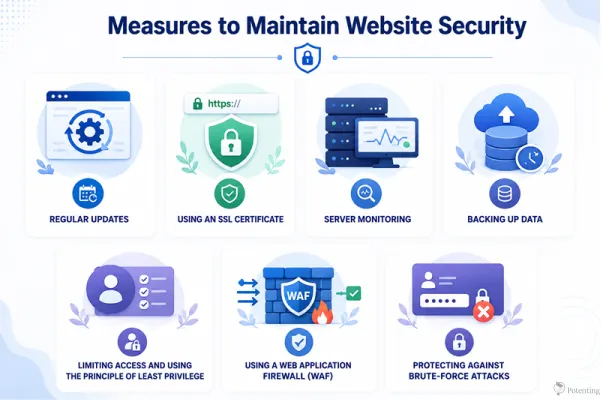
Åtgärder för att upprätthålla webbplatssäkerheten
Här går vi igenom de viktigaste stegen du bör ta för att upprätthålla din webbplats säkerhet.
Regelbundna uppdateringar
Uppdateringar kanske inte verkar särskilt viktiga för många av er, men om du ständigt skjuter upp dina uppdateringar gör du i praktiken din webbplats till ett lätt mål för hackare och cyberattacker. När ett program får en uppdatering innebär det oftast att sårbarheter har upptäckts och åtgärdats. Genom att hålla din programvara uppdaterad eliminerar du dessa sårbarheter. Om du inte gör det begår du däremot ett allvarligt misstag.
Använd ett SSL-certifikat
Även om du inte tar SSL-certifikat på allvar betraktar Google lyckligtvis webbplatser utan sådana som säkerhetsrisker, vilket innebär att du i viss mån är tvungen att skaffa ett. Ett SSL-certifikat krypterar den data som utbyts mellan användaren och servern. Om någon försöker komma åt datan medan den överförs förhindrar krypteringen det. Webbläsare reagerar också på användningen av SSL-certifikat och informerar användarna om huruvida en webbplats är säker när de besöker den.
Serverövervakning
Kontinuerlig serverövervakning hjälper dig att säkerställa att din server och webbplats fungerar som de ska. Om ett problem eller en störning uppstår kan du upptäcka det snabbt och vidta skyddsåtgärder. Övervakning kan också varna dig för potentiella säkerhetsproblem, så att du kan agera innan de blir allvarligare.
Säkerhetskopiering av data
Dessa åtgärder kan inte med 100 % säkerhet garantera att din webbplats aldrig drabbas av problem. Därför är regelbundna säkerhetskopior avgörande. Om din webbplats data går förlorad på grund av ett säkerhetsproblem eller komprometteras av skadlig kod har du ändå en säker kopia av dina data och kan återställa dem.
Begränsa åtkomst och tillämpa principen om minsta behörighet
Ett av de viktigaste sätten att förbättra webbplatssäkerheten är att noggrant kontrollera vem som har åtkomst till din webbplats, server och dess resurser. Alla användare eller anställda behöver inte åtkomst till alla delar av en webbplats. Principen om minsta behörighet (Principle of Least Privilege, PoLP) innebär att varje användare endast ska ha den lägsta behörighetsnivå som krävs för att utföra sina uppgifter. Genom att begränsa behörigheterna kan du minska den potentiella skadan om ett konto komprometteras. En vanlig webbplatsadministratör behöver till exempel inte nödvändigtvis ha åtkomst till känsliga serverkonfigurationer eller verktyg för databashantering. Att regelbundet se över användarkonton och ta bort onödiga behörigheter kan också bidra till att hålla din webbplats säkrare.
Använd en webbapplikationsbrandvägg (WAF)
En webbapplikationsbrandvägg (Web Application Firewall, WAF) är ett säkerhetslager som övervakar och filtrerar trafiken mellan användarna och din webbplats. Den kan identifiera och blockera många typer av skadliga förfrågningar innan de når din webbapplikation eller server. En WAF kan bidra till att skydda webbplatser mot vanliga hot som SQL-injektion, Cross-Site Scripting (XSS), skadliga botar och vissa typer av attacker på applikationslagret. Att använda en WAF ersätter inte behovet av andra säkerhetsåtgärder, men den kan ge ett extra skyddslager och minska effekten av många vanliga attacker.
Skydd mot brute force-attacker
Brute force-attacker innebär att angripare upprepade gånger provar olika användarnamn och lösenord för att få åtkomst till ett konto. Dessa attacker kan vara särskilt farliga för inloggningssidor, administratörskonton och andra system som använder lösenordsbaserad autentisering. För att minska risken bör du använda starka och unika lösenord, aktivera flerfaktorsautentisering (MFA) när det är möjligt och begränsa upprepade misslyckade inloggningsförsök. Ytterligare åtgärder som kontospärrar, begränsning av inloggningsfrekvensen, CAPTCHA och övervakning av misstänkt inloggningsaktivitet kan också göra brute force-attacker betydligt svårare för angripare.
Slutligen: Hur påverkar webbplatssäkerhet företag?
Webbplatssäkerhet är oerhört viktigt för företag eftersom den skyddar känslig användar- och företagsinformation mot cyberhot som DDoS-attacker, SQL-injektion och skadlig kod. Att följa bästa praxis för säkerhet bidrar också till att förhindra driftstörningar på webbplatsen, ekonomiska förluster, skadat varumärkesrykte och rättsliga påföljder. Genom att upprätthålla webbplatsens säkerhet och tillgänglighet kan goda säkerhetsrutiner även bidra till bättre SEO-resultat och ökat förtroende hos användarna.
Vanliga frågor
1. Vilka är de vanligaste säkerhetshoten mot webbplatser?
Vanliga hot är bland annat skadlig kod, defacement av webbplatser, DoS- och DDoS-attacker, SQL-injektion, datastöld och obehörig åtkomst.
2. Varför är regelbundna uppdateringar av webbplatsen viktiga för säkerheten?
Uppdateringar åtgärdar ofta kända säkerhetssårbarheter. Om du skjuter upp uppdateringar kan din webbplats bli sårbar för hackare och cyberattacker.