Si estàs començant un negoci en línia o tens amics que s’hi dediquen, segurament has sentit i vist moltes converses sobre la seguretat i les preocupacions que l’envolten. La seguretat web és una de les infraestructures més importants i fonamentals per garantir l’estabilitat i la continuïtat d’un negoci, i consisteix en un conjunt de mesures i pràctiques.
Per què és important la seguretat web?
A mesura que la tecnologia ha avançat, les amenaces de seguretat també s’han tornat més sofisticades. Aquestes amenaces augmenten cada dia i els seus mètodes s’actualitzen constantment, fins al punt que les mesures defensives d’ahir poden ser vulnerables als atacs d’avui. Per això cal estar sempre al dia.
Aquestes amenaces es presenten de moltes formes diferents i poden tenir efectes diversos en un lloc web. Per exemple, poden deixar-lo fora de línia, alterar-ne l’aparença o fins i tot prendre’n el control i utilitzar-lo per a activitats il·legals. El robatori de la informació dels usuaris i la infecció dels seus sistemes amb malware a través del teu lloc web són altres problemes que es poden produir.
A més de totes les mesures que pots aplicar per protegir el teu lloc web, que tractarem més endavant, també has de parar atenció al servei d’allotjament que triïs. És millor escollir un servei d’allotjament adequat i amb un nivell alt de seguretat per evitar molts riscos potencials. Si busques una compra d’allotjament segura, fiable i assequible, Potenting és aquí per ajudar-te.
Els diferents tipus d’amenaces de seguretat
- Malware: programari maliciós o codi infectat que els pirates informàtics i els ciberdelinqüents utilitzen per accedir al teu lloc web i a la seva informació.
- Desfiguració (defacement): es produeix quan un ciberdelinqüent aconsegueix accedir al teu lloc web i al seu codi i en modifica l’aparença o el contingut sense que te n’adonis. En aquests casos, la informació dels teus usuaris també pot estar en perill.
- Atacs DoS i DDoS: en aquests atacs, un gran nombre de bots envien peticions al servidor del lloc web i impedeixen que els usuaris legítims hi puguin accedir.
- I molt més…
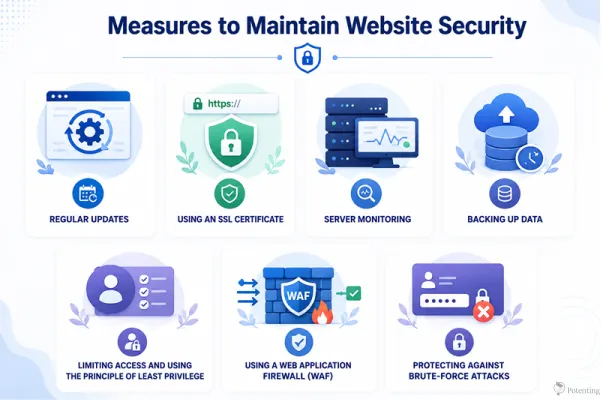
Mesures per mantenir la seguretat del lloc web
A continuació repassarem els passos més importants que has de seguir per mantenir la seguretat del teu lloc web.
Actualitzacions periòdiques
Potser a molts de vosaltres les actualitzacions no us semblen gaire importants, però heu de saber que, si les aneu posposant, esteu convertint el vostre lloc web en un blanc fàcil per als pirates informàtics i els ciberatacs. Quan un programa rep una actualització, normalment vol dir que s’han detectat i corregit vulnerabilitats. Si mantens el programari actualitzat, elimines aquestes vulnerabilitats. Si no ho fas, però, cometes un error greu.
Ús d’un certificat SSL
Afortunadament, encara que no et prenguis seriosament els certificats SSL, Google considera que els llocs web que no en tenen representen un risc de seguretat, cosa que vol dir que, en certa manera, estàs obligat a obtenir-ne un. Un certificat SSL xifra les dades que s’intercanvien entre l’usuari i el servidor. Si algú intenta accedir a les dades mentre es transmeten, el xifratge ho impedeix. Els navegadors també tenen en compte l’ús de certificats SSL i informen els usuaris de si un lloc web és segur quan el visiten.
Monitoratge del servidor
El monitoratge continu del servidor ajuda a garantir que el servidor i el lloc web funcionin correctament. Si es produeix un problema o una interrupció, el pots detectar ràpidament i prendre mesures defensives. El monitoratge també et pot alertar de possibles problemes de seguretat perquè puguis actuar abans que s’agreugin.
Còpies de seguretat de les dades
Aquestes mesures no poden garantir al 100% que el teu lloc web no tindrà mai cap problema. Per això les còpies de seguretat periòdiques són essencials. Si les dades del teu lloc web es perden per un problema de seguretat o queden compromeses per un malware, continuaràs tenint una còpia segura de les dades i les podràs restaurar.
Limitació de l’accés i aplicació del principi del mínim privilegi
Una de les maneres més importants de millorar la seguretat web és controlar amb cura qui té accés al teu lloc web, al servidor i als seus recursos. No tots els usuaris o empleats necessiten accedir a totes les parts d’un lloc web. El principi del mínim privilegi (PoLP) implica que cada usuari només ha de tenir el nivell mínim d’accés necessari per dur a terme les seves tasques. Si limites els permisos, pots reduir els danys potencials en cas que un compte quedi compromès. Per exemple, un administrador habitual del lloc web no ha de tenir necessàriament accés a configuracions sensibles del servidor ni a eines de gestió de bases de dades. Revisar periòdicament els comptes d’usuari i eliminar els permisos innecessaris també ajuda a mantenir el lloc web més segur.
Ús d’un tallafoc d’aplicacions web (WAF)
Un tallafoc d’aplicacions web (WAF) és una capa de seguretat que supervisa i filtra el trànsit entre els usuaris i el teu lloc web. Pot identificar i bloquejar molts tipus de peticions malicioses abans que arribin a la teva aplicació web o al servidor. Un WAF pot ajudar a protegir els llocs web d’amenaces habituals com la injecció SQL, el Cross-Site Scripting (XSS), els bots maliciosos i algunes formes d’atacs a la capa d’aplicació. Utilitzar un WAF no elimina la necessitat d’altres mesures de seguretat, però pot oferir una capa de protecció addicional i reduir l’impacte de molts atacs habituals.
Protecció contra els atacs de força bruta
Els atacs de força bruta es produeixen quan els atacants proven repetidament diferents noms d’usuari i contrasenyes per accedir a un compte. Aquests atacs poden ser especialment perillosos per a les pàgines d’inici de sessió, els comptes d’administrador i altres sistemes que utilitzen l’autenticació amb contrasenya. Per reduir-ne el risc, has d’utilitzar contrasenyes fortes i úniques, activar l’autenticació multifactor (MFA) sempre que sigui possible i limitar els intents d’inici de sessió fallits repetits. Altres mesures, com el bloqueig de comptes, la limitació de la freqüència d’inicis de sessió, el CAPTCHA i la supervisió de l’activitat d’inici de sessió sospitosa, també poden dificultar molt els atacs de força bruta.
Per acabar: com afecta la seguretat web als negocis?
La seguretat web és extremadament important per als negocis, perquè protegeix la informació sensible dels usuaris i de l’empresa contra ciberamenaces com els atacs DDoS, la injecció SQL i el malware. Seguir les bones pràctiques de seguretat també ajuda a evitar interrupcions del lloc web, pèrdues econòmiques, danys a la reputació de la marca i sancions legals. En mantenir la seguretat i la disponibilitat d’un lloc web, unes bones pràctiques de seguretat també poden contribuir a un millor rendiment SEO i a una confiança més gran dels usuaris.
Preguntes freqüents
1. Quines són les amenaces de seguretat web més habituals?
Entre les amenaces més habituals hi ha el malware, la desfiguració de llocs web, els atacs DoS i DDoS, la injecció SQL, el robatori de dades i l’accés no autoritzat.
2. Per què són importants les actualitzacions periòdiques per a la seguretat del lloc web?
Les actualitzacions sovint corregeixen vulnerabilitats de seguretat conegudes. Endarrerir-les pot deixar el teu lloc web exposat als pirates informàtics i als ciberatacs.