Se você está começando um negócio on-line ou tem amigos que atuam nessa área, provavelmente já ouviu e viu muita discussão sobre segurança e as preocupações que a cercam. A segurança de sites é uma das infraestruturas mais importantes e fundamentais para garantir a estabilidade e a continuidade de um negócio, e consiste em um conjunto de medidas e práticas.
Por que a segurança de sites é importante?
À medida que a tecnologia avançou, as ameaças à segurança também se tornaram mais sofisticadas. Essas ameaças aumentam a cada dia, e seus métodos são constantemente atualizados, a ponto de as medidas de defesa de ontem poderem ser vulneráveis aos ataques de hoje. Por isso, você precisa se manter sempre atualizado.
Essas ameaças surgem de muitas formas diferentes e podem ter impactos distintos em um site. Por exemplo, elas podem deixar um site fora do ar, alterar sua aparência ou até assumir o controle dele e usá-lo para atividades ilegais. O roubo de informações dos usuários e a infecção de seus sistemas com malware por meio do seu site são outros problemas que podem ocorrer.
Além de todas as medidas de segurança que você pode adotar para proteger seu site, que abordaremos mais adiante, você também deve prestar atenção ao serviço de hospedagem que escolher. É melhor optar por um serviço de hospedagem adequado e com alto nível de segurança para evitar muitos riscos potenciais. Se você procura uma compra de hospedagem segura, confiável e acessível, a Potenting está aqui para você.
Entendendo as diferentes ameaças à segurança
- Malware: software malicioso ou código infectado que hackers e cibercriminosos usam para obter acesso ao seu site e às suas informações.
- Desfiguração (defacement): ocorre quando um cibercriminoso obtém acesso ao seu site e ao seu código e altera a aparência ou o conteúdo do site sem o seu conhecimento. Nessas situações, as informações dos seus usuários também podem estar em risco.
- Ataques DoS e DDoS: nesses ataques, um grande número de bots envia requisições ao servidor do site, impedindo que usuários legítimos acessem o site.
- E muito mais…
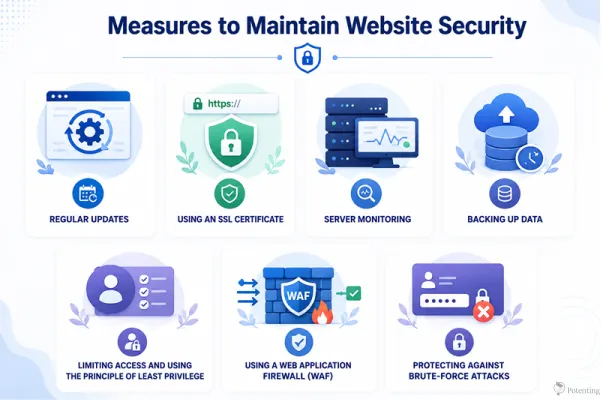
Medidas para manter a segurança do site
Aqui, veremos as etapas mais importantes que você deve seguir para manter a segurança do seu site.
Atualizações regulares
As atualizações podem não parecer muito importantes para muitos de vocês, mas saiba que, se continuar adiando suas atualizações, você estará basicamente transformando seu site em um alvo fácil para hackers e ataques cibernéticos. Quando um programa recebe uma atualização, geralmente isso significa que vulnerabilidades foram identificadas e corrigidas. Ao manter seu software atualizado, você elimina essas vulnerabilidades. Se não fizer isso, porém, estará cometendo um erro grave.
Uso de um certificado SSL
Felizmente, mesmo que você não leve os certificados SSL a sério, o Google considera os sites sem eles como riscos de segurança, o que significa que você é, de certa forma, obrigado a obter um. Um certificado SSL criptografa os dados trocados entre o usuário e o servidor. Se alguém tentar acessar os dados enquanto estão sendo transmitidos, a criptografia impede isso. Os navegadores também são sensíveis ao uso de certificados SSL e informam aos usuários se um site é seguro quando o visitam.
Monitoramento do servidor
O monitoramento contínuo do servidor ajuda a garantir que seu servidor e seu site estejam funcionando corretamente. Se ocorrer um problema ou uma interrupção, você poderá detectá-lo rapidamente e adotar medidas de defesa. O monitoramento também pode alertá-lo sobre possíveis problemas de segurança, permitindo que você aja antes que eles se tornem mais graves.
Backup de dados
Essas medidas não podem garantir com 100% de certeza que seu site nunca enfrentará um problema. Por isso, backups regulares são essenciais. Se os dados do seu site forem perdidos devido a um problema de segurança ou forem comprometidos por malware, você ainda terá uma cópia segura dos seus dados e poderá restaurá-los.
Limitação de acesso e uso do princípio do menor privilégio
Uma das formas mais importantes de melhorar a segurança do site é controlar cuidadosamente quem tem acesso ao seu site, ao servidor e aos seus recursos. Nem todo usuário ou funcionário precisa de acesso a todas as partes de um site. O princípio do menor privilégio (PoLP) significa que cada usuário deve ter apenas o nível mínimo de acesso necessário para executar suas tarefas. Ao limitar as permissões, você pode reduzir os possíveis danos caso uma conta seja comprometida. Por exemplo, um administrador comum do site não precisa necessariamente ter acesso a configurações sensíveis do servidor ou a ferramentas de gerenciamento de banco de dados. Revisar regularmente as contas de usuário e remover permissões desnecessárias também pode ajudar a manter seu site mais seguro.
Uso de um Web Application Firewall (WAF)
Um Web Application Firewall (WAF) é uma camada de segurança que monitora e filtra o tráfego entre os usuários e o seu site. Ele pode identificar e bloquear muitos tipos de requisições maliciosas antes que cheguem à sua aplicação web ou ao seu servidor. Um WAF pode ajudar a proteger sites contra ameaças comuns, como SQL injection, Cross-Site Scripting (XSS), bots maliciosos e algumas formas de ataques na camada de aplicação. Usar um WAF não elimina a necessidade de outras medidas de segurança, mas pode oferecer uma camada adicional de proteção e reduzir o impacto de muitos ataques comuns.
Proteção contra ataques de força bruta
Os ataques de força bruta ocorrem quando os invasores tentam repetidamente diferentes nomes de usuário e senhas para obter acesso a uma conta. Esses ataques podem ser especialmente perigosos para páginas de login, contas de administrador e outros sistemas que usam autenticação baseada em senha. Para reduzir o risco, você deve usar senhas fortes e exclusivas, ativar a autenticação multifator (MFA) sempre que possível e limitar as tentativas de login malsucedidas repetidas. Medidas adicionais, como bloqueio de contas, limitação da taxa de login, CAPTCHA e monitoramento de atividades de login suspeitas, também podem tornar os ataques de força bruta muito mais difíceis para os invasores.
Por fim: como a segurança de sites afeta as empresas?
A segurança de sites é extremamente importante para as empresas, pois protege informações sensíveis dos usuários e da empresa contra ameaças cibernéticas, como ataques DDoS, SQL injection e malware. Seguir as boas práticas de segurança também ajuda a evitar interrupções no site, prejuízos financeiros, danos à reputação da marca e penalidades legais. Ao manter a segurança e a disponibilidade de um site, práticas de segurança sólidas também podem contribuir para um melhor desempenho de SEO e para o aumento da confiança dos usuários.
Perguntas frequentes
1. Quais são as ameaças mais comuns à segurança de sites?
As ameaças comuns incluem malware, desfiguração de sites, ataques DoS e DDoS, SQL injection, roubo de dados e acesso não autorizado.
2. Por que as atualizações regulares do site são importantes para a segurança?
As atualizações costumam corrigir vulnerabilidades de segurança conhecidas. Adiar as atualizações pode deixar seu site exposto a hackers e ataques cibernéticos.