Turvalisus on tänapäeva ettevõtete alustala. Organisatsioonid ja ettevõtted otsivad pidevalt lahendusi, et tõhustada oma turvalisust ja parandada üldist tulemuslikkust. Üks olulisemaid meetmeid, mida nad peaksid tõsiselt võtma, on SSL-sertifikaadi kasutuselevõtt – usaldusväärne lahendus turvalisuse tugevdamiseks internetis.
Mis on SSL-sertifikaat?
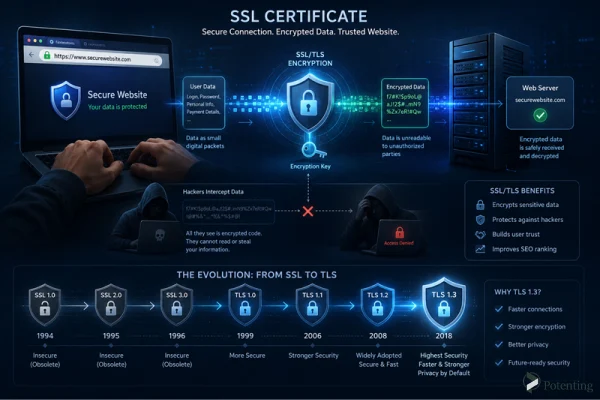
SSL on andmete krüpteerimise protokoll, mis turvab ühenduse kasutaja ja veebisaidi vahel. Kui veebisaidil on SSL-sertifikaat, kuvatakse selle URL-i kõrval tabaluku ikoon. See ikoon näitab, et suhtlus kasutaja ja veebisaidi vahel toimub turvalise ühenduse kaudu. Seetõttu on kõik kasutaja ja serveri vahel vahetatavad andmed kaitstud pealtkuulamise, rikkumise ja volitamata muutmise eest.
Andmete krüpteerimine toimib nii, et teave jagatakse väikesteks pakettideks ja muudetakse krüpteerimisalgoritmide abil loetamatule kujule. Seega isegi kui häkkeritel õnnestub andmed kinni püüda, ei saa nad neid ilma õige krüpteerimisvõtme ja algoritmita lugeda ega kasutada. Kuidas vastuvõtja selle teabe dekrüpteerib, sellest räägime hiljem.
SSL-i esmakordsest kasutuselevõtust möödunud 25 aasta jooksul on välja antud mitu protokolli versiooni. Paljudest neist on aga turvanõrkuste tõttu lõpuks loobutud. See viis TLS-i (Transport Layer Security) väljatöötamiseni, mis pakub oluliselt tugevamat turvalisust ja on nüüdseks SSL-i asendanud. Sellest muudatusest hoolimata nimetatakse tehnoloogiat endiselt sageli SSL-iks, mistõttu on see termin ka tänapäeval laialt tuntud.
Kuidas SSL töötab?
SSL on loodud tagama, et kasutaja ja serveri vahel vahetatavad andmed püsiksid turvalised. Selleks muudetakse teave krüpteerimisalgoritmide abil loetamatule kujule, takistades kõrvalistel isikutel sellele juurde pääsemast. Kuid tekib oluline küsimus: kuidas neid krüpteeritud andmeid sihtkohas loetakse?
Andmed dekrüpteeritakse kahe krüptograafilise võtme abil.
Enne nende kahe võtme käsitlemist on kasulik mõista, mis on võti. Krüptograafiline võti on tähtede ja numbrite jada, mida kasutatakse andmete krüpteerimiseks ja dekrüpteerimiseks. SSL-is on kahte tüüpi võtmeid: avalik võti (Public Key) ja privaatvõti (Private Key).
Kui brauser loob ühenduse veebisaidiga, kasutab see avalikku võtit. See võti on avalikult kättesaadav ja seda kasutatakse turvalise ühenduse loomiseks.
Privaatvõtit seevastu hoitakse ainult serveris ja seda ei jagata kunagi kellegagi. Sellel on krüpteeritud andmete dekrüpteerimisel peamine roll. Ilma selleta jääb teave loetamatuks. Seetõttu on privaatvõtme kaitsmine äärmiselt oluline. Kui see peaks kunagi lekkima, võivad volitamata isikud kasutada seda tundlike andmete dekrüpteerimiseks ja konfidentsiaalsele teabele juurdepääsu saamiseks.
Kas SSL-sertifikaadist piisab turvalisuse tagamiseks?
Ei. Vaatamata küberturbetehnoloogiate märkimisväärsele arengule arenevad pidevalt ka küberrünnakud. Ei saa öelda, et SSL üksi suudaks tagada veebisaidi täieliku turvalisuse, kuid see võib veebisaite mitmesuguste rünnakute eest märkimisväärselt kaitsta.
SSL-i turvalisuse parandamiseks on oluline järgida neid juhiseid:
- Hoia oma SSL-sertifikaat alati ajakohasena ja kasuta uuemaid, turvalisemaid versioone.
- Hangi oma SSL-sertifikaat usaldusväärselt ja tunnustatud sertifitseerimisasutuselt.
- Ära jaga oma privaatvõtit mitte kellegagi ühelgi tingimusel, sest selle paljastamine võib ohustada krüpteeritud andmete turvalisust.
Mis on HTTPS?
Kui veebisaidil on SSL-sertifikaat, kuvatakse selle URL-aadressi alguses termin HTTPS. Lisaks näitab brauser veebisaidi aadressi kõrval tabaluku ikooni. Need tunnused näitavad kasutajatele, et veebisait on turvaline ja usaldusväärne.
Kas SSL-sertifikaat on vajalik?
Jah. Kui sinu veebisaidil pole SSL-sertifikaati, kuvavad brauserid kasutajatele saidi külastamisel hoiatuse, et veebisait ei ole turvaline. See võib vähendada kasutajate usaldust ja panna paljud külastajad saidilt lahkuma.
Lisaks võivad SSL-sertifikaadita veebisaidid olla otsingumootorite, näiteks Google’i, tulemustes turvalistest veebisaitidest madalamal kohal.
Võib-olla arvad, et sinu veebisait ei käsitle tundlikku ega konfidentsiaalset teavet, kuid SSL-sertifikaat on siiski hädavajalik. Ilma SSL-kaitseta võivad häkkerid pääseda ligi andmeedastusele ning näiteks lisada soovimatuid reklaame, muuta veebisaidi sisu või suunata kasutajaid pahatahtlikele lehtedele.
Kokkuvõtteks
Tänapäeva digimaailmas ei ole turvalisus enam valik, vaid vajadus. SSL-sertifikaat on üks olulisemaid vahendeid turvalise ühenduse loomiseks kasutajate ja veebisaitide vahel. Andmeid krüpteerides kaitseb see tehnoloogia kasutajate teavet ja suurendab usaldust veebisaidi vastu.
Kuigi SSL üksi ei suuda kõiki turvaohte kõrvaldada, peetakse seda veebiturvalisuse üheks põhielemendiks. Usaldusväärse sertifikaadi kasutamine, selle ajakohasena hoidmine ja privaatvõtme kaitsmine mängivad veebisaidi turvalisuse säilitamisel üliolulist rolli.
Lõppkokkuvõttes ei ole SSL-sertifikaat hädavajalik mitte ainult kasutajaandmete kaitsmiseks, vaid ka veebisaidi usaldusväärsuse parandamiseks, kasutajate usalduse suurendamiseks ja turvalisema veebikogemuse loomiseks.
KKK
1. Kas SSL-sertifikaati tuleb uuendada?
Jah. SSL-sertifikaatidel on piiratud kehtivusaeg ning veebisaidi turvalisuse säilitamiseks tuleb need enne aegumist uuendada või välja vahetada.
2. Kas SSL-i privaatvõtit võib teistega jagada?
Ei. Privaatvõti peab jääma täiesti konfidentsiaalseks. Kui volitamata isikud sellele ligi pääsevad, võivad krüpteeritud andmed muutuda haavatavaks.
3. Mis vahe on SSL-il ja TLS-il?
TLS on SSL-i uuem ja turvalisem versioon, mis võeti kasutusele vanemate SSL-i versioonide turvaprobleemide lahendamiseks. Kuigi tänapäeval kasutatakse TLS-i, nimetavad paljud seda tehnoloogiat endiselt SSL-iks.



