Bezpieczeństwo jest fundamentem współczesnego biznesu. Organizacje i firmy nieustannie szukają rozwiązań, które zwiększą ich bezpieczeństwo i poprawią ogólną wydajność. Jednym z najważniejszych kroków, które powinny potraktować poważnie, jest wdrożenie certyfikatu SSL – niezawodnego rozwiązania wzmacniającego bezpieczeństwo w świecie online.
Czym jest certyfikat SSL?
SSL to protokół szyfrowania danych, który zabezpiecza połączenie między użytkownikiem a stroną internetową. Gdy strona ma certyfikat SSL, obok jej adresu URL pojawia się ikona kłódki. Oznacza ona, że komunikacja między użytkownikiem a stroną odbywa się przez bezpieczne połączenie. Dzięki temu wszelkie dane wymieniane między użytkownikiem a serwerem są chronione przed podsłuchem, manipulacją i nieautoryzowaną modyfikacją.
Szyfrowanie danych polega na podzieleniu informacji na małe pakiety i przekształceniu ich w nieczytelną postać za pomocą algorytmów szyfrujących. W rezultacie nawet jeśli hakerom uda się przechwycić dane, nie będą w stanie ich odczytać ani wykorzystać bez właściwego klucza szyfrującego i algorytmu. W dalszej części wyjaśnimy, w jaki sposób odbiorca odszyfrowuje te informacje.
W ciągu 25 lat, które minęły od wprowadzenia SSL, powstało kilka wersji tego protokołu. Wiele z nich zostało jednak ostatecznie porzuconych z powodu luk w zabezpieczeniach. Doprowadziło to do opracowania TLS (Transport Layer Security), który zapewnia znacznie wyższy poziom bezpieczeństwa i obecnie zastąpił SSL. Mimo tej zmiany technologia ta nadal jest powszechnie nazywana SSL, dlatego termin ten pozostaje dziś szeroko rozpoznawalny.
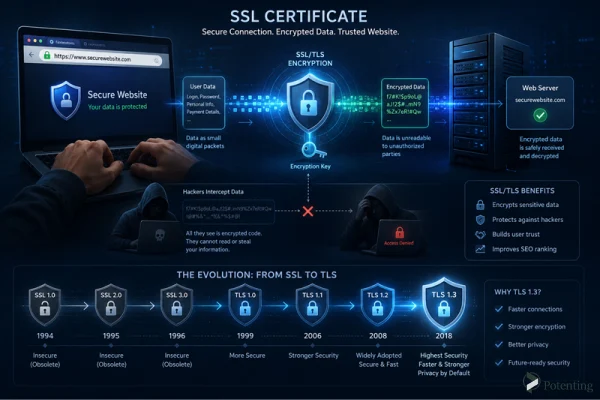
Jak działa SSL?
SSL ma zapewnić, że dane wymieniane między użytkownikiem a serwerem pozostają bezpieczne. Osiąga to dzięki algorytmom szyfrującym, które przekształcają informacje w nieczytelną postać i uniemożliwiają dostęp do nich osobom nieuprawnionym. Pojawia się jednak ważne pytanie: w jaki sposób te zaszyfrowane dane są odczytywane w miejscu docelowym?
Dane są odszyfrowywane za pomocą dwóch kluczy kryptograficznych.
Zanim omówimy te dwa klucze, warto zrozumieć, czym jest klucz. Klucz kryptograficzny to ciąg liter i cyfr służący do szyfrowania i odszyfrowywania danych. W SSL występują dwa rodzaje kluczy: klucz publiczny (Public Key) i klucz prywatny (Private Key).
Gdy przeglądarka łączy się ze stroną internetową, korzysta z klucza publicznego. Klucz ten jest ogólnodostępny i służy do nawiązania bezpiecznego połączenia.
Klucz prywatny jest natomiast przechowywany wyłącznie na serwerze i nigdy nikomu nie jest udostępniany. Odgrywa on główną rolę w odszyfrowywaniu zaszyfrowanych danych. Bez niego informacje pozostają nieczytelne. Z tego powodu ochrona klucza prywatnego jest niezwykle ważna. Jeśli kiedykolwiek zostanie on przejęty, osoby nieuprawnione mogłyby użyć go do odszyfrowania wrażliwych danych i uzyskania dostępu do poufnych informacji.
Czy certyfikat SSL wystarczy, aby zagwarantować bezpieczeństwo?
Nie. Mimo znacznego postępu w technologiach cyberbezpieczeństwa cyberataki również stale ewoluują. Nie można powiedzieć, że sam SSL zapewni stronie pełne bezpieczeństwo, jednak może on w dużym stopniu chronić strony przed różnymi rodzajami ataków.
Aby zwiększyć bezpieczeństwo SSL, warto stosować się do poniższych zaleceń:
- Zawsze aktualizuj certyfikat SSL i korzystaj z nowszych, bezpieczniejszych wersji.
- Uzyskaj certyfikat SSL od zaufanego i wiarygodnego urzędu certyfikacji.
- Pod żadnym pozorem nie udostępniaj nikomu swojego klucza prywatnego, ponieważ jego ujawnienie może naruszyć bezpieczeństwo zaszyfrowanych danych.
Czym jest HTTPS?
Jeśli strona internetowa ma certyfikat SSL, na początku jej adresu URL pojawia się oznaczenie HTTPS. Dodatkowo przeglądarka wyświetla ikonę kłódki obok adresu strony. Te oznaczenia informują użytkowników, że strona jest bezpieczna i godna zaufania.
Czy certyfikat SSL jest konieczny?
Tak. Jeśli Twoja strona nie ma certyfikatu SSL, przeglądarki będą wyświetlać odwiedzającym ostrzeżenie, że strona nie jest bezpieczna. Może to obniżyć zaufanie użytkowników i sprawić, że wielu z nich opuści stronę.
Ponadto strony bez certyfikatu SSL mogą zajmować niższe pozycje w wynikach wyszukiwarek, takich jak Google, w porównaniu z bezpiecznymi stronami.
Możesz uważać, że Twoja strona nie przetwarza wrażliwych ani poufnych informacji, ale certyfikat SSL i tak jest niezbędny. Bez ochrony SSL hakerzy mogą uzyskać dostęp do przesyłanych danych i na przykład wstrzykiwać niechciane reklamy, modyfikować zawartość strony lub przekierowywać użytkowników na złośliwe witryny.
Podsumowanie
W dzisiejszym cyfrowym świecie bezpieczeństwo nie jest już opcją, lecz koniecznością. Certyfikat SSL to jedno z najważniejszych narzędzi do nawiązywania bezpiecznego połączenia między użytkownikami a stronami internetowymi. Dzięki szyfrowaniu danych technologia ta chroni informacje użytkowników i zwiększa zaufanie do strony.
Choć sam SSL nie wyeliminuje wszystkich zagrożeń, jest uznawany za jeden z podstawowych elementów bezpieczeństwa w sieci. Korzystanie z zaufanego certyfikatu, jego regularna aktualizacja oraz ochrona klucza prywatnego odgrywają kluczową rolę w utrzymaniu bezpieczeństwa strony.
Ostatecznie certyfikat SSL jest niezbędny nie tylko do ochrony danych użytkowników, ale także do zwiększenia wiarygodności strony, budowania zaufania użytkowników i zapewnienia bezpieczniejszego korzystania z internetu.
FAQ
1. Czy certyfikat SSL trzeba odnawiać?
Tak. Certyfikaty SSL mają ograniczony okres ważności i przed jego upływem należy je odnowić lub wymienić, aby zachować bezpieczeństwo strony.
2. Czy klucz prywatny SSL można udostępniać innym?
Nie. Klucz prywatny musi pozostać całkowicie poufny. Jeśli osoby nieuprawnione uzyskają do niego dostęp, zaszyfrowane dane mogą stać się podatne na zagrożenia.
3. Jaka jest różnica między SSL a TLS?
TLS to nowsza i bezpieczniejsza wersja SSL, wprowadzona w celu usunięcia problemów z bezpieczeństwem starszych wersji SSL. Choć obecnie stosuje się TLS, wiele osób nadal nazywa tę technologię SSL.



