Säkerhet är grunden för dagens verksamheter. Organisationer och företag söker ständigt efter lösningar för att stärka sin säkerhet och förbättra sin övergripande prestanda. En av de viktigaste åtgärderna som de bör ta på allvar är att införa ett SSL-certifikat – en pålitlig lösning för att stärka säkerheten i onlinevärlden.
Vad är ett SSL-certifikat?
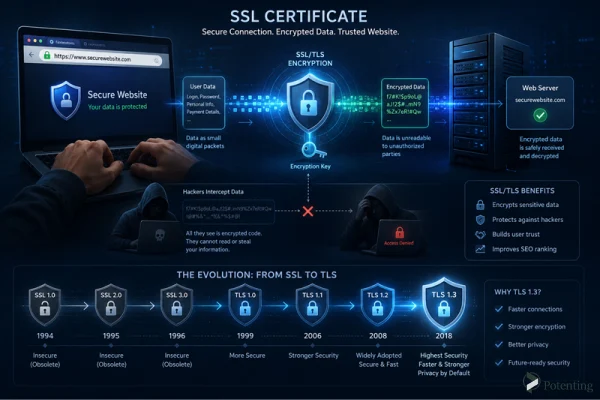
SSL är ett protokoll för datakryptering som säkrar anslutningen mellan en användare och en webbplats. När en webbplats har ett SSL-certifikat visas en hänglåsikon bredvid dess URL. Ikonen visar att kommunikationen mellan användaren och webbplatsen sker via en säker anslutning. Därmed skyddas all data som utbyts mellan användaren och servern mot avlyssning, manipulation och obehörig ändring.
Datakryptering fungerar genom att informationen delas upp i små paket och omvandlas till ett oläsligt format med hjälp av krypteringsalgoritmer. Även om hackare lyckas fånga upp datan kan de alltså inte läsa eller använda den utan rätt krypteringsnyckel och algoritm. Vi går senare igenom hur mottagaren dekrypterar informationen.
Under de 25 år som gått sedan SSL först introducerades har flera versioner av protokollet släppts. Många av dem övergavs dock så småningom på grund av säkerhetsbrister. Detta ledde till utvecklingen av TLS (Transport Layer Security), som erbjuder betydligt starkare säkerhet och nu har ersatt SSL. Trots denna förändring kallas tekniken fortfarande ofta för SSL, vilket är anledningen till att begreppet är så välkänt än i dag.
Hur fungerar SSL?
SSL är utformat för att säkerställa att den data som utbyts mellan en användare och en server förblir säker. Det uppnås genom att krypteringsalgoritmer omvandlar informationen till ett oläsligt format, så att obehöriga inte kan komma åt den. Men en viktig fråga uppstår: hur kan den krypterade datan läsas när den når sin destination?
Datan dekrypteras med hjälp av två kryptografiska nycklar.
Innan vi går igenom dessa två nycklar är det bra att förstå vad en nyckel är. En kryptografisk nyckel är en sträng av bokstäver och siffror som används för att kryptera och dekryptera data. I SSL finns det två typer av nycklar: den publika nyckeln (Public Key) och den privata nyckeln (Private Key).
När en webbläsare ansluter till en webbplats använder den den publika nyckeln. Denna nyckel är offentligt tillgänglig och används för att upprätta en säker anslutning.
Den privata nyckeln lagras däremot endast på servern och delas aldrig med någon. Den spelar huvudrollen vid dekrypteringen av den krypterade datan. Utan den förblir informationen oläslig. Därför är det oerhört viktigt att skydda den privata nyckeln. Om den någonsin röjs kan obehöriga använda den för att dekryptera känslig data och komma åt konfidentiell information.
Räcker ett SSL-certifikat för att garantera säkerheten?
Nej. Trots stora framsteg inom cybersäkerhetsteknik utvecklas även cyberattackerna ständigt. Man kan inte säga att SSL ensamt ger en webbplats fullständig säkerhet, men det kan avsevärt skydda webbplatser mot olika typer av attacker.
För att förbättra SSL-säkerheten är det viktigt att följa dessa riktlinjer:
- Håll alltid ditt SSL-certifikat uppdaterat och använd nyare, säkrare versioner.
- Skaffa ditt SSL-certifikat från en betrodd och pålitlig certifikatutfärdare.
- Dela aldrig din privata nyckel med någon, under några omständigheter, eftersom det kan äventyra säkerheten för krypterad data om den exponeras.
Vad är HTTPS?
Om en webbplats har ett SSL-certifikat visas HTTPS i början av dess URL-adress. Dessutom visar webbläsaren en hänglåsikon bredvid webbplatsens adress. Dessa indikatorer används för att visa användarna att webbplatsen är säker och pålitlig.
Är ett SSL-certifikat nödvändigt?
Ja. Om din webbplats saknar SSL-certifikat visar webbläsare en varning om att webbplatsen inte är säker när användare besöker den. Det kan minska användarnas förtroende och få många besökare att lämna webbplatsen.
Dessutom kan webbplatser utan SSL-certifikat rankas lägre i sökmotorernas resultat, till exempel hos Google, jämfört med säkra webbplatser.
Du kanske tycker att din webbplats inte hanterar någon känslig eller konfidentiell information, men ett SSL-certifikat är ändå avgörande. Utan SSL-skydd kan hackare komma åt dataöverföringar och till exempel injicera oönskade annonser, ändra webbplatsens innehåll eller omdirigera användare till skadliga sidor.
Avslutningsvis
I dagens digitala värld är säkerhet inte längre ett val – det är en nödvändighet. Ett SSL-certifikat är ett av de viktigaste verktygen för att upprätta en säker anslutning mellan användare och webbplatser. Genom att kryptera data skyddar tekniken användarnas information och ökar förtroendet för en webbplats.
Även om SSL ensamt inte kan eliminera alla säkerhetshot betraktas det som en av grundpelarna inom webbsäkerhet. Att använda ett betrott certifikat, hålla det uppdaterat och skydda den privata nyckeln spelar en avgörande roll för att upprätthålla webbplatsens säkerhet.
I slutändan är ett SSL-certifikat inte bara avgörande för att skydda användardata, utan också för att stärka webbplatsens trovärdighet, öka användarnas förtroende och skapa en säkrare upplevelse online.
Vanliga frågor
1. Behöver ett SSL-certifikat förnyas?
Ja. SSL-certifikat har en begränsad giltighetstid och måste förnyas eller ersättas innan de löper ut för att webbplatsens säkerhet ska upprätthållas.
2. Kan den privata SSL-nyckeln delas med andra?
Nej. Den privata nyckeln måste hållas helt konfidentiell. Om obehöriga får tillgång till den kan krypterad data bli sårbar.
3. Vad är skillnaden mellan SSL och TLS?
TLS är den nyare och säkrare versionen av SSL och introducerades för att åtgärda säkerhetsproblem i äldre SSL-versioner. Även om det är TLS som används i dag kallar många fortfarande tekniken för SSL.



