La sécurité est le fondement des entreprises d’aujourd’hui. Les organisations et les entreprises recherchent sans cesse des solutions pour renforcer leur sécurité et améliorer leurs performances globales. L’une des mesures les plus importantes qu’elles doivent prendre au sérieux est la mise en place d’un certificat SSL, une solution fiable pour renforcer la sécurité dans le monde en ligne.
Qu’est-ce qu’un certificat SSL ?
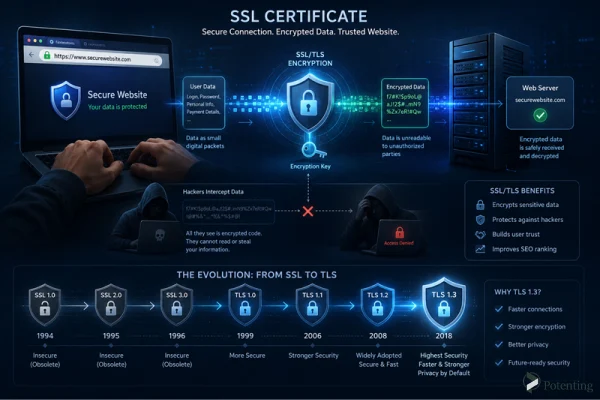
Le SSL est un protocole de chiffrement des données qui sécurise la connexion entre un utilisateur et un site web. Lorsqu’un site dispose d’un certificat SSL, une icône de cadenas apparaît à côté de son URL. Cette icône indique que la communication entre l’utilisateur et le site web s’effectue via une connexion sécurisée. Ainsi, toutes les données échangées entre l’utilisateur et le serveur sont protégées contre l’écoute clandestine, la falsification et les modifications non autorisées.
Le chiffrement des données consiste à découper les informations en petits paquets et à les transformer en un format illisible à l’aide d’algorithmes de chiffrement. Par conséquent, même si des pirates parviennent à intercepter les données, ils ne peuvent ni les lire ni les exploiter sans la bonne clé et le bon algorithme de chiffrement. Nous verrons plus loin comment le destinataire déchiffre ces informations.
Au cours des 25 années qui se sont écoulées depuis l’apparition du SSL, plusieurs versions du protocole ont vu le jour. Cependant, nombre d’entre elles ont fini par être abandonnées en raison de failles de sécurité. C’est ce qui a conduit au développement du TLS (Transport Layer Security), qui offre une sécurité nettement supérieure et a désormais remplacé le SSL. Malgré ce changement, on continue couramment d’appeler cette technologie SSL, ce qui explique pourquoi ce terme reste largement connu aujourd’hui.
Comment fonctionne le SSL ?
Le SSL est conçu pour garantir la sécurité des données échangées entre un utilisateur et un serveur. Pour cela, il utilise des algorithmes de chiffrement qui transforment les informations en un format illisible, empêchant ainsi les personnes non autorisées d’y accéder. Mais une question importante se pose : comment ces données chiffrées sont-elles lues à leur arrivée ?
Les données sont déchiffrées à l’aide de deux clés cryptographiques.
Avant de présenter ces deux clés, il est utile de comprendre ce qu’est une clé. Une clé cryptographique est une chaîne de lettres et de chiffres utilisée pour chiffrer et déchiffrer des données. Dans le SSL, il existe deux types de clés : la clé publique (Public Key) et la clé privée (Private Key).
Lorsqu’un navigateur se connecte à un site web, il utilise la clé publique. Cette clé est accessible à tous et sert à établir une connexion sécurisée.
La clé privée, en revanche, est stockée uniquement sur le serveur et n’est jamais partagée avec qui que ce soit. Elle joue le rôle principal dans le déchiffrement des données chiffrées. Sans elle, les informations restent illisibles. C’est pourquoi la protection de la clé privée est extrêmement importante. Si elle venait à être compromise, des personnes non autorisées pourraient l’utiliser pour déchiffrer des données sensibles et accéder à des informations confidentielles.
Un certificat SSL suffit-il à garantir la sécurité ?
Non. Malgré les progrès considérables des technologies de cybersécurité, les cyberattaques ne cessent elles aussi d’évoluer. On ne peut pas affirmer que le SSL à lui seul assure une sécurité complète d’un site web ; il peut toutefois protéger efficacement les sites contre de nombreux types d’attaques.
Pour renforcer la sécurité du SSL, il est important de suivre ces recommandations :
- Maintenez toujours votre certificat SSL à jour et utilisez des versions plus récentes et plus sûres.
- Obtenez votre certificat SSL auprès d’une autorité de certification reconnue et fiable.
- Ne partagez jamais votre clé privée avec qui que ce soit, quelles que soient les circonstances, car sa divulgation peut compromettre la sécurité des données chiffrées.
Qu’est-ce que le HTTPS ?
Lorsqu’un site web dispose d’un certificat SSL, la mention HTTPS apparaît au début de son adresse URL. De plus, le navigateur affiche une icône de cadenas à côté de l’adresse du site. Ces indicateurs permettent de montrer aux utilisateurs que le site est sécurisé et digne de confiance.
Un certificat SSL est-il nécessaire ?
Oui. Si votre site web ne dispose pas d’un certificat SSL, les navigateurs afficheront un avertissement indiquant que le site n’est pas sécurisé lorsque les utilisateurs le consultent. Cela peut réduire la confiance des utilisateurs et pousser de nombreux visiteurs à quitter le site.
En outre, les sites web sans certificat SSL peuvent être moins bien classés dans les résultats des moteurs de recherche, comme Google, que les sites sécurisés.
Vous pensez peut-être que votre site ne traite pas d’informations sensibles ou confidentielles, mais disposer d’un certificat SSL reste indispensable. Sans la protection du SSL, des pirates peuvent accéder aux transmissions de données et, par exemple, injecter des publicités indésirables, modifier le contenu du site ou rediriger les utilisateurs vers des pages malveillantes.
Conclusion
Dans le monde numérique actuel, la sécurité n’est plus une option : c’est une nécessité. Le certificat SSL est l’un des outils les plus importants pour établir une connexion sécurisée entre les utilisateurs et les sites web. En chiffrant les données, cette technologie protège les informations des utilisateurs et renforce la confiance envers un site.
Même si le SSL ne peut à lui seul éliminer toutes les menaces de sécurité, il est considéré comme l’un des éléments fondamentaux de la sécurité web. Utiliser un certificat de confiance, le maintenir à jour et protéger la clé privée jouent un rôle essentiel dans la sécurité d’un site web.
En définitive, disposer d’un certificat SSL est essentiel non seulement pour protéger les données des utilisateurs, mais aussi pour améliorer la crédibilité du site, renforcer la confiance des utilisateurs et offrir une expérience en ligne plus sûre.
FAQ
1. Un certificat SSL doit-il être renouvelé ?
Oui. Les certificats SSL ont une durée de validité limitée et doivent être renouvelés ou remplacés avant leur expiration afin de préserver la sécurité du site web.
2. La clé privée SSL peut-elle être partagée avec d’autres personnes ?
Non. La clé privée doit rester strictement confidentielle. Si des personnes non autorisées y accèdent, les données chiffrées peuvent devenir vulnérables.
3. Quelle est la différence entre SSL et TLS ?
Le TLS est la version plus récente et plus sûre du SSL, introduite pour corriger les problèmes de sécurité des anciennes versions du SSL. Bien que ce soit le TLS qui est utilisé aujourd’hui, beaucoup de gens continuent d’appeler cette technologie SSL.