Tietoturva on nykypäivän liiketoiminnan perusta. Organisaatiot ja yritykset etsivät jatkuvasti ratkaisuja, joilla ne voivat parantaa tietoturvaansa ja kokonaissuorituskykyään. Yksi tärkeimmistä toimenpiteistä, joihin niiden tulisi suhtautua vakavasti, on SSL-varmenteen käyttöönotto – luotettava ratkaisu tietoturvan vahvistamiseen verkossa.
Mikä on SSL-varmenne?
SSL on tietojen salausprotokolla, joka suojaa käyttäjän ja verkkosivuston välisen yhteyden. Kun verkkosivustolla on SSL-varmenne, sen URL-osoitteen viereen ilmestyy riippulukon kuvake. Kuvake osoittaa, että käyttäjän ja sivuston välinen viestintä kulkee suojatun yhteyden kautta. Näin kaikki käyttäjän ja palvelimen välillä vaihdettavat tiedot on suojattu salakuuntelulta, peukaloinnilta ja luvattomilta muutoksilta.
Tietojen salaus toimii jakamalla tiedot pieniin paketteihin ja muuntamalla ne lukukelvottomaan muotoon salausalgoritmien avulla. Vaikka hakkerit onnistuisivat sieppaamaan tiedot, he eivät voi lukea tai hyödyntää niitä ilman oikeaa salausavainta ja algoritmia. Käsittelemme myöhemmin, miten vastaanottaja purkaa näiden tietojen salauksen.
SSL:n ensimmäisestä julkaisusta kuluneiden 25 vuoden aikana protokollasta on julkaistu useita versioita. Monista niistä on kuitenkin lopulta luovuttu tietoturvahaavoittuvuuksien vuoksi. Tämä johti TLS:n (Transport Layer Security) kehittämiseen. TLS tarjoaa huomattavasti vahvemman tietoturvan, ja se on nykyään korvannut SSL:n. Muutoksesta huolimatta tekniikkaa kutsutaan yhä yleisesti SSL:ksi, minkä vuoksi termi tunnetaan edelleen laajalti.
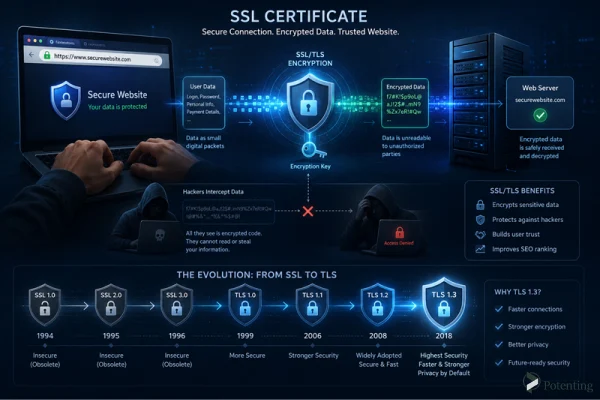
Miten SSL toimii?
SSL on suunniteltu varmistamaan, että käyttäjän ja palvelimen välillä vaihdettavat tiedot pysyvät turvassa. Tämä tapahtuu salausalgoritmeilla, jotka muuntavat tiedot lukukelvottomaan muotoon ja estävät asiattomia pääsemästä niihin käsiksi. Tästä herää kuitenkin tärkeä kysymys: miten salattu tieto luetaan määränpäässään?
Tietojen salaus puretaan kahden salausavaimen avulla.
Ennen näiden kahden avaimen käsittelyä on hyvä ymmärtää, mikä avain on. Salausavain on kirjaimista ja numeroista koostuva merkkijono, jota käytetään tietojen salaamiseen ja salauksen purkamiseen. SSL:ssä on kahdenlaisia avaimia: julkinen avain (Public Key) ja yksityinen avain (Private Key).
Kun selain muodostaa yhteyden verkkosivustoon, se käyttää julkista avainta. Tämä avain on julkisesti saatavilla, ja sen avulla muodostetaan suojattu yhteys.
Yksityinen avain puolestaan on tallennettu ainoastaan palvelimelle, eikä sitä jaeta kenellekään. Sillä on keskeinen rooli salattujen tietojen purkamisessa – ilman sitä tiedot pysyvät lukukelvottomina. Tämän vuoksi yksityisen avaimen suojaaminen on äärimmäisen tärkeää. Jos se joskus vaarantuu, asiattomat henkilöt voivat käyttää sitä arkaluonteisten tietojen salauksen purkamiseen ja päästä käsiksi luottamuksellisiin tietoihin.
Riittääkö SSL-varmenne takaamaan tietoturvan?
Ei. Vaikka kyberturvallisuusteknologiat ovat kehittyneet merkittävästi, myös kyberhyökkäykset kehittyvät jatkuvasti. SSL ei yksinään pysty takaamaan verkkosivuston täydellistä tietoturvaa, mutta se voi suojata sivustoja merkittävästi monenlaisilta hyökkäyksiltä.
SSL-suojauksen parantamiseksi on tärkeää noudattaa seuraavia ohjeita:
- Pidä SSL-varmenteesi aina ajan tasalla ja käytä uudempia, turvallisempia versioita.
- Hanki SSL-varmenteesi luotetulta ja luotettavalta varmentajalta.
- Älä koskaan missään olosuhteissa jaa yksityistä avaintasi kenellekään, sillä sen paljastuminen voi vaarantaa salattujen tietojen turvallisuuden.
Mikä on HTTPS?
Jos verkkosivustolla on SSL-varmenne, sen URL-osoitteen alussa näkyy HTTPS. Lisäksi selain näyttää riippulukon kuvakkeen sivuston osoitteen vieressä. Näiden merkkien avulla käyttäjille osoitetaan, että sivusto on turvallinen ja luotettava.
Onko SSL-varmenne välttämätön?
Kyllä. Jos verkkosivustollasi ei ole SSL-varmennetta, selaimet näyttävät käyttäjille varoituksen siitä, että sivusto ei ole turvallinen. Tämä voi heikentää käyttäjien luottamusta ja saada monet kävijät poistumaan sivustolta.
Lisäksi sivustot, joilla ei ole SSL-varmennetta, voivat sijoittua hakukoneiden, kuten Googlen, tuloksissa turvallisia sivustoja heikommin.
Saatat ajatella, ettei sivustosi käsittele arkaluonteisia tai luottamuksellisia tietoja, mutta SSL-varmenne on silti välttämätön. Ilman SSL-suojausta hakkerit voivat päästä käsiksi tiedonsiirtoon ja esimerkiksi lisätä ei-toivottuja mainoksia, muokata sivuston sisältöä tai ohjata käyttäjiä haitallisille sivuille.
Lopuksi
Nykypäivän digitaalisessa maailmassa tietoturva ei ole enää valinta vaan välttämättömyys. SSL-varmenne on yksi tärkeimmistä työkaluista suojatun yhteyden muodostamiseen käyttäjien ja verkkosivustojen välille. Salaamalla tiedot tämä tekniikka suojaa käyttäjien tietoja ja lisää luottamusta sivustoon.
Vaikka SSL ei yksinään pysty poistamaan kaikkia tietoturvauhkia, sitä pidetään yhtenä verkkoturvallisuuden peruselementeistä. Luotetun varmenteen käyttäminen, sen pitäminen ajan tasalla ja yksityisen avaimen suojaaminen ovat ratkaisevan tärkeitä sivuston tietoturvan ylläpitämisessä.
Loppujen lopuksi SSL-varmenne ei ole välttämätön ainoastaan käyttäjätietojen suojaamiseksi, vaan myös sivuston uskottavuuden parantamiseksi, käyttäjien luottamuksen lisäämiseksi ja turvallisemman verkkokokemuksen luomiseksi.
Usein kysytyt kysymykset
1. Täytyykö SSL-varmenne uusia?
Kyllä. SSL-varmenteilla on rajallinen voimassaoloaika, ja ne on uusittava tai vaihdettava ennen vanhenemista, jotta sivuston tietoturva säilyy.
2. Voiko SSL:n yksityisen avaimen jakaa muille?
Ei. Yksityisen avaimen on pysyttävä täysin luottamuksellisena. Jos asiattomat henkilöt pääsevät siihen käsiksi, salatut tiedot voivat vaarantua.
3. Mikä ero on SSL:llä ja TLS:llä?
TLS on SSL:n uudempi ja turvallisempi versio, joka otettiin käyttöön vanhempien SSL-versioiden tietoturvaongelmien korjaamiseksi. Vaikka nykyään käytetään TLS:ää, monet kutsuvat tätä tekniikkaa edelleen SSL:ksi.



