Beveiliging vormt het fundament van de hedendaagse bedrijfsvoering. Organisaties en bedrijven zijn voortdurend op zoek naar oplossingen om hun beveiliging te versterken en hun algehele prestaties te verbeteren. Een van de belangrijkste maatregelen die ze serieus moeten nemen, is het implementeren van een SSL-certificaat: een betrouwbare oplossing om de beveiliging in de onlinewereld te versterken.
Wat is een SSL-certificaat?
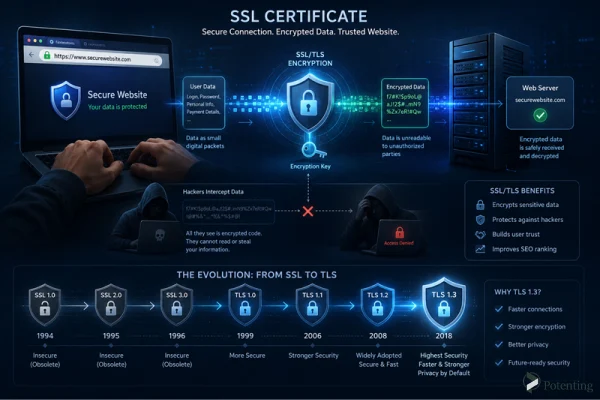
SSL is een protocol voor gegevensversleuteling dat de verbinding tussen een gebruiker en een website beveiligt. Wanneer een website een SSL-certificaat heeft, verschijnt er een hangslotpictogram naast de URL. Dit pictogram geeft aan dat de communicatie tussen de gebruiker en de website via een beveiligde verbinding verloopt. Hierdoor zijn alle gegevens die tussen de gebruiker en de server worden uitgewisseld beschermd tegen afluisteren, manipulatie en ongeautoriseerde wijzigingen.
Gegevensversleuteling werkt door informatie op te splitsen in kleine pakketjes en deze met behulp van versleutelingsalgoritmen om te zetten in een onleesbaar formaat. Zelfs als hackers erin slagen de gegevens te onderscheppen, kunnen ze deze dus niet lezen of gebruiken zonder de juiste sleutel en het juiste algoritme. Hoe de ontvanger deze informatie ontsleutelt, bespreken we verderop.
In de afgelopen 25 jaar sinds de introductie van SSL zijn er verschillende versies van het protocol uitgebracht. Veel daarvan zijn echter uiteindelijk vanwege beveiligingslekken verlaten. Dit leidde tot de ontwikkeling van TLS (Transport Layer Security), dat een aanzienlijk sterkere beveiliging biedt en SSL inmiddels heeft vervangen. Ondanks deze verandering wordt de technologie nog steeds vaak SSL genoemd, waardoor die term vandaag de dag nog altijd breed bekend is.
Hoe werkt SSL?
SSL is ontworpen om ervoor te zorgen dat de gegevens die tussen een gebruiker en een server worden uitgewisseld veilig blijven. Dit gebeurt door informatie met versleutelingsalgoritmen om te zetten in een onleesbaar formaat, zodat onbevoegden er geen toegang toe hebben. Maar dan rijst een belangrijke vraag: hoe worden deze versleutelde gegevens op hun bestemming gelezen?
De gegevens worden ontsleuteld met behulp van twee cryptografische sleutels.
Voordat we deze twee sleutels bespreken, is het handig om te weten wat een sleutel is. Een cryptografische sleutel is een reeks letters en cijfers die wordt gebruikt om gegevens te versleutelen en te ontsleutelen. Bij SSL zijn er twee soorten sleutels: de publieke sleutel (Public Key) en de privésleutel (Private Key).
Wanneer een browser verbinding maakt met een website, gebruikt deze de publieke sleutel. Deze sleutel is openbaar beschikbaar en wordt gebruikt om een beveiligde verbinding tot stand te brengen.
De privésleutel wordt daarentegen alleen op de server opgeslagen en nooit met iemand gedeeld. Deze speelt de hoofdrol bij het ontsleutelen van de versleutelde gegevens. Zonder deze sleutel blijft de informatie onleesbaar. Daarom is het uiterst belangrijk om de privésleutel goed te beschermen. Als deze ooit in verkeerde handen valt, kunnen onbevoegden hem gebruiken om gevoelige gegevens te ontsleutelen en toegang te krijgen tot vertrouwelijke informatie.
Is een SSL-certificaat voldoende om beveiliging te garanderen?
Nee. Ondanks de aanzienlijke vooruitgang in cyberbeveiligingstechnologieën ontwikkelen cyberaanvallen zich ook voortdurend. Je kunt niet stellen dat SSL alleen een website volledig kan beveiligen; het kan websites echter wel aanzienlijk beschermen tegen allerlei soorten aanvallen.
Om de SSL-beveiliging te verbeteren, is het belangrijk om de volgende richtlijnen te volgen:
- Houd je SSL-certificaat altijd up-to-date en gebruik nieuwere, veiligere versies.
- Schaf je SSL-certificaat aan bij een vertrouwde en betrouwbare certificeringsinstantie.
- Deel je privésleutel onder geen enkele omstandigheid met iemand, want als deze uitlekt, kan de beveiliging van versleutelde gegevens in gevaar komen.
Wat is HTTPS?
Als een website een SSL-certificaat heeft, staat HTTPS aan het begin van de URL. Daarnaast toont de browser een hangslotpictogram naast het webadres. Deze kenmerken laten gebruikers zien dat de website veilig en betrouwbaar is.
Is een SSL-certificaat noodzakelijk?
Ja. Als je website geen SSL-certificaat heeft, tonen browsers bij een bezoek een waarschuwing dat de website niet veilig is. Dit kan het vertrouwen van gebruikers verminderen en ertoe leiden dat veel bezoekers de website verlaten.
Bovendien kunnen websites zonder SSL-certificaat lager scoren in de resultaten van zoekmachines zoals Google dan beveiligde websites.
Misschien denk je dat je website geen gevoelige of vertrouwelijke informatie verwerkt, maar een SSL-certificaat blijft toch essentieel. Zonder SSL-beveiliging kunnen hackers toegang krijgen tot gegevensoverdrachten en bijvoorbeeld ongewenste advertenties invoegen, de inhoud van de website wijzigen of gebruikers doorsturen naar schadelijke pagina’s.
Tot slot
In de huidige digitale wereld is beveiliging geen keuze meer, maar een noodzaak. Een SSL-certificaat is een van de belangrijkste hulpmiddelen om een beveiligde verbinding tussen gebruikers en websites tot stand te brengen. Door gegevens te versleutelen beschermt deze technologie gebruikersinformatie en vergroot ze het vertrouwen in een website.
Hoewel SSL op zichzelf niet alle beveiligingsdreigingen kan wegnemen, wordt het beschouwd als een van de fundamentele onderdelen van webbeveiliging. Het gebruik van een vertrouwd certificaat, het up-to-date houden ervan en het beschermen van de privésleutel spelen een cruciale rol bij het beveiligen van een website.
Uiteindelijk is een SSL-certificaat niet alleen essentieel voor het beschermen van gebruikersgegevens, maar ook voor het verbeteren van de geloofwaardigheid van een website, het vergroten van het vertrouwen van gebruikers en het creëren van een veiligere online-ervaring.
Veelgestelde vragen
1. Moet een SSL-certificaat worden verlengd?
Ja. SSL-certificaten hebben een beperkte geldigheidsduur en moeten vóór de vervaldatum worden verlengd of vervangen om de beveiliging van de website te waarborgen.
2. Mag de SSL-privésleutel met anderen worden gedeeld?
Nee. De privésleutel moet volledig vertrouwelijk blijven. Als onbevoegden er toegang toe krijgen, kunnen versleutelde gegevens kwetsbaar worden.
3. Wat is het verschil tussen SSL en TLS?
TLS is de nieuwere en veiligere versie van SSL, geïntroduceerd om de beveiligingsproblemen van oudere SSL-versies op te lossen. Hoewel tegenwoordig TLS wordt gebruikt, noemen veel mensen deze technologie nog steeds SSL.