Безопасность — основа современного бизнеса. Организации и компании постоянно ищут решения, которые помогут усилить защиту и повысить общую эффективность работы. Одна из важнейших мер, к которой стоит отнестись со всей серьёзностью, — установка SSL-сертификата, надёжного инструмента для повышения безопасности в интернете.
Что такое SSL-сертификат?
SSL — это протокол шифрования данных, который защищает соединение между пользователем и сайтом. Если у сайта есть SSL-сертификат, рядом с его URL-адресом отображается значок замка. Этот значок означает, что обмен данными между пользователем и сайтом происходит по защищённому соединению. В результате любые данные, передаваемые между пользователем и сервером, защищены от перехвата, подмены и несанкционированного изменения.
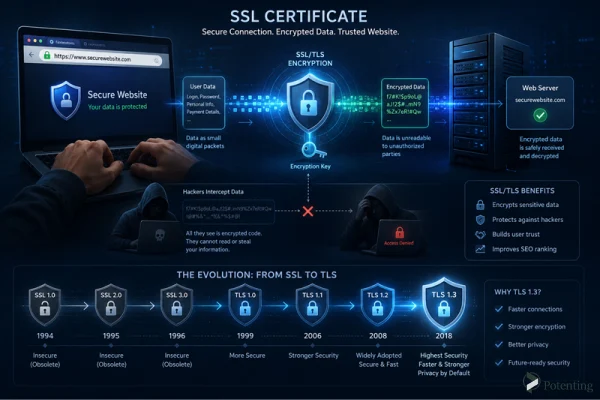
Шифрование данных работает так: информация разбивается на небольшие пакеты и с помощью алгоритмов шифрования преобразуется в нечитаемый вид. Поэтому, даже если злоумышленникам удастся перехватить данные, они не смогут прочитать или использовать их без правильного ключа и алгоритма шифрования. О том, как получатель расшифровывает эту информацию, мы расскажем ниже.
За 25 лет, прошедших с момента появления SSL, было выпущено несколько версий протокола. Однако многие из них со временем были признаны устаревшими из-за уязвимостей в безопасности. Это привело к созданию TLS (Transport Layer Security) — протокола, обеспечивающего значительно более высокий уровень защиты и сегодня пришедшего на смену SSL. Несмотря на это, технологию по-прежнему часто называют SSL, поэтому этот термин до сих пор широко известен.
Как работает SSL?
SSL предназначен для того, чтобы данные, которыми обмениваются пользователь и сервер, оставались в безопасности. Для этого используются алгоритмы шифрования, которые преобразуют информацию в нечитаемый вид и не позволяют посторонним получить к ней доступ. Но возникает важный вопрос: как же эти зашифрованные данные читаются в месте назначения?
Данные расшифровываются с помощью двух криптографических ключей.
Прежде чем говорить об этих ключах, полезно разобраться, что такое ключ. Криптографический ключ — это строка из букв и цифр, которая используется для шифрования и расшифровки данных. В SSL используются два типа ключей: открытый ключ (Public Key) и закрытый ключ (Private Key).
Когда браузер подключается к сайту, он использует открытый ключ. Этот ключ общедоступен и служит для установки защищённого соединения.
Закрытый ключ, напротив, хранится только на сервере и никогда никому не передаётся. Именно он играет главную роль в расшифровке зашифрованных данных — без него информация остаётся нечитаемой. Поэтому защита закрытого ключа чрезвычайно важна. Если он будет скомпрометирован, посторонние смогут с его помощью расшифровать конфиденциальные данные и получить доступ к секретной информации.
Достаточно ли SSL-сертификата для гарантии безопасности?
Нет. Несмотря на значительный прогресс в технологиях кибербезопасности, кибератаки тоже постоянно совершенствуются. Нельзя сказать, что один лишь SSL способен обеспечить полную защиту сайта, однако он может существенно защитить его от различных типов атак.
Чтобы повысить надёжность SSL, важно соблюдать следующие рекомендации:
- Всегда своевременно обновляйте SSL-сертификат и используйте более новые и безопасные версии.
- Получайте SSL-сертификат у проверенного и надёжного удостоверяющего центра.
- Ни при каких обстоятельствах никому не передавайте закрытый ключ: его раскрытие может поставить под угрозу безопасность зашифрованных данных.
Что такое HTTPS?
Если у сайта есть SSL-сертификат, в начале его URL-адреса отображается HTTPS. Кроме того, браузер показывает значок замка рядом с адресом сайта. Эти признаки сообщают пользователям, что сайт безопасен и ему можно доверять.
Нужен ли SSL-сертификат?
Да. Если у вашего сайта нет SSL-сертификата, при его посещении браузеры будут выводить предупреждение о том, что сайт небезопасен. Это может снизить доверие пользователей, и многие посетители покинут сайт.
Кроме того, сайты без SSL-сертификата могут занимать более низкие позиции в результатах поисковых систем, например Google, по сравнению с защищёнными сайтами.
Возможно, вам кажется, что ваш сайт не работает с конфиденциальной или секретной информацией, но SSL-сертификат всё равно необходим. Без защиты SSL злоумышленники могут получить доступ к передаваемым данным и, например, внедрять нежелательную рекламу, изменять содержимое сайта или перенаправлять пользователей на вредоносные страницы.
Заключение
В современном цифровом мире безопасность — это уже не опция, а необходимость. SSL-сертификат — один из важнейших инструментов для установки защищённого соединения между пользователями и сайтами. Шифруя данные, эта технология защищает информацию пользователей и повышает доверие к сайту.
Хотя SSL сам по себе не может устранить все угрозы безопасности, он считается одним из базовых элементов веб-безопасности. Использование сертификата от надёжного поставщика, его своевременное обновление и защита закрытого ключа играют ключевую роль в обеспечении безопасности сайта.
В конечном счёте SSL-сертификат необходим не только для защиты данных пользователей, но и для повышения авторитета сайта, укрепления доверия пользователей и создания более безопасной среды в интернете.
Часто задаваемые вопросы
1. Нужно ли продлевать SSL-сертификат?
Да. SSL-сертификаты имеют ограниченный срок действия, и для сохранения безопасности сайта их необходимо продлевать или заменять до истечения этого срока.
2. Можно ли передавать закрытый ключ SSL другим людям?
Нет. Закрытый ключ должен оставаться строго конфиденциальным. Если посторонние получат к нему доступ, зашифрованные данные могут оказаться под угрозой.
3. Чем SSL отличается от TLS?
TLS — это более новая и безопасная версия SSL, созданная для устранения проблем безопасности в старых версиях SSL. Хотя сегодня используется TLS, многие по-прежнему называют эту технологию SSL.



