セキュリティは、現代のビジネスの基盤です。組織や企業は、セキュリティを強化し、全体的なパフォーマンスを向上させるためのソリューションを常に模索しています。その中でも真剣に取り組むべき最も重要な対策の一つが、SSL証明書の導入です。SSL証明書は、オンラインの世界でセキュリティを強化するための信頼性の高いソリューションです。
SSL証明書とは?
SSLは、ユーザーとウェブサイト間の接続を保護するデータ暗号化プロトコルです。ウェブサイトにSSL証明書が導入されていると、URLの横に鍵のアイコンが表示されます。このアイコンは、ユーザーとウェブサイト間の通信が安全な接続を通じて確立されていることを示しています。その結果、ユーザーとサーバー間でやり取りされるデータは、盗聴、改ざん、不正な変更から保護されます。
データ暗号化は、情報を小さなパケットに分割し、暗号化アルゴリズムを用いて読み取り不可能な形式に変換することで機能します。そのため、たとえハッカーがデータを傍受できたとしても、正しい暗号鍵とアルゴリズムがなければ、その内容を読み取ったり悪用したりすることはできません。受信側がこの情報をどのように復号するのかについては、後ほど説明します。
SSLが初めて登場してから25年の間に、このプロトコルのいくつかのバージョンがリリースされてきました。しかし、その多くはセキュリティ上の脆弱性により最終的に廃止されました。これを受けて開発されたのがTLS(Transport Layer Security)です。TLSははるかに強固なセキュリティを備えており、現在ではSSLに取って代わっています。このような変化があったにもかかわらず、この技術は今でも一般的にSSLと呼ばれており、そのためこの用語は現在も広く認知されています。
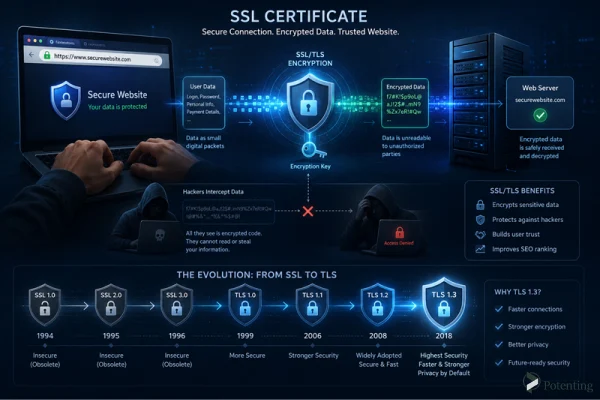
SSLの仕組みとは?
SSLは、ユーザーとサーバー間でやり取りされるデータの安全性を確保するために設計されています。暗号化アルゴリズムを用いて情報を読み取り不可能な形式に変換することで、第三者による不正なアクセスを防ぎます。しかし、ここで重要な疑問が生じます。この暗号化されたデータは、宛先でどのように読み取られるのでしょうか?
データは、2つの暗号鍵を使って復号されます。
この2つの鍵について説明する前に、そもそも鍵とは何かを理解しておくと役立ちます。暗号鍵とは、データの暗号化と復号に使用される英数字の文字列です。SSLには、公開鍵(Public Key)と秘密鍵(Private Key)の2種類の鍵があります。
ブラウザがウェブサイトに接続する際には、公開鍵が使用されます。この鍵は誰でも入手可能なもので、安全な接続を確立するために使われます。
一方、秘密鍵はサーバー上にのみ保管され、誰とも共有されることはありません。秘密鍵は、暗号化されたデータを復号するうえで中心的な役割を担っています。秘密鍵がなければ、情報は読み取れないままです。そのため、秘密鍵を保護することは極めて重要です。万が一秘密鍵が漏洩した場合、権限のない第三者がそれを使って機密データを復号し、重要な情報にアクセスできてしまう可能性があります。
SSL証明書だけでセキュリティは万全か?
いいえ。サイバーセキュリティ技術は大きく進歩していますが、サイバー攻撃もまた絶えず進化しています。SSLだけでウェブサイトの完全なセキュリティを実現できるとは言えません。しかし、さまざまな種類の攻撃からウェブサイトを大幅に保護することは可能です。
SSLのセキュリティを高めるためには、以下のガイドラインに従うことが重要です。
- SSL証明書は常に最新の状態に保ち、より新しく安全なバージョンを使用しましょう。
- SSL証明書は、信頼できる認証局から取得しましょう。
- 秘密鍵は、いかなる場合でも決して他人と共有しないでください。秘密鍵が漏洩すると、暗号化されたデータのセキュリティが損なわれる可能性があります。
HTTPSとは?
ウェブサイトにSSL証明書が導入されている場合、URLの先頭に「HTTPS」と表示されます。さらに、ブラウザではウェブサイトのアドレスの横に鍵のアイコンが表示されます。これらの表示は、そのウェブサイトが安全で信頼できることをユーザーに示すためのものです。
SSL証明書は必要か?
はい、必要です。ウェブサイトにSSL証明書がない場合、ユーザーがアクセスするとブラウザに「安全ではありません」という警告が表示されます。これによりユーザーの信頼が低下し、多くの訪問者がウェブサイトから離脱してしまう可能性があります。
さらに、SSL証明書のないウェブサイトは、Googleなどの検索エンジンの検索結果において、安全なウェブサイトと比べて順位が低くなる場合があります。
自分のウェブサイトは機密情報を扱っていないと思うかもしれませんが、それでもSSL証明書は不可欠です。SSLによる保護がなければ、ハッカーがデータ通信にアクセスし、不要な広告の挿入、ウェブサイトのコンテンツの改ざん、悪意のあるページへのユーザーのリダイレクトといった行為を行う恐れがあります。
まとめ
今日のデジタル社会において、セキュリティはもはや選択肢ではなく、必須のものです。SSL証明書は、ユーザーとウェブサイトの間に安全な接続を確立するための最も重要なツールの一つです。この技術はデータを暗号化することで、ユーザー情報を保護し、ウェブサイトへの信頼を高めます。
SSLだけですべてのセキュリティ上の脅威を排除することはできませんが、Webセキュリティの基本的な要素の一つと考えられています。信頼できる証明書を使用し、常に最新の状態に保ち、秘密鍵を保護することは、ウェブサイトのセキュリティを維持するうえで極めて重要な役割を果たします。
結局のところ、SSL証明書はユーザーデータを保護するためだけでなく、ウェブサイトの信頼性を向上させ、ユーザーの信頼を高め、より安全なオンライン体験を実現するためにも欠かせないものです。
よくある質問
1. SSL証明書は更新が必要ですか?
はい。SSL証明書には有効期限があり、ウェブサイトのセキュリティを維持するためには、期限切れになる前に更新または差し替えを行う必要があります。
2. SSLの秘密鍵を他人と共有してもよいですか?
いいえ。秘密鍵は完全に機密として管理しなければなりません。権限のない第三者が秘密鍵にアクセスした場合、暗号化されたデータが危険にさらされる可能性があります。
3. SSLとTLSの違いは何ですか?
TLSはSSLの後継となる、より新しく安全なバージョンで、旧バージョンのSSLに存在したセキュリティ上の問題を解決するために導入されました。現在ではTLSが使用されていますが、多くの人は今でもこの技術をSSLと呼んでいます。