Sicherheit ist das Fundament heutiger Unternehmen. Organisationen und Firmen suchen ständig nach Lösungen, um ihre Sicherheit zu erhöhen und ihre Leistungsfähigkeit insgesamt zu verbessern. Eine der wichtigsten Maßnahmen, die sie ernst nehmen sollten, ist der Einsatz eines SSL-Zertifikats – eine zuverlässige Lösung, um die Sicherheit in der Online-Welt zu stärken.
Was ist ein SSL-Zertifikat?
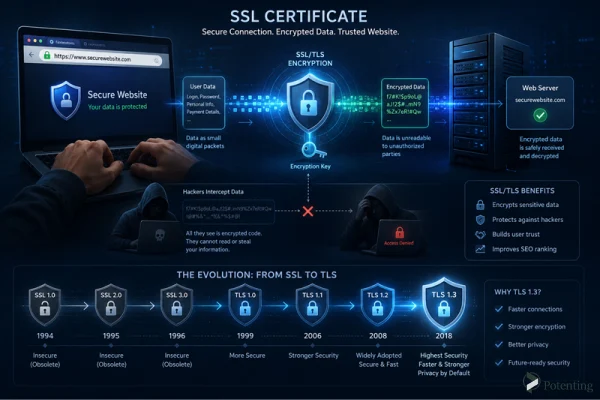
SSL ist ein Protokoll zur Datenverschlüsselung, das die Verbindung zwischen einem Nutzer und einer Website absichert. Verfügt eine Website über ein SSL-Zertifikat, erscheint neben ihrer URL ein Schloss-Symbol. Dieses Symbol zeigt an, dass die Kommunikation zwischen Nutzer und Website über eine sichere Verbindung erfolgt. Dadurch sind alle Daten, die zwischen Nutzer und Server ausgetauscht werden, vor Abhören, Manipulation und unbefugter Veränderung geschützt.
Bei der Datenverschlüsselung werden Informationen in kleine Pakete aufgeteilt und mithilfe von Verschlüsselungsalgorithmen in ein unlesbares Format umgewandelt. Selbst wenn es Hackern gelingt, die Daten abzufangen, können sie diese ohne den richtigen Schlüssel und Algorithmus weder lesen noch verwerten. Wie der Empfänger diese Informationen entschlüsselt, erläutern wir weiter unten.
In den rund 25 Jahren seit der Einführung von SSL wurden mehrere Versionen des Protokolls veröffentlicht. Viele davon wurden jedoch aufgrund von Sicherheitslücken wieder aufgegeben. Daraus entstand TLS (Transport Layer Security), das eine deutlich höhere Sicherheit bietet und SSL inzwischen abgelöst hat. Trotz dieser Veränderung wird die Technologie weiterhin häufig als SSL bezeichnet, weshalb der Begriff bis heute weit verbreitet ist.
Wie funktioniert SSL?
SSL soll sicherstellen, dass die zwischen Nutzer und Server ausgetauschten Daten geschützt bleiben. Dazu werden Informationen mithilfe von Verschlüsselungsalgorithmen in ein unlesbares Format umgewandelt, sodass Unbefugte nicht darauf zugreifen können. Doch dabei stellt sich eine wichtige Frage: Wie werden diese verschlüsselten Daten am Ziel gelesen?
Die Daten werden mithilfe von zwei kryptografischen Schlüsseln entschlüsselt.
Bevor wir auf diese beiden Schlüssel eingehen, ist es hilfreich zu verstehen, was ein Schlüssel überhaupt ist. Ein kryptografischer Schlüssel ist eine Zeichenfolge aus Buchstaben und Zahlen, mit der Daten ver- und entschlüsselt werden. Bei SSL gibt es zwei Arten von Schlüsseln: den öffentlichen Schlüssel (Public Key) und den privaten Schlüssel (Private Key).
Wenn ein Browser eine Verbindung zu einer Website herstellt, verwendet er den öffentlichen Schlüssel. Dieser Schlüssel ist frei zugänglich und dient dazu, eine sichere Verbindung aufzubauen.
Der private Schlüssel hingegen wird ausschließlich auf dem Server gespeichert und niemals weitergegeben. Er spielt die zentrale Rolle bei der Entschlüsselung der verschlüsselten Daten. Ohne ihn bleiben die Informationen unlesbar. Deshalb ist der Schutz des privaten Schlüssels äußerst wichtig. Wird er jemals kompromittiert, könnten Unbefugte damit sensible Daten entschlüsseln und sich Zugang zu vertraulichen Informationen verschaffen.
Reicht ein SSL-Zertifikat aus, um Sicherheit zu garantieren?
Nein. Trotz erheblicher Fortschritte bei Cybersicherheitstechnologien entwickeln sich auch Cyberangriffe ständig weiter. Man kann nicht behaupten, dass SSL allein für vollständige Website-Sicherheit sorgt; es kann Websites jedoch wirksam vor verschiedenen Arten von Angriffen schützen.
Um die Sicherheit von SSL zu erhöhen, sollten Sie folgende Hinweise beachten:
- Halten Sie Ihr SSL-Zertifikat stets aktuell und verwenden Sie neuere, sicherere Versionen.
- Beziehen Sie Ihr SSL-Zertifikat von einer vertrauenswürdigen und zuverlässigen Zertifizierungsstelle.
- Geben Sie Ihren privaten Schlüssel unter keinen Umständen an Dritte weiter, da dies die Sicherheit verschlüsselter Daten gefährden kann.
Was ist HTTPS?
Verfügt eine Website über ein SSL-Zertifikat, erscheint am Anfang ihrer URL die Bezeichnung HTTPS. Zusätzlich zeigt der Browser neben der Webadresse ein Schloss-Symbol an. Diese Merkmale signalisieren Nutzern, dass die Website sicher und vertrauenswürdig ist.
Ist ein SSL-Zertifikat notwendig?
Ja. Hat Ihre Website kein SSL-Zertifikat, zeigen Browser beim Aufruf eine Warnung an, dass die Website nicht sicher ist. Das kann das Vertrauen der Nutzer schwächen und viele Besucher dazu bringen, die Website wieder zu verlassen.
Außerdem können Websites ohne SSL-Zertifikat in den Ergebnissen von Suchmaschinen wie Google schlechter platziert werden als sichere Websites.
Vielleicht denken Sie, dass Ihre Website keine sensiblen oder vertraulichen Informationen verarbeitet – ein SSL-Zertifikat ist dennoch unverzichtbar. Ohne SSL-Schutz können Hacker auf Datenübertragungen zugreifen und beispielsweise unerwünschte Werbung einschleusen, Website-Inhalte verändern oder Nutzer auf schädliche Seiten umleiten.
Fazit
In der heutigen digitalen Welt ist Sicherheit keine Option mehr, sondern eine Notwendigkeit. Ein SSL-Zertifikat gehört zu den wichtigsten Werkzeugen, um eine sichere Verbindung zwischen Nutzern und Websites herzustellen. Durch die Verschlüsselung von Daten schützt diese Technologie Nutzerinformationen und stärkt das Vertrauen in eine Website.
Auch wenn SSL allein nicht alle Sicherheitsbedrohungen beseitigen kann, gilt es als eines der grundlegenden Elemente der Websicherheit. Die Verwendung eines vertrauenswürdigen Zertifikats, dessen regelmäßige Aktualisierung und der Schutz des privaten Schlüssels spielen eine entscheidende Rolle für die Sicherheit einer Website.
Letztlich ist ein SSL-Zertifikat nicht nur für den Schutz von Nutzerdaten unerlässlich, sondern auch, um die Glaubwürdigkeit einer Website zu verbessern, das Vertrauen der Nutzer zu stärken und ein sichereres Online-Erlebnis zu schaffen.
FAQ
1. Muss ein SSL-Zertifikat erneuert werden?
Ja. SSL-Zertifikate haben eine begrenzte Gültigkeitsdauer und müssen vor ihrem Ablauf erneuert oder ersetzt werden, um die Sicherheit der Website aufrechtzuerhalten.
2. Darf der private SSL-Schlüssel an andere weitergegeben werden?
Nein. Der private Schlüssel muss absolut vertraulich bleiben. Erhalten Unbefugte Zugriff darauf, können verschlüsselte Daten angreifbar werden.
3. Was ist der Unterschied zwischen SSL und TLS?
TLS ist die neuere und sicherere Version von SSL und wurde eingeführt, um Sicherheitsprobleme älterer SSL-Versionen zu beheben. Obwohl heute TLS verwendet wird, bezeichnen viele diese Technologie weiterhin als SSL.



