A segurança é a base das empresas atuais. Organizações e empresas buscam constantemente soluções para reforçar sua segurança e melhorar seu desempenho geral. Uma das medidas mais importantes que devem levar a sério é a implementação de um certificado SSL — uma solução confiável para fortalecer a segurança no mundo on-line.
O que é um certificado SSL?
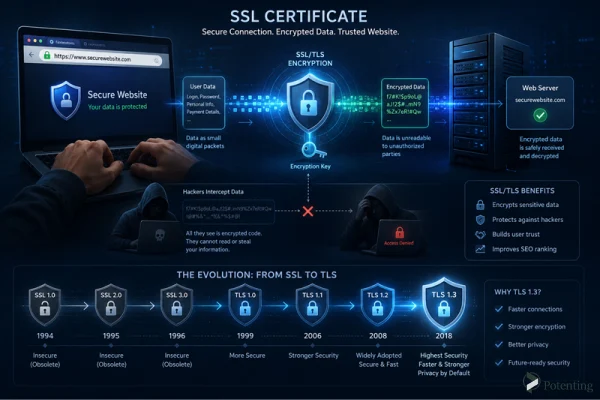
O SSL é um protocolo de criptografia de dados que protege a conexão entre o usuário e o site. Quando um site possui um certificado SSL, um ícone de cadeado aparece ao lado da sua URL. Esse ícone indica que a comunicação entre o usuário e o site é estabelecida por meio de uma conexão segura. Assim, todos os dados trocados entre o usuário e o servidor ficam protegidos contra interceptação, adulteração e modificações não autorizadas.
A criptografia de dados funciona dividindo as informações em pequenos pacotes e transformando-as em um formato ilegível por meio de algoritmos de criptografia. Dessa forma, mesmo que hackers consigam interceptar os dados, eles não conseguem lê-los nem utilizá-los sem a chave de criptografia e o algoritmo corretos. Mais adiante, explicaremos como o destinatário descriptografa essas informações.
Nos últimos 25 anos, desde que o SSL foi lançado, várias versões do protocolo foram publicadas. No entanto, muitas delas acabaram sendo abandonadas por causa de vulnerabilidades de segurança. Isso levou ao desenvolvimento do TLS (Transport Layer Security), que oferece uma segurança muito mais robusta e hoje substitui o SSL. Apesar dessa mudança, a tecnologia ainda é comumente chamada de SSL, e é por isso que o termo continua amplamente conhecido.
Como o SSL funciona?
O SSL foi criado para garantir que os dados trocados entre o usuário e o servidor permaneçam seguros. Para isso, ele usa algoritmos de criptografia que transformam as informações em um formato ilegível, impedindo que terceiros não autorizados tenham acesso a elas. Mas surge uma pergunta importante: como esses dados criptografados são lidos no destino?
Os dados são descriptografados com o uso de duas chaves criptográficas.
Antes de falar sobre essas duas chaves, vale entender o que é uma chave. Uma chave criptográfica é uma sequência de letras e números usada para criptografar e descriptografar dados. No SSL, existem dois tipos de chave: a chave pública (Public Key) e a chave privada (Private Key).
Quando um navegador se conecta a um site, ele usa a chave pública. Essa chave fica disponível publicamente e é usada para estabelecer uma conexão segura.
Já a chave privada fica armazenada apenas no servidor e nunca é compartilhada com ninguém. Ela tem o papel principal na descriptografia dos dados criptografados. Sem ela, as informações continuam ilegíveis. Por isso, proteger a chave privada é extremamente importante. Se ela for comprometida, pessoas não autorizadas poderão usá-la para descriptografar dados sensíveis e obter acesso a informações confidenciais.
Um certificado SSL é suficiente para garantir a segurança?
Não. Apesar dos grandes avanços nas tecnologias de cibersegurança, os ataques cibernéticos também evoluem constantemente. Não se pode afirmar que o SSL, sozinho, garante a segurança completa de um site; no entanto, ele pode proteger significativamente os sites contra diversos tipos de ataques.
Para aumentar a segurança do SSL, é importante seguir estas orientações:
- Mantenha sempre o seu certificado SSL atualizado e utilize versões mais novas e seguras.
- Obtenha o seu certificado SSL de uma autoridade certificadora confiável e reconhecida.
- Nunca compartilhe sua chave privada com ninguém, em nenhuma circunstância, pois expô-la pode comprometer a segurança dos dados criptografados.
O que é HTTPS?
Se um site possui um certificado SSL, o termo HTTPS aparece no início do seu endereço URL. Além disso, o navegador exibe um ícone de cadeado ao lado do endereço do site. Esses indicadores servem para mostrar aos usuários que o site é seguro e confiável.
Um certificado SSL é necessário?
Sim. Se o seu site não tiver um certificado SSL, os navegadores exibirão um aviso informando que o site não é seguro quando os usuários o acessarem. Isso pode reduzir a confiança dos usuários e fazer com que muitos visitantes saiam do site.
Além disso, sites sem certificado SSL podem ter um posicionamento inferior nos resultados dos mecanismos de busca, como o Google, em comparação com sites seguros.
Talvez você pense que o seu site não lida com informações sensíveis ou confidenciais, mas ter um certificado SSL continua sendo essencial. Sem a proteção do SSL, hackers podem obter acesso às transmissões de dados e realizar ações como inserir anúncios indesejados, modificar o conteúdo do site ou redirecionar os usuários para páginas maliciosas.
Conclusão
No mundo digital de hoje, a segurança deixou de ser uma opção; é uma necessidade. O certificado SSL é uma das ferramentas mais importantes para estabelecer uma conexão segura entre usuários e sites. Ao criptografar os dados, essa tecnologia protege as informações dos usuários e aumenta a confiança no site.
Embora o SSL sozinho não consiga eliminar todas as ameaças de segurança, ele é considerado um dos elementos fundamentais da segurança web. Usar um certificado confiável, mantê-lo atualizado e proteger a chave privada são atitudes essenciais para manter a segurança do site.
Em suma, ter um certificado SSL é essencial não apenas para proteger os dados dos usuários, mas também para aumentar a credibilidade do site, reforçar a confiança dos usuários e proporcionar uma experiência on-line mais segura.
Perguntas frequentes
1. O certificado SSL precisa ser renovado?
Sim. Os certificados SSL têm um período de validade limitado e devem ser renovados ou substituídos antes do vencimento para manter a segurança do site.
2. A chave privada do SSL pode ser compartilhada com outras pessoas?
Não. A chave privada deve permanecer totalmente confidencial. Se pessoas não autorizadas tiverem acesso a ela, os dados criptografados podem ficar vulneráveis.
3. Qual é a diferença entre SSL e TLS?
O TLS é a versão mais nova e mais segura do SSL, criada para corrigir problemas de segurança das versões antigas do SSL. Embora hoje se utilize o TLS, muitas pessoas ainda chamam essa tecnologia de SSL.



