Безпека — це основа сучасного бізнесу. Організації та компанії постійно шукають рішення, які допоможуть посилити захист і покращити загальну ефективність роботи. Одним із найважливіших заходів, до якого варто поставитися серйозно, є впровадження SSL-сертифіката — надійного рішення для підвищення безпеки в онлайн-світі.
Що таке SSL-сертифікат?
SSL — це протокол шифрування даних, який захищає з’єднання між користувачем і вебсайтом. Якщо сайт має SSL-сертифікат, поруч з його URL-адресою з’являється значок замка. Цей значок означає, що зв’язок між користувачем і вебсайтом встановлено через захищене з’єднання. Завдяки цьому будь-які дані, якими обмінюються користувач і сервер, захищені від перехоплення, підробки та несанкціонованих змін.
Шифрування даних працює так: інформація розбивається на невеликі пакети й за допомогою алгоритмів шифрування перетворюється на нечитабельний формат. Отже, навіть якщо хакерам вдасться перехопити дані, вони не зможуть їх прочитати чи використати без правильного ключа шифрування та алгоритму. Про те, як одержувач розшифровує цю інформацію, ми розповімо далі.
За 25 років, що минули з моменту появи SSL, було випущено кілька версій цього протоколу. Однак від багатьох із них згодом відмовилися через вразливості в безпеці. Це призвело до створення TLS (Transport Layer Security), який забезпечує значно вищий рівень захисту і нині замінив SSL. Попри цю зміну, технологію досі часто називають SSL, тому цей термін і сьогодні залишається широко відомим.
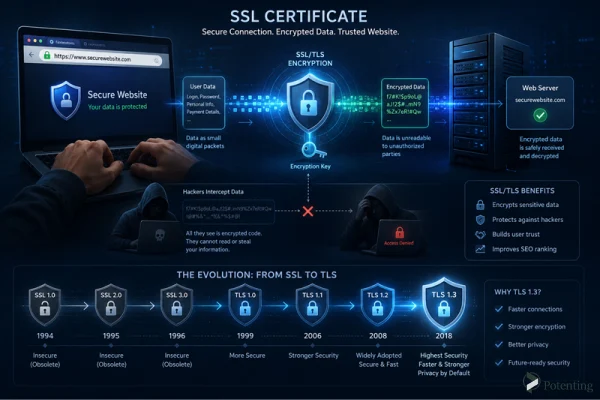
Як працює SSL?
SSL створено для того, щоб дані, якими обмінюються користувач і сервер, залишалися в безпеці. Для цього він використовує алгоритми шифрування, які перетворюють інформацію на нечитабельний формат і не дають стороннім особам отримати до неї доступ. Але виникає важливе запитання: як ці зашифровані дані прочитати в місці призначення?
Дані розшифровуються за допомогою двох криптографічних ключів.
Перш ніж говорити про ці два ключі, корисно зрозуміти, що таке ключ. Криптографічний ключ — це послідовність літер і цифр, яка використовується для шифрування та розшифрування даних. У SSL є два типи ключів: відкритий ключ (Public Key) і закритий ключ (Private Key).
Коли браузер підключається до вебсайту, він використовує відкритий ключ. Цей ключ є загальнодоступним і служить для встановлення захищеного з’єднання.
Закритий ключ, навпаки, зберігається лише на сервері й ніколи нікому не передається. Саме він відіграє головну роль у розшифруванні зашифрованих даних. Без нього інформація залишається нечитабельною. Тому захист закритого ключа надзвичайно важливий. Якщо його буде скомпрометовано, сторонні особи зможуть використати його для розшифрування чутливих даних і отримати доступ до конфіденційної інформації.
Чи достатньо SSL-сертифіката, щоб гарантувати безпеку?
Ні. Попри значний прогрес у технологіях кібербезпеки, кібератаки також постійно розвиваються. Не можна стверджувати, що лише SSL здатен забезпечити повний захист вебсайту, однак він може суттєво захистити сайти від різних типів атак.
Щоб підвищити рівень безпеки SSL, важливо дотримуватися таких рекомендацій:
- Завжди підтримуйте SSL-сертифікат в актуальному стані та використовуйте новіші, безпечніші версії.
- Отримуйте SSL-сертифікат у перевіреного та надійного центру сертифікації.
- За жодних обставин нікому не передавайте свій закритий ключ, адже його розкриття може поставити під загрозу безпеку зашифрованих даних.
Що таке HTTPS?
Якщо вебсайт має SSL-сертифікат, на початку його URL-адреси з’являється HTTPS. Крім того, браузер відображає значок замка поруч з адресою сайту. Ці індикатори показують користувачам, що вебсайт безпечний і заслуговує на довіру.
Чи потрібен SSL-сертифікат?
Так. Якщо ваш вебсайт не має SSL-сертифіката, браузери під час його відвідування показуватимуть користувачам попередження про те, що сайт небезпечний. Це може знизити довіру користувачів і змусити багатьох відвідувачів покинути сайт.
Крім того, вебсайти без SSL-сертифікатів можуть займати нижчі позиції в результатах пошукових систем, таких як Google, порівняно із захищеними сайтами.
Можливо, ви вважаєте, що ваш сайт не обробляє чутливої чи конфіденційної інформації, але SSL-сертифікат однаково необхідний. Без захисту SSL хакери можуть отримати доступ до переданих даних і, наприклад, вставляти небажану рекламу, змінювати вміст сайту або перенаправляти користувачів на шкідливі сторінки.
Висновок
У сучасному цифровому світі безпека — це вже не опція, а необхідність. SSL-сертифікат є одним із найважливіших інструментів для встановлення захищеного з’єднання між користувачами та вебсайтами. Завдяки шифруванню даних ця технологія захищає інформацію користувачів і підвищує довіру до сайту.
Хоча SSL сам по собі не може усунути всі загрози безпеці, він вважається одним з основних елементів вебпеки. Використання надійного сертифіката, його своєчасне оновлення та захист закритого ключа відіграють вирішальну роль у підтриманні безпеки вебсайту.
Зрештою, SSL-сертифікат необхідний не лише для захисту даних користувачів, а й для підвищення авторитетності сайту, зміцнення довіри користувачів і створення безпечнішого онлайн-середовища.
Поширені запитання
1. Чи потрібно продовжувати SSL-сертифікат?
Так. SSL-сертифікати мають обмежений строк дії, тому їх необхідно продовжити або замінити до завершення цього строку, щоб зберегти безпеку вебсайту.
2. Чи можна передавати закритий ключ SSL іншим особам?
Ні. Закритий ключ має залишатися повністю конфіденційним. Якщо сторонні особи отримають до нього доступ, зашифровані дані можуть опинитися під загрозою.
3. Яка різниця між SSL і TLS?
TLS — це новіша й безпечніша версія SSL, створена для усунення проблем безпеки старіших версій SSL. Хоча сьогодні використовується TLS, багато хто досі називає цю технологію SSL.