سیکیورٹی آج کے کاروبار کی بنیاد ہے۔ ادارے اور کمپنیاں اپنی سیکیورٹی بڑھانے اور مجموعی کارکردگی بہتر بنانے کے لیے مسلسل حل تلاش کرتے رہتے ہیں۔ ان کے لیے سب سے اہم اقدامات میں سے ایک، جسے سنجیدگی سے لینا چاہیے، SSL سرٹیفکیٹ کا نفاذ ہے، جو آن لائن دنیا میں سیکیورٹی مضبوط بنانے کا ایک قابلِ اعتماد حل ہے۔
SSL سرٹیفکیٹ کیا ہے؟
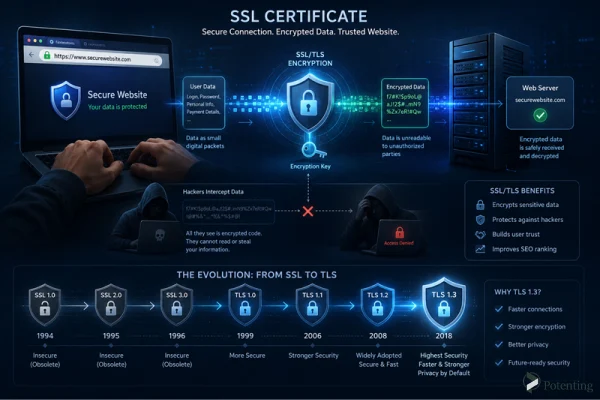
SSL ڈیٹا انکرپشن کا ایک پروٹوکول ہے جو صارف اور ویب سائٹ کے درمیان رابطے کو محفوظ بناتا ہے۔ جب کسی ویب سائٹ کے پاس SSL سرٹیفکیٹ ہو تو اس کے URL کے ساتھ تالے کا نشان ظاہر ہوتا ہے۔ یہ نشان بتاتا ہے کہ صارف اور ویب سائٹ کے درمیان رابطہ ایک محفوظ کنکشن کے ذریعے قائم ہے۔ نتیجتاً صارف اور سرور کے درمیان تبادلہ ہونے والا ہر ڈیٹا چھپ کر سننے، چھیڑ چھاڑ اور غیر مجاز تبدیلی سے محفوظ رہتا ہے۔
ڈیٹا انکرپشن اس طرح کام کرتی ہے کہ معلومات کو چھوٹے پیکٹس میں تقسیم کر کے انکرپشن الگورتھمز کے ذریعے ناقابلِ فہم شکل میں تبدیل کر دیا جاتا ہے۔ لہٰذا اگر ہیکرز ڈیٹا کو راستے میں پکڑ بھی لیں تو درست انکرپشن کی اور الگورتھم کے بغیر نہ اسے پڑھ سکتے ہیں اور نہ ہی استعمال کر سکتے ہیں۔ وصول کنندہ ان معلومات کو کیسے ڈیکرپٹ کرتا ہے، اس پر ہم آگے بات کریں گے۔
SSL کے پہلی بار متعارف ہونے کے بعد گزشتہ 25 برسوں میں اس پروٹوکول کے کئی ورژن جاری کیے گئے۔ تاہم ان میں سے بہت سے ورژن سیکیورٹی کی کمزوریوں کی وجہ سے بالآخر ترک کر دیے گئے۔ اسی کے نتیجے میں TLS (Transport Layer Security) تیار کیا گیا، جو کہیں زیادہ مضبوط سیکیورٹی فراہم کرتا ہے اور اب SSL کی جگہ لے چکا ہے۔ اس تبدیلی کے باوجود اس ٹیکنالوجی کو عام طور پر اب بھی SSL ہی کہا جاتا ہے، اسی لیے یہ اصطلاح آج بھی بڑے پیمانے پر جانی پہچانی ہے۔
SSL کیسے کام کرتا ہے؟
SSL اس مقصد کے لیے بنایا گیا ہے کہ صارف اور سرور کے درمیان تبادلہ ہونے والا ڈیٹا محفوظ رہے۔ یہ انکرپشن الگورتھمز کے ذریعے معلومات کو ناقابلِ فہم شکل میں تبدیل کر کے یہ ہدف حاصل کرتا ہے، تاکہ غیر مجاز افراد اس تک رسائی حاصل نہ کر سکیں۔ لیکن ایک اہم سوال پیدا ہوتا ہے: یہ انکرپٹ شدہ ڈیٹا اپنی منزل پر کیسے پڑھا جاتا ہے؟
ڈیٹا کو دو کرپٹوگرافک کیز کے ذریعے ڈیکرپٹ کیا جاتا ہے۔
ان دونوں کیز پر بات کرنے سے پہلے یہ سمجھنا مفید ہے کہ کی (key) کیا ہوتی ہے۔ کرپٹوگرافک کی حروف اور اعداد کی ایک لڑی ہوتی ہے جو ڈیٹا کو انکرپٹ اور ڈیکرپٹ کرنے کے لیے استعمال ہوتی ہے۔ SSL میں دو قسم کی کیز ہوتی ہیں: پبلک کی (Public Key) اور پرائیویٹ کی (Private Key)۔
جب براؤزر کسی ویب سائٹ سے جڑتا ہے تو وہ پبلک کی استعمال کرتا ہے۔ یہ کی سب کے لیے دستیاب ہوتی ہے اور محفوظ کنکشن قائم کرنے کے لیے استعمال ہوتی ہے۔
دوسری جانب پرائیویٹ کی صرف سرور پر محفوظ ہوتی ہے اور کبھی کسی کے ساتھ شیئر نہیں کی جاتی۔ انکرپٹ شدہ ڈیٹا کو ڈیکرپٹ کرنے میں بنیادی کردار اسی کا ہوتا ہے۔ اس کے بغیر معلومات ناقابلِ فہم رہتی ہیں۔ اسی وجہ سے پرائیویٹ کی کی حفاظت انتہائی اہم ہے۔ اگر یہ کبھی افشا ہو جائے تو غیر مجاز افراد اسے استعمال کر کے حساس ڈیٹا ڈیکرپٹ کر سکتے ہیں اور خفیہ معلومات تک رسائی حاصل کر سکتے ہیں۔
کیا SSL سرٹیفکیٹ سیکیورٹی کی ضمانت کے لیے کافی ہے؟
نہیں۔ سائبر سیکیورٹی ٹیکنالوجیز میں نمایاں پیش رفت کے باوجود سائبر حملے بھی مسلسل ترقی کر رہے ہیں۔ یہ نہیں کہا جا سکتا کہ صرف SSL ویب سائٹ کو مکمل سیکیورٹی فراہم کر سکتا ہے؛ تاہم یہ ویب سائٹس کو مختلف قسم کے حملوں سے نمایاں حد تک محفوظ رکھ سکتا ہے۔
SSL سیکیورٹی کو بہتر بنانے کے لیے ان ہدایات پر عمل کرنا ضروری ہے:
- اپنا SSL سرٹیفکیٹ ہمیشہ اپ ٹو ڈیٹ رکھیں اور نئے، زیادہ محفوظ ورژن استعمال کریں۔
- اپنا SSL سرٹیفکیٹ کسی معتبر اور قابلِ اعتماد سرٹیفکیٹ اتھارٹی سے حاصل کریں۔
- اپنی پرائیویٹ کی کسی بھی صورت میں کسی کے ساتھ شیئر نہ کریں، کیونکہ اس کے افشا ہونے سے انکرپٹ شدہ ڈیٹا کی سیکیورٹی خطرے میں پڑ سکتی ہے۔
HTTPS کیا ہے؟
اگر کسی ویب سائٹ کے پاس SSL سرٹیفکیٹ ہو تو اس کے URL ایڈریس کے شروع میں HTTPS کی اصطلاح نظر آتی ہے۔ اس کے علاوہ براؤزر ویب سائٹ کے ایڈریس کے ساتھ تالے کا نشان بھی دکھاتا ہے۔ یہ علامات صارفین کو یہ بتانے کے لیے استعمال ہوتی ہیں کہ ویب سائٹ محفوظ اور قابلِ اعتماد ہے۔
کیا SSL سرٹیفکیٹ ضروری ہے؟
جی ہاں۔ اگر آپ کی ویب سائٹ کے پاس SSL سرٹیفکیٹ نہیں ہے تو صارفین کے وزٹ کرنے پر براؤزرز ایک انتباہ دکھائیں گے کہ یہ ویب سائٹ محفوظ نہیں ہے۔ اس سے صارفین کا اعتماد کم ہو سکتا ہے اور بہت سے وزیٹرز ویب سائٹ چھوڑ کر جا سکتے ہیں۔
مزید برآں، SSL سرٹیفکیٹ کے بغیر ویب سائٹس محفوظ ویب سائٹس کے مقابلے میں Google جیسے سرچ انجنز کے نتائج میں نیچے رینک ہو سکتی ہیں۔
ہو سکتا ہے آپ سوچیں کہ آپ کی ویب سائٹ حساس یا خفیہ معلومات سے متعلق نہیں ہے، لیکن پھر بھی SSL سرٹیفکیٹ کا ہونا ضروری ہے۔ SSL کے تحفظ کے بغیر ہیکرز ڈیٹا کی ترسیل تک رسائی حاصل کر کے ناپسندیدہ اشتہارات داخل کرنے، ویب سائٹ کے مواد میں تبدیلی کرنے یا صارفین کو نقصان دہ صفحات کی طرف ری ڈائریکٹ کرنے جیسی کارروائیاں کر سکتے ہیں۔
آخر میں
آج کی ڈیجیٹل دنیا میں سیکیورٹی اب کوئی اختیاری چیز نہیں رہی؛ یہ ایک ضرورت ہے۔ SSL سرٹیفکیٹ صارفین اور ویب سائٹس کے درمیان محفوظ کنکشن قائم کرنے کے سب سے اہم ذرائع میں سے ایک ہے۔ ڈیٹا کو انکرپٹ کر کے یہ ٹیکنالوجی صارفین کی معلومات کی حفاظت کرتی ہے اور ویب سائٹ پر اعتماد بڑھاتی ہے۔
اگرچہ صرف SSL تمام سیکیورٹی خطرات کا خاتمہ نہیں کر سکتا، لیکن اسے ویب سیکیورٹی کے بنیادی عناصر میں شمار کیا جاتا ہے۔ قابلِ اعتماد سرٹیفکیٹ کا استعمال، اسے اپ ڈیٹ رکھنا اور پرائیویٹ کی کی حفاظت کرنا ویب سائٹ کی سیکیورٹی برقرار رکھنے میں کلیدی کردار ادا کرتے ہیں۔
بالآخر، SSL سرٹیفکیٹ کا ہونا نہ صرف صارفین کے ڈیٹا کی حفاظت کے لیے ضروری ہے بلکہ ویب سائٹ کی ساکھ بہتر بنانے، صارفین کا اعتماد بڑھانے اور ایک محفوظ آن لائن تجربہ فراہم کرنے کے لیے بھی ضروری ہے۔
اکثر پوچھے جانے والے سوالات
1. کیا SSL سرٹیفکیٹ کی تجدید ضروری ہوتی ہے؟
جی ہاں۔ SSL سرٹیفکیٹس کی مدتِ استعمال محدود ہوتی ہے، اور ویب سائٹ کی سیکیورٹی برقرار رکھنے کے لیے میعاد ختم ہونے سے پہلے ان کی تجدید کرنا یا انہیں تبدیل کرنا ضروری ہے۔
2. کیا SSL کی پرائیویٹ کی دوسروں کے ساتھ شیئر کی جا سکتی ہے؟
نہیں۔ پرائیویٹ کی کو مکمل طور پر خفیہ رہنا چاہیے۔ اگر غیر مجاز افراد اس تک رسائی حاصل کر لیں تو انکرپٹ شدہ ڈیٹا غیر محفوظ ہو سکتا ہے۔
3. SSL اور TLS میں کیا فرق ہے؟
TLS، SSL کا نیا اور زیادہ محفوظ ورژن ہے جو پرانے SSL ورژنز کے سیکیورٹی مسائل حل کرنے کے لیے متعارف کرایا گیا۔ اگرچہ آج TLS استعمال ہوتا ہے، لیکن بہت سے لوگ اب بھی اس ٹیکنالوجی کو SSL ہی کہتے ہیں۔



