La sicurezza è il fondamento delle aziende di oggi. Organizzazioni e imprese cercano costantemente soluzioni per rafforzare la propria sicurezza e migliorare le prestazioni complessive. Una delle misure più importanti da prendere sul serio è l’adozione di un certificato SSL, una soluzione affidabile per rafforzare la sicurezza nel mondo online.
Che cos’è un certificato SSL?
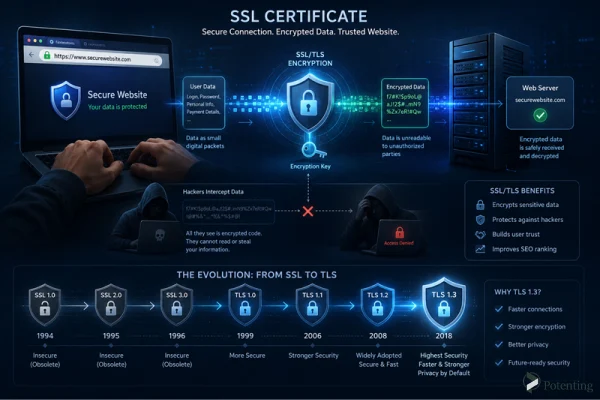
L’SSL è un protocollo di crittografia dei dati che protegge la connessione tra un utente e un sito web. Quando un sito dispone di un certificato SSL, accanto al suo URL compare l’icona di un lucchetto. Questa icona indica che la comunicazione tra l’utente e il sito avviene tramite una connessione sicura. Di conseguenza, tutti i dati scambiati tra l’utente e il server sono protetti da intercettazioni, manomissioni e modifiche non autorizzate.
La crittografia dei dati funziona suddividendo le informazioni in piccoli pacchetti e trasformandole in un formato illeggibile mediante algoritmi di crittografia. Così, anche se gli hacker riuscissero a intercettare i dati, non potrebbero leggerli né utilizzarli senza la chiave di crittografia e l’algoritmo corretti. Più avanti vedremo come il destinatario decifra queste informazioni.
Nei 25 anni trascorsi dalla prima introduzione dell’SSL, sono state rilasciate diverse versioni del protocollo. Molte di esse, però, sono state abbandonate a causa di vulnerabilità di sicurezza. Ciò ha portato allo sviluppo del TLS (Transport Layer Security), che offre una sicurezza nettamente superiore e che oggi ha sostituito l’SSL. Nonostante questo cambiamento, la tecnologia viene ancora comunemente chiamata SSL, motivo per cui il termine è tuttora ampiamente riconosciuto.
Come funziona l’SSL?
L’SSL è progettato per garantire che i dati scambiati tra un utente e un server restino al sicuro. Per farlo, utilizza algoritmi di crittografia che trasformano le informazioni in un formato illeggibile, impedendo l’accesso a soggetti non autorizzati. Sorge però una domanda importante: come vengono letti questi dati crittografati una volta giunti a destinazione?
I dati vengono decifrati tramite due chiavi crittografiche.
Prima di parlare di queste due chiavi, è utile capire che cos’è una chiave. Una chiave crittografica è una stringa di lettere e numeri utilizzata per cifrare e decifrare i dati. Nell’SSL esistono due tipi di chiavi: la chiave pubblica (Public Key) e la chiave privata (Private Key).
Quando un browser si connette a un sito web, utilizza la chiave pubblica. Questa chiave è disponibile pubblicamente e serve a stabilire una connessione sicura.
La chiave privata, invece, è conservata esclusivamente sul server e non viene mai condivisa con nessuno. Svolge il ruolo principale nella decifratura dei dati crittografati: senza di essa, le informazioni restano illeggibili. Per questo motivo, proteggere la chiave privata è estremamente importante. Se venisse compromessa, persone non autorizzate potrebbero usarla per decifrare dati sensibili e accedere a informazioni riservate.
Un certificato SSL basta a garantire la sicurezza?
No. Nonostante i notevoli progressi delle tecnologie di sicurezza informatica, anche gli attacchi informatici sono in continua evoluzione. Non si può affermare che l’SSL da solo garantisca la sicurezza completa di un sito web; tuttavia, può proteggere i siti in modo significativo da diversi tipi di attacchi.
Per migliorare la sicurezza dell’SSL, è importante seguire queste indicazioni:
- Mantieni sempre aggiornato il tuo certificato SSL e utilizza versioni più recenti e sicure.
- Ottieni il tuo certificato SSL da un’autorità di certificazione affidabile e riconosciuta.
- Non condividere mai, in nessuna circostanza, la tua chiave privata, perché la sua esposizione può compromettere la sicurezza dei dati crittografati.
Che cos’è l’HTTPS?
Se un sito web dispone di un certificato SSL, all’inizio del suo indirizzo URL compare la dicitura HTTPS. Inoltre, il browser mostra l’icona di un lucchetto accanto all’indirizzo del sito. Questi indicatori servono a segnalare agli utenti che il sito è sicuro e affidabile.
Un certificato SSL è necessario?
Sì. Se il tuo sito web non dispone di un certificato SSL, i browser mostreranno agli utenti che lo visitano un avviso che segnala che il sito non è sicuro. Questo può ridurre la fiducia degli utenti e spingere molti visitatori ad abbandonare il sito.
Inoltre, i siti senza certificato SSL possono posizionarsi più in basso nei risultati dei motori di ricerca, come Google, rispetto ai siti sicuri.
Potresti pensare che il tuo sito non gestisca informazioni sensibili o riservate, ma un certificato SSL resta comunque essenziale. Senza la protezione SSL, gli hacker potrebbero accedere alle trasmissioni di dati e compiere azioni come inserire pubblicità indesiderate, modificare i contenuti del sito o reindirizzare gli utenti verso pagine dannose.
Conclusioni
Nel mondo digitale di oggi, la sicurezza non è più un’opzione: è una necessità. Il certificato SSL è uno degli strumenti più importanti per stabilire una connessione sicura tra utenti e siti web. Crittografando i dati, questa tecnologia protegge le informazioni degli utenti e aumenta la fiducia nel sito.
Sebbene l’SSL da solo non possa eliminare tutte le minacce alla sicurezza, è considerato uno degli elementi fondamentali della sicurezza web. Utilizzare un certificato affidabile, mantenerlo aggiornato e proteggere la chiave privata sono aspetti cruciali per preservare la sicurezza di un sito web.
In definitiva, disporre di un certificato SSL è essenziale non solo per proteggere i dati degli utenti, ma anche per migliorare la credibilità del sito, aumentare la fiducia degli utenti e offrire un’esperienza online più sicura.
Domande frequenti
1. Un certificato SSL deve essere rinnovato?
Sì. I certificati SSL hanno un periodo di validità limitato e devono essere rinnovati o sostituiti prima della scadenza per mantenere la sicurezza del sito web.
2. La chiave privata SSL può essere condivisa con altri?
No. La chiave privata deve restare assolutamente riservata. Se persone non autorizzate riuscissero ad accedervi, i dati crittografati potrebbero diventare vulnerabili.
3. Qual è la differenza tra SSL e TLS?
Il TLS è la versione più recente e sicura dell’SSL, introdotta per risolvere i problemi di sicurezza delle versioni precedenti dell’SSL. Sebbene oggi si utilizzi il TLS, molte persone continuano a chiamare questa tecnologia SSL.