La seguridad es la base de los negocios actuales. Las organizaciones y empresas buscan constantemente soluciones para reforzar su seguridad y mejorar su rendimiento general. Una de las medidas más importantes que deben tomarse en serio es la implementación de un certificado SSL, una solución fiable para reforzar la seguridad en el mundo online.
¿Qué es un certificado SSL?
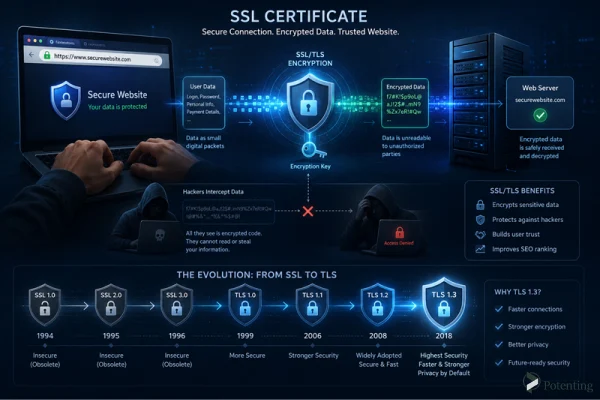
SSL es un protocolo de cifrado de datos que protege la conexión entre un usuario y un sitio web. Cuando un sitio web cuenta con un certificado SSL, aparece un icono de candado junto a su URL. Este icono indica que la comunicación entre el usuario y el sitio web se realiza a través de una conexión segura. Como resultado, todos los datos que se intercambian entre el usuario y el servidor quedan protegidos frente a escuchas, manipulaciones y modificaciones no autorizadas.
El cifrado de datos funciona dividiendo la información en pequeños paquetes y transformándola en un formato ilegible mediante algoritmos de cifrado. Por lo tanto, aunque los hackers consigan interceptar los datos, no podrán leerlos ni utilizarlos sin la clave y el algoritmo de cifrado correctos. Más adelante veremos cómo el destinatario descifra esta información.
En los 25 años transcurridos desde la aparición de SSL, se han publicado varias versiones del protocolo. Sin embargo, muchas de ellas acabaron abandonándose debido a vulnerabilidades de seguridad. Esto dio lugar al desarrollo de TLS (Transport Layer Security), que ofrece una seguridad considerablemente mayor y que hoy ha sustituido a SSL. A pesar de este cambio, la tecnología se sigue llamando SSL de forma habitual, por lo que el término continúa siendo ampliamente conocido en la actualidad.
¿Cómo funciona SSL?
SSL está diseñado para garantizar que los datos intercambiados entre un usuario y un servidor permanezcan seguros. Para ello, utiliza algoritmos de cifrado que transforman la información en un formato ilegible, lo que impide que terceros no autorizados accedan a ella. Pero surge una pregunta importante: ¿cómo se leen estos datos cifrados en su destino?
Los datos se descifran mediante dos claves criptográficas.
Antes de hablar de estas dos claves, conviene entender qué es una clave. Una clave criptográfica es una cadena de letras y números que se utiliza para cifrar y descifrar datos. En SSL existen dos tipos de claves: la clave pública (Public Key) y la clave privada (Private Key).
Cuando un navegador se conecta a un sitio web, utiliza la clave pública. Esta clave está disponible públicamente y se emplea para establecer una conexión segura.
La clave privada, en cambio, se almacena únicamente en el servidor y nunca se comparte con nadie. Desempeña el papel principal en el descifrado de los datos cifrados. Sin ella, la información sigue siendo ilegible. Por este motivo, proteger la clave privada es extremadamente importante. Si llegara a verse comprometida, personas no autorizadas podrían usarla para descifrar datos sensibles y acceder a información confidencial.
¿Basta un certificado SSL para garantizar la seguridad?
No. A pesar de los importantes avances en las tecnologías de ciberseguridad, los ciberataques también evolucionan constantemente. No puede afirmarse que SSL por sí solo proporcione una seguridad completa a un sitio web; sin embargo, sí puede protegerlo de forma significativa frente a distintos tipos de ataques.
Para mejorar la seguridad de SSL, es importante seguir estas pautas:
- Mantén siempre actualizado tu certificado SSL y utiliza versiones más recientes y seguras.
- Obtén tu certificado SSL de una autoridad de certificación fiable y de confianza.
- No compartas nunca tu clave privada con nadie bajo ninguna circunstancia, ya que exponerla puede comprometer la seguridad de los datos cifrados.
¿Qué es HTTPS?
Si un sitio web tiene un certificado SSL, el término HTTPS aparece al principio de su dirección URL. Además, el navegador muestra un icono de candado junto a la dirección del sitio web. Estos indicadores sirven para mostrar a los usuarios que el sitio web es seguro y fiable.
¿Es necesario un certificado SSL?
Sí. Si tu sitio web no tiene un certificado SSL, los navegadores mostrarán una advertencia indicando que el sitio no es seguro cuando los usuarios lo visiten. Esto puede reducir la confianza de los usuarios y hacer que muchos visitantes abandonen el sitio.
Además, los sitios web sin certificado SSL pueden posicionarse peor en los resultados de los motores de búsqueda, como Google, en comparación con los sitios seguros.
Puede que pienses que tu sitio web no maneja información sensible o confidencial, pero aun así tener un certificado SSL es imprescindible. Sin la protección de SSL, los hackers pueden acceder a las transmisiones de datos y realizar acciones como insertar anuncios no deseados, modificar el contenido del sitio web o redirigir a los usuarios a páginas maliciosas.
Conclusión
En el mundo digital actual, la seguridad ya no es una opción, sino una necesidad. Un certificado SSL es una de las herramientas más importantes para establecer una conexión segura entre los usuarios y los sitios web. Al cifrar los datos, esta tecnología protege la información de los usuarios y aumenta la confianza en un sitio web.
Aunque SSL por sí solo no puede eliminar todas las amenazas de seguridad, se considera uno de los elementos fundamentales de la seguridad web. Utilizar un certificado de confianza, mantenerlo actualizado y proteger la clave privada desempeñan un papel crucial para mantener la seguridad de un sitio web.
En definitiva, contar con un certificado SSL no solo es esencial para proteger los datos de los usuarios, sino también para mejorar la credibilidad del sitio web, aumentar la confianza de los usuarios y ofrecer una experiencia online más segura.
Preguntas frecuentes
1. ¿Hay que renovar un certificado SSL?
Sí. Los certificados SSL tienen un periodo de validez limitado y deben renovarse o sustituirse antes de su vencimiento para mantener la seguridad del sitio web.
2. ¿Se puede compartir la clave privada de SSL con otras personas?
No. La clave privada debe mantenerse totalmente confidencial. Si personas no autorizadas acceden a ella, los datos cifrados pueden quedar expuestos.
3. ¿Cuál es la diferencia entre SSL y TLS?
TLS es la versión más reciente y segura de SSL, creada para resolver los problemas de seguridad de las versiones anteriores de SSL. Aunque hoy se utiliza TLS, muchas personas siguen llamando SSL a esta tecnología.



