Securitatea este fundamentul afacerilor de astăzi. Organizațiile și companiile caută în permanență soluții pentru a-și consolida securitatea și a-și îmbunătăți performanța generală. Una dintre cele mai importante măsuri pe care ar trebui să le ia în serios este implementarea unui certificat SSL — o soluție de încredere pentru întărirea securității în mediul online.
Ce este un certificat SSL?
SSL este un protocol de criptare a datelor care securizează conexiunea dintre un utilizator și un site web. Când un site are un certificat SSL, lângă adresa URL apare o pictogramă în formă de lacăt. Aceasta indică faptul că comunicarea dintre utilizator și site se realizează printr-o conexiune securizată. Astfel, toate datele schimbate între utilizator și server sunt protejate împotriva interceptării, alterării și modificării neautorizate.
Criptarea datelor funcționează prin împărțirea informațiilor în pachete mici și transformarea lor într-un format ilizibil cu ajutorul algoritmilor de criptare. Prin urmare, chiar dacă hackerii reușesc să intercepteze datele, nu le pot citi sau folosi fără cheia de criptare și algoritmul corecte. Vom explica mai târziu cum decriptează destinatarul aceste informații.
În cei aproximativ 25 de ani de la apariția SSL, au fost lansate mai multe versiuni ale protocolului. Multe dintre ele au fost însă abandonate din cauza unor vulnerabilități de securitate. Acest lucru a dus la dezvoltarea TLS (Transport Layer Security), care oferă o securitate semnificativ mai puternică și care a înlocuit între timp SSL. În ciuda acestei schimbări, tehnologia este încă numită frecvent SSL, motiv pentru care termenul rămâne larg cunoscut și astăzi.
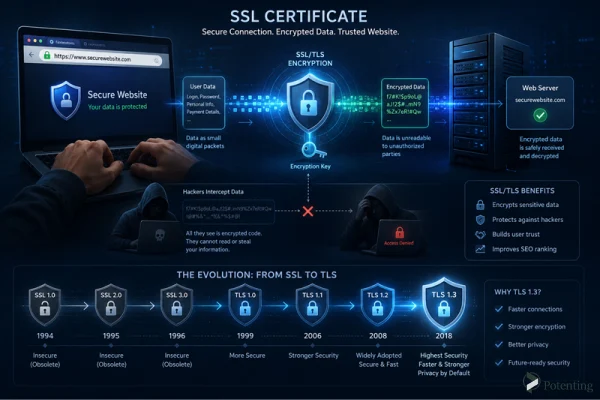
Cum funcționează SSL?
SSL are rolul de a asigura securitatea datelor schimbate între un utilizator și un server. Face acest lucru folosind algoritmi de criptare care transformă informațiile într-un format ilizibil, împiedicând accesul persoanelor neautorizate. Apare însă o întrebare importantă: cum sunt citite aceste date criptate la destinație?
Datele sunt decriptate cu ajutorul a două chei criptografice.
Înainte de a discuta despre aceste două chei, este util să înțelegem ce este o cheie. O cheie criptografică este un șir de litere și cifre folosit pentru criptarea și decriptarea datelor. În SSL există două tipuri de chei: cheia publică (Public Key) și cheia privată (Private Key).
Când un browser se conectează la un site web, folosește cheia publică. Această cheie este disponibilă public și este utilizată pentru stabilirea unei conexiuni securizate.
Cheia privată, în schimb, este stocată doar pe server și nu este niciodată partajată cu nimeni. Ea are rolul principal în decriptarea datelor criptate. Fără ea, informațiile rămân ilizibile. Din acest motiv, protejarea cheii private este extrem de importantă. Dacă aceasta este compromisă, persoane neautorizate o pot folosi pentru a decripta date sensibile și a obține acces la informații confidențiale.
Este un certificat SSL suficient pentru a garanta securitatea?
Nu. În ciuda progreselor semnificative ale tehnologiilor de securitate cibernetică, și atacurile cibernetice evoluează constant. Nu se poate spune că SSL singur poate oferi o securitate completă a site-ului; totuși, poate proteja semnificativ site-urile împotriva diferitelor tipuri de atacuri.
Pentru a îmbunătăți securitatea SSL, este important să respectați următoarele recomandări:
- Păstrați-vă întotdeauna certificatul SSL actualizat și folosiți versiuni mai noi și mai sigure.
- Obțineți certificatul SSL de la o autoritate de certificare de încredere.
- Nu partajați niciodată, în nicio circumstanță, cheia privată, deoarece expunerea ei poate compromite securitatea datelor criptate.
Ce este HTTPS?
Dacă un site web are un certificat SSL, la începutul adresei URL apare termenul HTTPS. În plus, browserul afișează o pictogramă în formă de lacăt lângă adresa site-ului. Acești indicatori le arată utilizatorilor că site-ul este sigur și de încredere.
Este necesar un certificat SSL?
Da. Dacă site-ul dvs. nu are un certificat SSL, browserele vor afișa un avertisment că site-ul nu este sigur atunci când utilizatorii îl accesează. Acest lucru poate reduce încrederea utilizatorilor și îi poate determina pe mulți vizitatori să părăsească site-ul.
În plus, site-urile fără certificat SSL se pot clasa mai jos în rezultatele motoarelor de căutare, precum Google, comparativ cu site-urile securizate.
Poate credeți că site-ul dvs. nu gestionează informații sensibile sau confidențiale, dar un certificat SSL rămâne totuși esențial. Fără protecția SSL, hackerii pot obține acces la transmisiile de date și pot efectua acțiuni precum inserarea de reclame nedorite, modificarea conținutului site-ului sau redirecționarea utilizatorilor către pagini rău intenționate.
În concluzie
În lumea digitală de astăzi, securitatea nu mai este o opțiune, ci o necesitate. Certificatul SSL este unul dintre cele mai importante instrumente pentru stabilirea unei conexiuni securizate între utilizatori și site-uri web. Prin criptarea datelor, această tehnologie protejează informațiile utilizatorilor și crește încrederea în site.
Deși SSL singur nu poate elimina toate amenințările de securitate, este considerat unul dintre elementele fundamentale ale securității web. Utilizarea unui certificat de încredere, actualizarea lui și protejarea cheii private joacă un rol crucial în menținerea securității site-ului.
În final, un certificat SSL este esențial nu doar pentru protejarea datelor utilizatorilor, ci și pentru creșterea credibilității site-ului, consolidarea încrederii utilizatorilor și crearea unei experiențe online mai sigure.
Întrebări frecvente
1. Trebuie reînnoit un certificat SSL?
Da. Certificatele SSL au o perioadă de valabilitate limitată și trebuie reînnoite sau înlocuite înainte de expirare pentru a menține securitatea site-ului.
2. Poate fi partajată cheia privată SSL cu alte persoane?
Nu. Cheia privată trebuie să rămână complet confidențială. Dacă persoane neautorizate obțin acces la ea, datele criptate pot deveni vulnerabile.
3. Care este diferența dintre SSL și TLS?
TLS este versiunea mai nouă și mai sigură a SSL, introdusă pentru a rezolva problemele de securitate ale versiunilor SSL mai vechi. Deși astăzi se folosește TLS, mulți oameni încă numesc această tehnologie SSL.