Si vous lancez une activité en ligne ou si vous avez des amis actifs dans ce domaine, vous avez sans doute beaucoup entendu parler de sécurité et des préoccupations qui l’entourent. La sécurité d’un site web est l’une des infrastructures les plus importantes et les plus fondamentales pour garantir la stabilité et la continuité d’une activité. Elle repose sur un ensemble de mesures et de bonnes pratiques.
Pourquoi la sécurité d’un site web est-elle importante ?
À mesure que la technologie progresse, les menaces de sécurité deviennent elles aussi plus sophistiquées. Ces menaces se multiplient chaque jour et leurs méthodes évoluent sans cesse, au point que les mesures de protection d’hier peuvent être vulnérables aux attaques d’aujourd’hui. C’est pourquoi il est indispensable de toujours rester à jour.
Ces menaces prennent de nombreuses formes et peuvent avoir des effets différents sur un site web. Elles peuvent par exemple le rendre inaccessible, modifier son apparence, voire en prendre le contrôle pour l’utiliser à des fins illégales. Le vol des données des utilisateurs et l’infection de leurs systèmes par des malwares via votre site font également partie des problèmes qui peuvent survenir.
En plus de toutes les mesures que vous pouvez prendre pour sécuriser votre site web, que nous détaillerons plus bas, vous devez aussi prêter attention au service d’hébergement que vous choisissez. Mieux vaut opter pour un hébergement adapté offrant un haut niveau de sécurité afin d’éviter de nombreux risques potentiels. Si vous souhaitez un achat d’hébergement sécurisé, fiable et abordable, Potenting est là pour vous.
Comprendre les différentes menaces de sécurité
- Malwares : logiciels malveillants ou code infecté que les pirates et les cybercriminels utilisent pour accéder à votre site web et à ses données.
- Défiguration (defacement) : elle se produit lorsqu’un cybercriminel accède à votre site web et à son code, puis modifie l’apparence ou le contenu du site à votre insu. Dans ce cas, les données de vos utilisateurs peuvent également être menacées.
- Attaques DoS et DDoS : lors de ces attaques, un grand nombre de bots envoient des requêtes au serveur du site web, empêchant les utilisateurs légitimes d’y accéder.
- Et bien d’autres…
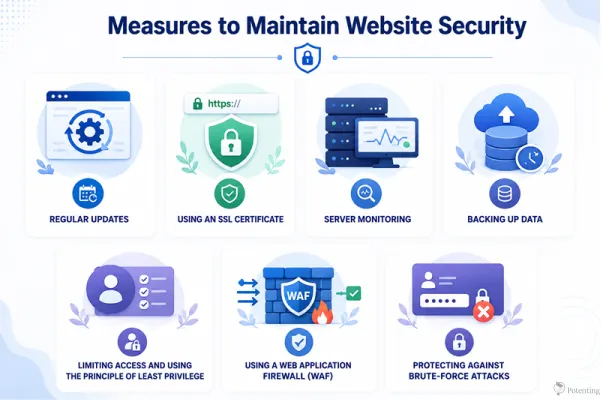
Mesures pour préserver la sécurité d’un site web
Voyons ici les étapes les plus importantes à suivre pour préserver la sécurité de votre site web.
Mises à jour régulières
Les mises à jour peuvent sembler peu importantes à beaucoup d’entre vous, mais sachez que si vous les repoussez sans cesse, vous faites de votre site web une cible facile pour les pirates et les cyberattaques. Lorsqu’un programme reçoit une mise à jour, cela signifie généralement que des vulnérabilités ont été identifiées et corrigées. En maintenant vos logiciels à jour, vous éliminez ces vulnérabilités. À l’inverse, négliger les mises à jour est une grave erreur.
Utiliser un certificat SSL
Heureusement, même si vous ne prenez pas les certificats SSL au sérieux, Google considère les sites qui n’en disposent pas comme présentant un risque de sécurité, ce qui vous oblige en quelque sorte à en obtenir un. Un certificat SSL chiffre les données échangées entre l’utilisateur et le serveur. Si quelqu’un tente d’accéder aux données pendant leur transmission, le chiffrement l’en empêche. Les navigateurs sont eux aussi attentifs à l’utilisation des certificats SSL et indiquent aux utilisateurs si le site qu’ils visitent est sécurisé.
Surveillance du serveur
Une surveillance continue du serveur permet de s’assurer que votre serveur et votre site web fonctionnent correctement. En cas de problème ou d’interruption, vous pouvez le détecter rapidement et prendre des mesures de protection. La surveillance peut aussi vous alerter de problèmes de sécurité potentiels, afin que vous puissiez agir avant qu’ils ne s’aggravent.
Sauvegarde des données
Ces mesures ne peuvent pas garantir à 100 % que votre site web ne rencontrera jamais de problème. C’est pourquoi des sauvegardes régulières sont indispensables. Si les données de votre site sont perdues à la suite d’un incident de sécurité ou compromises par un malware, vous disposerez toujours d’une copie sûre de vos données et pourrez les restaurer.
Limiter les accès et appliquer le principe du moindre privilège
L’un des moyens les plus importants d’améliorer la sécurité d’un site web consiste à contrôler soigneusement qui a accès à votre site, à votre serveur et à leurs ressources. Tous les utilisateurs ou employés n’ont pas besoin d’accéder à toutes les parties d’un site. Le principe du moindre privilège (PoLP) signifie que chaque utilisateur ne doit disposer que du niveau d’accès minimal nécessaire à l’accomplissement de ses tâches. En limitant les autorisations, vous réduisez les dégâts potentiels si un compte est compromis. Par exemple, un administrateur de site classique n’a pas forcément besoin d’accéder aux configurations sensibles du serveur ni aux outils de gestion de base de données. Examiner régulièrement les comptes utilisateurs et supprimer les autorisations inutiles contribue également à renforcer la sécurité de votre site.
Utiliser un pare-feu applicatif web (WAF)
Un pare-feu applicatif web (WAF) est une couche de sécurité qui surveille et filtre le trafic entre les utilisateurs et votre site web. Il peut identifier et bloquer de nombreux types de requêtes malveillantes avant qu’elles n’atteignent votre application web ou votre serveur. Un WAF aide à protéger les sites contre des menaces courantes telles que l’injection SQL, le Cross-Site Scripting (XSS), les bots malveillants et certaines formes d’attaques de la couche applicative. L’utilisation d’un WAF ne dispense pas des autres mesures de sécurité, mais elle apporte une couche de protection supplémentaire et réduit l’impact de nombreuses attaques courantes.
Se protéger contre les attaques par force brute
Les attaques par force brute consistent pour les attaquants à essayer à répétition différents noms d’utilisateur et mots de passe afin d’accéder à un compte. Elles peuvent être particulièrement dangereuses pour les pages de connexion, les comptes administrateur et tout autre système reposant sur une authentification par mot de passe. Pour réduire ce risque, utilisez des mots de passe forts et uniques, activez l’authentification multifacteur (MFA) chaque fois que possible et limitez les tentatives de connexion échouées répétées. Des mesures complémentaires comme le verrouillage des comptes, la limitation du nombre de connexions, les CAPTCHA et la surveillance des activités de connexion suspectes compliquent aussi considérablement les attaques par force brute.
Pour conclure : quel est l’impact de la sécurité d’un site web sur les entreprises ?
La sécurité d’un site web est extrêmement importante pour les entreprises, car elle protège les données sensibles des utilisateurs et de l’entreprise contre les cybermenaces telles que les attaques DDoS, l’injection SQL et les malwares. Le respect des bonnes pratiques de sécurité permet aussi d’éviter les interruptions du site, les pertes financières, l’atteinte à l’image de marque et les sanctions juridiques. En préservant la sécurité et la disponibilité d’un site web, de solides pratiques de sécurité contribuent également à de meilleures performances SEO et à une confiance accrue des utilisateurs.
FAQ
1. Quelles sont les menaces de sécurité les plus courantes pour un site web ?
Parmi les menaces courantes figurent les malwares, la défiguration de site web, les attaques DoS et DDoS, l’injection SQL, le vol de données et les accès non autorisés.
2. Pourquoi les mises à jour régulières d’un site web sont-elles importantes pour la sécurité ?
Les mises à jour corrigent souvent des vulnérabilités de sécurité connues. Les retarder peut exposer votre site web aux pirates et aux cyberattaques.



