Якщо ви започатковуєте онлайн-бізнес або маєте друзів, які працюють у цій сфері, ви, ймовірно, чули й бачили чимало обговорень безпеки та пов’язаних із нею побоювань. Безпека вебсайту є однією з найважливіших і найфундаментальніших складових інфраструктури, що забезпечує стабільність і безперервність бізнесу, і вона складається з набору заходів і практик.
Чому безпека вебсайту важлива?
З розвитком технологій загрози безпеці також стали складнішими. Кількість таких загроз зростає щодня, а їхні методи постійно оновлюються, аж до того, що вчорашні захисні заходи можуть виявитися вразливими перед сьогоднішніми атаками. Саме тому вам завжди потрібно бути в курсі подій.
Ці загрози мають безліч різних форм і можуть по-різному впливати на вебсайт. Наприклад, вони можуть зробити сайт недоступним, змінити його вигляд або навіть захопити над ним контроль і використовувати його для незаконної діяльності. Крадіжка інформації користувачів і зараження їхніх систем шкідливим програмним забезпеченням через ваш вебсайт — це інші проблеми, які можуть виникнути.
Окрім усіх заходів, які ви можете вжити для захисту свого вебсайту і про які ми поговоримо нижче, варто також звернути увагу на хостинг-послугу, яку ви обираєте. Краще обрати відповідний хостинг із високим рівнем безпеки, щоб запобігти багатьом потенційним ризикам. Якщо ви плануєте купівлю хостингу, який буде безпечним, надійним і доступним за ціною, Potenting до ваших послуг.
Розуміння різних загроз безпеці
- Шкідливе програмне забезпечення: шкідливі програми або заражений код, які хакери та кіберзлочинці використовують, щоб отримати доступ до вашого вебсайту та його інформації.
- Дефейс (Defacement): виникає, коли кіберзлочинець отримує доступ до вашого вебсайту та його коду й без вашого відома змінює вигляд або вміст сайту. У таких ситуаціях інформація ваших користувачів також може опинитися під загрозою.
- DoS- і DDoS-атаки: під час цих атак велика кількість ботів надсилає запити на сервер вебсайту, через що законні користувачі не можуть отримати до нього доступ.
- І не тільки…
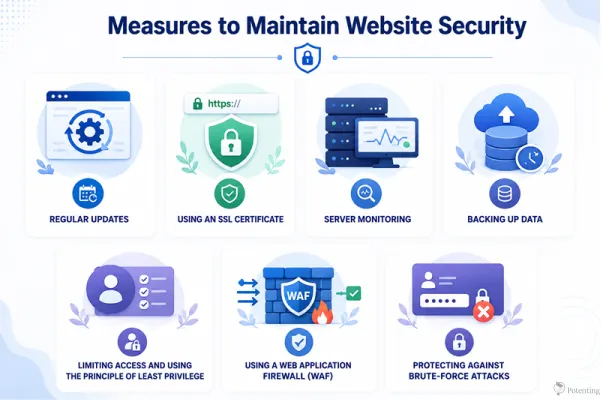
Заходи для підтримання безпеки вебсайту
Тут ми розглянемо найважливіші кроки, які слід виконати, щоб підтримувати безпеку вашого вебсайту.
Регулярні оновлення
Багатьом із вас оновлення можуть здаватися не надто важливими, але варто знати, що, постійно відкладаючи оновлення, ви фактично робите свій вебсайт легкою мішенню для хакерів і кібератак. Коли програма отримує оновлення, це зазвичай означає, що в ній виявили та виправили вразливості. Підтримуючи програмне забезпечення в актуальному стані, ви усуваєте ці вразливості. Якщо ж ви цього не робите, то припускаєтеся серйозної помилки.
Використання SSL-сертифіката
На щастя, навіть якщо ви не сприймаєте SSL-сертифікати всерйоз, Google вважає вебсайти без них небезпечними, а отже, певною мірою ви змушені його отримати. SSL-сертифікат шифрує дані, якими обмінюються користувач і сервер. Якщо хтось спробує отримати доступ до даних під час їх передавання, шифрування цьому завадить. Браузери також чутливі до використання SSL-сертифікатів і повідомляють користувачів, чи є вебсайт безпечним, коли вони його відвідують.
Моніторинг сервера
Безперервний моніторинг сервера допомагає переконатися, що ваш сервер і вебсайт працюють належним чином. Якщо виникає проблема чи збій, ви можете швидко їх виявити та вжити захисних заходів. Моніторинг також може попереджати вас про потенційні проблеми з безпекою, що дає змогу діяти до того, як вони стануть серйознішими.
Резервне копіювання даних
Ці заходи не можуть на 100% гарантувати, що з вашим вебсайтом ніколи не виникне проблем. Саме тому регулярне резервне копіювання є обов’язковим. Якщо дані вашого вебсайту буде втрачено через проблему з безпекою або їх буде скомпрометовано шкідливим ПЗ, у вас усе одно залишиться безпечна копія даних, з якої їх можна відновити.
Обмеження доступу та принцип найменших привілеїв
Один із найважливіших способів підвищити безпеку вебсайту — ретельно контролювати, хто має доступ до вашого вебсайту, сервера та їхніх ресурсів. Не кожному користувачу чи працівнику потрібен доступ до всіх частин вебсайту. Принцип найменших привілеїв (PoLP) означає, що кожен користувач повинен мати лише мінімальний рівень доступу, необхідний для виконання своїх завдань. Обмежуючи дозволи, ви можете зменшити потенційну шкоду в разі компрометації облікового запису. Наприклад, звичайний адміністратор вебсайту не обов’язково повинен мати доступ до чутливих налаштувань сервера чи інструментів керування базами даних. Регулярна перевірка облікових записів користувачів і видалення непотрібних дозволів також допомагають підвищити безпеку вашого вебсайту.
Використання брандмауера вебзастосунків (WAF)
Брандмауер вебзастосунків (WAF) — це рівень захисту, який відстежує та фільтрує трафік між користувачами й вашим вебсайтом. Він може виявляти та блокувати багато типів шкідливих запитів ще до того, як вони досягнуть вашого вебзастосунку чи сервера. WAF допомагає захистити вебсайти від поширених загроз, таких як SQL-ін’єкції, міжсайтовий скриптинг (XSS), шкідливі боти та деякі види атак на прикладному рівні. Використання WAF не скасовує потреби в інших заходах безпеки, але може забезпечити додатковий рівень захисту та зменшити наслідки багатьох поширених атак.
Захист від атак перебором (brute-force)
Атаки перебором (brute-force) відбуваються, коли зловмисники раз у раз пробують різні імена користувачів і паролі, щоб отримати доступ до облікового запису. Такі атаки можуть бути особливо небезпечними для сторінок входу, облікових записів адміністраторів та інших систем, що використовують автентифікацію за паролем. Щоб зменшити ризик, використовуйте надійні та унікальні паролі, за можливості вмикайте багатофакторну автентифікацію (MFA) й обмежуйте кількість невдалих спроб входу. Додаткові заходи, як-от блокування облікових записів, обмеження частоти спроб входу, CAPTCHA та відстеження підозрілої активності під час входу, також можуть значно ускладнити зловмисникам проведення атак перебором.
Насамкінець: як безпека вебсайту впливає на бізнес?
Безпека вебсайту надзвичайно важлива для бізнесу, оскільки вона захищає чутливу інформацію користувачів і компанії від кіберзагроз, таких як DDoS-атаки, SQL-ін’єкції та шкідливе ПЗ. Дотримання найкращих практик безпеки також допомагає запобігти збоям у роботі вебсайту, фінансовим втратам, шкоді репутації бренду та юридичним санкціям. Підтримуючи безпеку й доступність вебсайту, надійні практики безпеки також можуть сприяти кращим показникам SEO та зростанню довіри користувачів.
Поширені запитання
1. Які загрози безпеці вебсайтів найпоширеніші?
До поширених загроз належать шкідливе ПЗ, дефейс вебсайту, DoS- і DDoS-атаки, SQL-ін’єкції, крадіжка даних і несанкціонований доступ.
2. Чому регулярні оновлення вебсайту важливі для безпеки?
Оновлення часто виправляють відомі вразливості безпеки. Відкладання оновлень може залишити ваш вебсайт відкритим для хакерів і кібератак.



