Dacă îți începi o afacere online sau ai prieteni activi în acest domeniu, probabil ai auzit și ai văzut numeroase discuții despre securitate și preocupările legate de aceasta. Securitatea site-ului web este una dintre cele mai importante și fundamentale componente ale infrastructurii, care asigură stabilitatea și continuitatea unei afaceri, și constă într-un ansamblu de măsuri și practici.
De ce este importantă securitatea site-ului web?
Pe măsură ce tehnologia a evoluat, și amenințările de securitate au devenit mai sofisticate. Aceste amenințări cresc în fiecare zi, iar metodele lor sunt actualizate constant, până acolo încât măsurile de apărare de ieri pot fi vulnerabile la atacurile de azi. De aceea, trebuie să fii mereu la curent.
Aceste amenințări apar sub multe forme diferite și pot avea efecte variate asupra unui site. De exemplu, pot scoate un site offline, îi pot modifica aspectul sau chiar pot prelua controlul asupra lui pentru a-l folosi în activități ilegale. Furtul informațiilor utilizatorilor și infectarea sistemelor acestora cu malware prin intermediul site-ului tău sunt alte probleme care pot apărea.
Pe lângă toate măsurile pe care le poți lua pentru a-ți securiza site-ul, despre care vom vorbi mai jos, ar trebui să fii atent și la serviciul de hosting pe care îl alegi. Este mai bine să alegi un serviciu de hosting potrivit, cu un nivel ridicat de securitate, pentru a preveni multe riscuri potențiale. Dacă vrei să faci o achiziție de hosting sigură, fiabilă și accesibilă ca preț, Potenting este aici pentru tine.
Înțelegerea diferitelor amenințări de securitate
- Malware: Software rău intenționat sau cod infectat pe care hackerii și infractorii cibernetici îl folosesc pentru a obține acces la site-ul tău și la informațiile acestuia.
- Defacement (desfigurarea site-ului): Apare atunci când un infractor cibernetic obține acces la site-ul tău și la codul acestuia și modifică aspectul sau conținutul site-ului fără știrea ta. În astfel de situații, și informațiile utilizatorilor tăi pot fi în pericol.
- Atacuri DoS și DDoS: În aceste atacuri, un număr mare de boți trimit cereri către serverul site-ului, împiedicând utilizatorii legitimi să acceseze site-ul.
- Și multe altele…
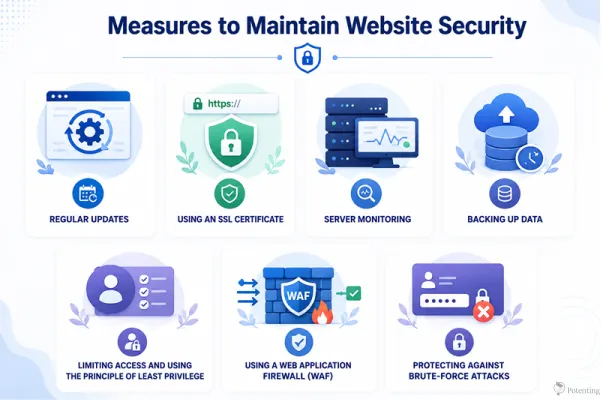
Măsuri pentru menținerea securității site-ului web
În continuare, vom analiza cei mai importanți pași pe care ar trebui să îi urmezi pentru a menține securitatea site-ului tău.
Actualizări regulate
Actualizările s-ar putea să nu li se pară foarte importante multora dintre voi, dar trebuie să știi că, dacă le amâni constant, practic îți transformi site-ul într-o țintă ușoară pentru hackeri și atacuri cibernetice. Atunci când un program primește o actualizare, de obicei înseamnă că au fost identificate și remediate anumite vulnerabilități. Menținând software-ul la zi, elimini aceste vulnerabilități. Dacă nu o faci, însă, comiți o greșeală gravă.
Utilizarea unui certificat SSL
Din fericire, chiar dacă nu iei în serios certificatele SSL, Google consideră site-urile fără certificat ca fiind riscante din punct de vedere al securității, ceea ce înseamnă că, într-o anumită măsură, ești obligat să obții unul. Un certificat SSL criptează datele schimbate între utilizator și server. Dacă cineva încearcă să acceseze datele în timp ce acestea sunt transmise, criptarea îl împiedică. De asemenea, browserele țin cont de utilizarea certificatelor SSL și îi informează pe utilizatori, atunci când vizitează un site, dacă acesta este sigur.
Monitorizarea serverului
Monitorizarea continuă a serverului te ajută să te asiguri că serverul și site-ul funcționează corect. Dacă apare o problemă sau o întrerupere, o poți detecta rapid și poți lua măsuri de apărare. Monitorizarea te poate avertiza și în privința unor potențiale probleme de securitate, permițându-ți să acționezi înainte ca acestea să se agraveze.
Backupul datelor
Aceste măsuri nu pot garanta 100% că site-ul tău nu va avea niciodată probleme. De aceea, backupurile regulate sunt esențiale. Dacă datele site-ului se pierd din cauza unei probleme de securitate sau sunt compromise de malware, vei avea în continuare o copie sigură a datelor și le vei putea restaura.
Limitarea accesului și aplicarea principiului privilegiului minim
Una dintre cele mai importante modalități de a îmbunătăți securitatea site-ului este să controlezi cu atenție cine are acces la site, la server și la resursele acestuia. Nu fiecare utilizator sau angajat are nevoie de acces la toate secțiunile unui site. Principiul privilegiului minim (PoLP) înseamnă că fiecare utilizator ar trebui să aibă doar nivelul minim de acces necesar pentru a-și îndeplini sarcinile. Limitând permisiunile, poți reduce pagubele potențiale în cazul în care un cont este compromis. De exemplu, un administrator obișnuit al site-ului nu trebuie neapărat să aibă acces la configurațiile sensibile ale serverului sau la instrumentele de gestionare a bazelor de date. Verificarea periodică a conturilor de utilizator și eliminarea permisiunilor inutile pot contribui, de asemenea, la un site mai sigur.
Utilizarea unui Web Application Firewall (WAF)
Un Web Application Firewall (WAF) este un strat de securitate care monitorizează și filtrează traficul dintre utilizatori și site-ul tău. Acesta poate identifica și bloca multe tipuri de cereri rău intenționate înainte ca ele să ajungă la aplicația web sau la server. Un WAF poate ajuta la protejarea site-urilor împotriva amenințărilor comune, precum SQL injection, Cross-Site Scripting (XSS), boții rău intenționați și unele forme de atacuri la nivelul aplicației. Utilizarea unui WAF nu elimină nevoia altor măsuri de securitate, dar poate oferi un strat suplimentar de protecție și poate reduce impactul multor atacuri frecvente.
Protecția împotriva atacurilor de tip brute-force
Atacurile de tip brute-force au loc atunci când atacatorii încearcă în mod repetat diferite nume de utilizator și parole pentru a obține acces la un cont. Aceste atacuri pot fi deosebit de periculoase pentru paginile de autentificare, conturile de administrator și alte sisteme care folosesc autentificarea pe bază de parolă. Pentru a reduce riscul, ar trebui să folosești parole puternice și unice, să activezi autentificarea multifactor (MFA) ori de câte ori este posibil și să limitezi încercările repetate de autentificare eșuate. Măsuri suplimentare, precum blocarea conturilor, limitarea ratei de autentificare, CAPTCHA și monitorizarea activităților suspecte de autentificare, pot face atacurile brute-force mult mai dificile pentru atacatori.
În concluzie: cum influențează securitatea site-ului web afacerile?
Securitatea site-ului web este extrem de importantă pentru afaceri, deoarece protejează informațiile sensibile ale utilizatorilor și ale companiei împotriva amenințărilor cibernetice, precum atacurile DDoS, SQL injection și malware. Respectarea bunelor practici de securitate ajută, de asemenea, la prevenirea întreruperilor site-ului, a pierderilor financiare, a afectării reputației brandului și a sancțiunilor legale. Prin menținerea securității și disponibilității unui site, practicile solide de securitate pot contribui și la performanțe SEO mai bune și la o încredere sporită din partea utilizatorilor.
Întrebări frecvente
1. Care sunt cele mai frecvente amenințări la adresa securității site-urilor web?
Printre amenințările frecvente se numără malware-ul, desfigurarea site-ului (defacement), atacurile DoS și DDoS, SQL injection, furtul de date și accesul neautorizat.
2. De ce sunt importante actualizările regulate ale site-ului pentru securitate?
Actualizările remediază adesea vulnerabilități de securitate cunoscute. Amânarea actualizărilor îți poate lăsa site-ul expus în fața hackerilor și a atacurilor cibernetice.



