Əgər onlayn biznesə başlayırsınızsa və ya bu sahədə fəaliyyət göstərən dostlarınız varsa, yəqin ki, təhlükəsizlik və onunla bağlı narahatlıqlar barədə çoxlu müzakirələr eşitmiş və görmüsünüz. Veb sayt təhlükəsizliyi biznesin sabitliyini və fasiləsizliyini təmin edən ən vacib və fundamental infrastrukturlardan biridir və bir sıra tədbir və təcrübələrdən ibarətdir.
Veb sayt təhlükəsizliyi niyə vacibdir?
Texnologiya inkişaf etdikcə təhlükəsizlik təhdidləri də daha mürəkkəbləşib. Bu təhdidlər hər gün artır və onların üsulları daim yenilənir; o dərəcədə ki, dünənki müdafiə tədbirləri bugünkü hücumlar qarşısında zəif qala bilər. Məhz buna görə həmişə yeniliklərdən xəbərdar olmalısınız.
Bu təhdidlər müxtəlif formalarda olur və veb sayta fərqli təsir göstərə bilər. Məsələn, onlar saytı əlçatmaz edə, onun görünüşünü dəyişə və ya hətta ona nəzarəti ələ keçirib qanunsuz fəaliyyətlər üçün istifadə edə bilər. İstifadəçilərin məlumatlarının oğurlanması və sizin saytınız vasitəsilə onların sistemlərinin zərərli proqramlarla yoluxdurulması da baş verə biləcək digər problemlərdəndir.
Saytınızı qorumaq üçün görə biləcəyiniz, aşağıda ətraflı danışacağımız bütün təhlükəsizlik tədbirləri ilə yanaşı, seçdiyiniz hostinq xidmətinə də diqqət yetirməlisiniz. Bir çox potensial riskin qarşısını almaq üçün yüksək təhlükəsizlik səviyyəsinə malik uyğun hostinq xidməti seçmək daha yaxşıdır. Əgər təhlükəsiz, etibarlı və sərfəli hostinq almaq istəyirsinizsə, Potenting sizin üçün buradadır.
Müxtəlif təhlükəsizlik təhdidlərini anlamaq
- Zərərli proqram (malware): Hakerlərin və kibercinayətkarların saytınıza və onun məlumatlarına giriş əldə etmək üçün istifadə etdiyi zərərli proqram təminatı və ya yoluxmuş kod.
- Defeysment (saytın görünüşünün dəyişdirilməsi): Bu, kibercinayətkar saytınıza və onun koduna giriş əldə edib sizin xəbəriniz olmadan saytın görünüşünü və ya məzmununu dəyişdikdə baş verir. Belə hallarda istifadəçilərinizin məlumatları da risk altında ola bilər.
- DoS və DDoS hücumları: Bu hücumlarda çoxsaylı botlar saytın serverinə sorğular göndərərək real istifadəçilərin sayta daxil olmasına mane olur.
- Və digərləri…
Veb sayt təhlükəsizliyini qorumaq üçün tədbirlər
Burada saytınızın təhlükəsizliyini qorumaq üçün atmalı olduğunuz ən vacib addımlara nəzər salacağıq.
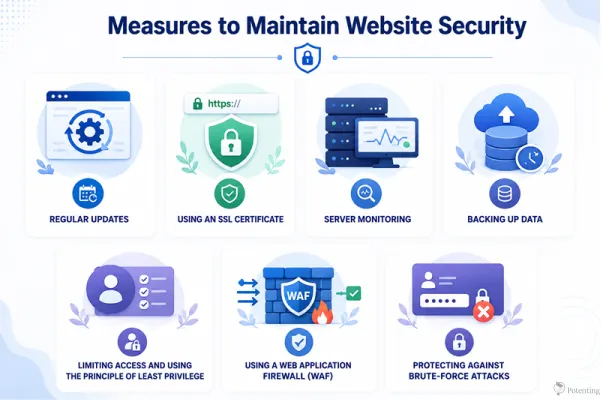
Mütəmadi yeniləmələr
Yeniləmələr çoxlarınıza o qədər də vacib görünməyə bilər, lakin bilməlisiniz ki, yeniləmələri daim təxirə salsanız, əslində saytınızı hakerlər və kiberhücumlar üçün asan hədəfə çevirirsiniz. Proqram yeniləmə aldıqda, bu, adətən zəifliklərin aşkarlanıb aradan qaldırıldığı deməkdir. Proqram təminatınızı aktual saxlamaqla bu zəiflikləri aradan qaldırırsınız. Bunu etmədikdə isə ciddi səhvə yol vermiş olursunuz.
SSL sertifikatından istifadə
Xoşbəxtlikdən, siz SSL sertifikatlarına ciddi yanaşmasanız belə, Google onsuz olan saytları təhlükəsizlik riski hesab edir; bu da o deməkdir ki, müəyyən mənada sertifikat almağa məcbursunuz. SSL sertifikatı istifadəçi ilə server arasında ötürülən məlumatları şifrələyir. Kimsə məlumatlar ötürülərkən onlara çatmağa cəhd etsə, şifrələmə buna imkan vermir. Brauzerlər də SSL sertifikatlarının istifadəsinə həssasdır və istifadəçilər sayta daxil olduqda onun təhlükəsiz olub-olmadığı barədə məlumat verir.
Serverin monitorinqi
Serverin fasiləsiz monitorinqi serverinizin və saytınızın düzgün işlədiyinə əmin olmağa kömək edir. Problem və ya nasazlıq yarandıqda onu tez aşkarlaya və müdafiə tədbirləri görə bilərsiniz. Monitorinq həmçinin potensial təhlükəsizlik problemləri barədə sizi xəbərdar edə bilər ki, onlar daha ciddi hal almadan tədbir görəsiniz.
Məlumatların ehtiyat nüsxəsinin çıxarılması
Bu tədbirlər saytınızda heç vaxt problem yaranmayacağına 100% zəmanət verə bilməz. Məhz buna görə mütəmadi ehtiyat nüsxələri vacibdir. Saytınızın məlumatları təhlükəsizlik problemi səbəbindən itərsə və ya zərərli proqram tərəfindən zədələnərsə, yenə də məlumatlarınızın təhlükəsiz nüsxəsi əlinizdə olacaq və onları bərpa edə biləcəksiniz.
Girişin məhdudlaşdırılması və minimum imtiyazlar prinsipinin tətbiqi
Veb sayt təhlükəsizliyini artırmağın ən vacib yollarından biri saytınıza, serverinizə və onun resurslarına kimin giriş əldə etdiyini diqqətlə nəzarətdə saxlamaqdır. Hər istifadəçinin və ya əməkdaşın saytın bütün bölmələrinə girişə ehtiyacı yoxdur. Minimum imtiyazlar prinsipi (PoLP) o deməkdir ki, hər istifadəçi yalnız öz vəzifələrini yerinə yetirmək üçün lazım olan minimum giriş səviyyəsinə malik olmalıdır. İcazələri məhdudlaşdırmaqla hesab ələ keçirildikdə yarana biləcək potensial ziyanı azalda bilərsiniz. Məsələn, adi sayt administratorunun həssas server konfiqurasiyalarına və ya verilənlər bazasının idarəetmə alətlərinə mütləq giriş imkanı olmamalıdır. İstifadəçi hesablarının mütəmadi yoxlanılması və lazımsız icazələrin ləğv edilməsi də saytınızı daha təhlükəsiz saxlamağa kömək edə bilər.
Veb tətbiq firewall-undan (WAF) istifadə
Veb tətbiq firewall-u (WAF) istifadəçilərlə saytınız arasındakı trafiki izləyən və filtrləyən təhlükəsizlik qatıdır. O, bir çox zərərli sorğu növünü veb tətbiqinizə və ya serverinizə çatmazdan əvvəl aşkarlaya və bloklaya bilər. WAF saytları SQL injection, Cross-Site Scripting (XSS), zərərli botlar və tətbiq səviyyəli hücumların bəzi formaları kimi geniş yayılmış təhdidlərdən qorumağa kömək edə bilər. WAF-dan istifadə digər təhlükəsizlik tədbirlərinə ehtiyacı aradan qaldırmır, lakin əlavə qoruma qatı təmin edə və bir çox geniş yayılmış hücumun təsirini azalda bilər.
Brute-force hücumlarından qorunma
Brute-force hücumları hücumçular hesaba giriş əldə etmək üçün təkrar-təkrar müxtəlif istifadəçi adları və parolları sınadıqda baş verir. Bu hücumlar giriş səhifələri, administrator hesabları və parol əsaslı autentifikasiyadan istifadə edən digər sistemlər üçün xüsusilə təhlükəli ola bilər. Riski azaltmaq üçün güclü və unikal parollardan istifadə etməli, mümkün olduqda çoxfaktorlu autentifikasiyanı (MFA) aktivləşdirməli və təkrarlanan uğursuz giriş cəhdlərini məhdudlaşdırmalısınız. Hesabın bloklanması, giriş cəhdlərinin tezliyinin məhdudlaşdırılması, CAPTCHA və şübhəli giriş fəaliyyətinin izlənməsi kimi əlavə tədbirlər də brute-force hücumlarını hücumçular üçün xeyli çətinləşdirə bilər.
Sonda: veb sayt təhlükəsizliyi bizneslərə necə təsir edir?
Veb sayt təhlükəsizliyi bizneslər üçün son dərəcə vacibdir, çünki o, həssas istifadəçi və biznes məlumatlarını DDoS hücumları, SQL injection və zərərli proqramlar kimi kibertəhdidlərdən qoruyur. Ən yaxşı təhlükəsizlik təcrübələrinə əməl etmək həmçinin saytdakı fasilələrin, maliyyə itkilərinin, brend nüfuzuna dəyən zərərin və hüquqi cəzaların qarşısını almağa kömək edir. Saytın təhlükəsizliyini və əlçatanlığını qorumaqla güclü təhlükəsizlik təcrübələri daha yaxşı SEO göstəricilərinə və istifadəçi etimadının artmasına da töhfə verə bilər.
Tez-tez verilən suallar
1. Ən geniş yayılmış veb sayt təhlükəsizliyi təhdidləri hansılardır?
Geniş yayılmış təhdidlərə zərərli proqramlar, saytın görünüşünün dəyişdirilməsi (defeysment), DoS və DDoS hücumları, SQL injection, məlumat oğurluğu və icazəsiz giriş daxildir.
2. Mütəmadi sayt yeniləmələri təhlükəsizlik üçün niyə vacibdir?
Yeniləmələr çox vaxt məlum təhlükəsizlik zəifliklərini aradan qaldırır. Yeniləmələri gecikdirmək saytınızı hakerlər və kiberhücumlar qarşısında müdafiəsiz qoya bilər.



