אם אתם מקימים עסק מקוון או שיש לכם חברים הפעילים בתחום, סביר להניח ששמעתם ונתקלתם בדיונים רבים על אבטחה ועל החששות הכרוכים בה. אבטחת אתרים היא אחת התשתיות החשובות והבסיסיות ביותר המבטיחות את יציבותו והמשכיותו של עסק, והיא מורכבת ממכלול של אמצעים ונהלים.
מדוע אבטחת אתרים חשובה?
ככל שהטכנולוגיה התקדמה, גם איומי האבטחה נעשו מתוחכמים יותר. איומים אלה מתרבים מדי יום, ושיטותיהם מתעדכנות ללא הרף, עד כדי כך שאמצעי ההגנה של אתמול עלולים להיות פגיעים למתקפות של היום. לכן עליכם להתעדכן כל הזמן.
איומים אלה מופיעים בצורות רבות ושונות ועשויות להיות להם השפעות שונות על האתר. לדוגמה, הם עלולים להשבית את האתר, לשנות את מראהו או אפילו להשתלט עליו ולנצל אותו לפעילות בלתי חוקית. גניבת מידע של משתמשים והדבקת המערכות שלהם בתוכנות זדוניות דרך האתר שלכם הן בעיות נוספות שעלולות להתרחש.
לצד כל אמצעי האבטחה שתוכלו לנקוט כדי לאבטח את האתר שלכם, שבהם נדון בהמשך, עליכם לשים לב גם לשירות האחסון שאתם בוחרים. מומלץ לבחור שירות אחסון מתאים עם רמת אבטחה גבוהה, כדי למנוע סיכונים פוטנציאליים רבים. אם אתם מחפשים רכישת אחסון מאובטח, אמין ומשתלם, Potenting כאן בשבילכם.
הכרת איומי האבטחה השונים
- תוכנות זדוניות (Malware): תוכנות זדוניות או קוד נגוע שבהם משתמשים האקרים ופושעי סייבר כדי להשיג גישה לאתר שלכם ולמידע שבו.
- השחתת אתר (Defacement): מצב שבו פושע סייבר משיג גישה לאתר ולקוד שלו ומשנה את מראה האתר או את תוכנו ללא ידיעתכם. במצבים כאלה גם המידע של המשתמשים שלכם עלול להיות בסיכון.
- מתקפות DoS ו-DDoS: במתקפות אלה מספר רב של בוטים שולחים בקשות לשרת האתר, וכך מונעים ממשתמשים לגיטימיים לגשת לאתר.
- ועוד…
אמצעים לשמירה על אבטחת האתר
כאן נסקור את הצעדים החשובים ביותר שעליכם לנקוט כדי לשמור על אבטחת האתר שלכם.
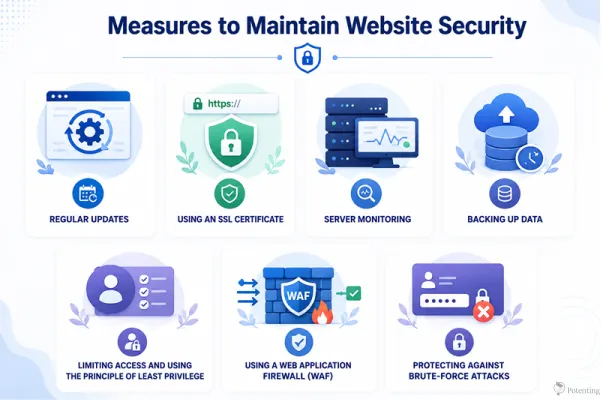
עדכונים שוטפים
ייתכן שעדכונים לא נראים חשובים במיוחד לרבים מכם, אך חשוב לדעת שאם תמשיכו לדחות את העדכונים, אתם למעשה הופכים את האתר שלכם למטרה קלה עבור האקרים ומתקפות סייבר. כאשר תוכנה מקבלת עדכון, בדרך כלל המשמעות היא שזוהו ותוקנו בה פרצות אבטחה. שמירה על התוכנות מעודכנות מסלקת את הפרצות הללו. אם לא תעשו זאת, אתם עושים טעות חמורה.
שימוש בתעודת SSL
למרבה המזל, גם אם אינכם מתייחסים ברצינות לתעודות SSL, גוגל רואה באתרים ללא תעודה כזו סיכון אבטחה, ולכן במידה מסוימת אתם נדרשים להשיג אחת. תעודת SSL מצפינה את הנתונים המועברים בין המשתמש לשרת. אם מישהו מנסה לגשת לנתונים בזמן העברתם, ההצפנה מונעת ממנו לעשות זאת. גם הדפדפנים רגישים לשימוש בתעודות SSL ומיידעים את המשתמשים אם האתר שבו הם מבקרים מאובטח.
ניטור השרת
ניטור רציף של השרת מסייע לוודא שהשרת והאתר שלכם פועלים כראוי. אם מתרחשת בעיה או תקלה, תוכלו לזהות אותה במהירות ולנקוט אמצעי הגנה. הניטור יכול גם להתריע בפניכם על בעיות אבטחה פוטנציאליות, כך שתוכלו לפעול לפני שהן מחריפות.
גיבוי נתונים
אמצעים אלה אינם יכולים להבטיח ב-100% שהאתר שלכם לעולם לא ייתקל בבעיה. לכן גיבויים שוטפים הם הכרחיים. אם נתוני האתר אובדים בעקבות בעיית אבטחה או נפגעים מתוכנה זדונית, עדיין יהיה בידיכם עותק מאובטח של הנתונים ותוכלו לשחזר אותם.
הגבלת הרשאות ויישום עקרון ההרשאה המינימלית
אחת הדרכים החשובות ביותר לשיפור אבטחת האתר היא שליטה קפדנית במי שיש לו גישה לאתר, לשרת ולמשאביו. לא כל משתמש או עובד זקוק לגישה לכל חלקי האתר. עקרון ההרשאה המינימלית (PoLP) קובע שלכל משתמש תהיה רק רמת הגישה המינימלית הדרושה לביצוע משימותיו. הגבלת ההרשאות מצמצמת את הנזק האפשרי אם חשבון נפרץ. לדוגמה, מנהל אתר רגיל אינו חייב בהכרח לקבל גישה להגדרות שרת רגישות או לכלי ניהול מסדי נתונים. בדיקה שוטפת של חשבונות המשתמשים והסרת הרשאות מיותרות יכולות גם הן לסייע בשמירה על אתר מאובטח יותר.
שימוש בחומת אש ליישומי אינטרנט (WAF)
חומת אש ליישומי אינטרנט (WAF) היא שכבת אבטחה המנטרת ומסננת את התעבורה בין המשתמשים לאתר שלכם. היא יכולה לזהות ולחסום סוגים רבים של בקשות זדוניות לפני שהן מגיעות ליישום האינטרנט או לשרת. WAF יכולה לסייע בהגנה על אתרים מפני איומים נפוצים כגון הזרקת SQL, Cross-Site Scripting (XSS), בוטים זדוניים וסוגים מסוימים של מתקפות בשכבת היישום. השימוש ב-WAF אינו מייתר את הצורך באמצעי אבטחה אחרים, אך הוא יכול לספק שכבת הגנה נוספת ולצמצם את ההשפעה של מתקפות נפוצות רבות.
הגנה מפני מתקפות Brute-Force (כוח גס)
מתקפות Brute-Force מתרחשות כאשר תוקפים מנסים שוב ושוב שמות משתמש וסיסמאות שונים כדי להשיג גישה לחשבון. מתקפות אלה מסוכנות במיוחד לדפי התחברות, לחשבונות מנהל ולמערכות אחרות המשתמשות באימות מבוסס סיסמה. כדי לצמצם את הסיכון, השתמשו בסיסמאות חזקות וייחודיות, הפעילו אימות רב-שלבי (MFA) בכל מקום אפשרי והגבילו ניסיונות התחברות כושלים חוזרים. אמצעים נוספים כגון נעילת חשבונות, הגבלת קצב ההתחברות, CAPTCHA וניטור פעילות התחברות חשודה יכולים גם הם להקשות מאוד על התוקפים לבצע מתקפות Brute-Force.
לסיכום: כיצד אבטחת אתרים משפיעה על עסקים?
אבטחת אתרים חשובה ביותר לעסקים, משום שהיא מגנה על מידע רגיש של משתמשים ושל העסק מפני איומי סייבר כגון מתקפות DDoS, הזרקת SQL ותוכנות זדוניות. הקפדה על שיטות העבודה המומלצות בתחום האבטחה מסייעת גם למנוע השבתות של האתר, הפסדים כספיים, פגיעה במוניטין המותג וקנסות משפטיים. באמצעות שמירה על אבטחת האתר וזמינותו, נוהלי אבטחה טובים יכולים גם לתרום לביצועי SEO טובים יותר ולחיזוק אמון המשתמשים.
שאלות נפוצות
1. מהם איומי האבטחה הנפוצים ביותר על אתרים?
איומים נפוצים כוללים תוכנות זדוניות, השחתת אתרים, מתקפות DoS ו-DDoS, הזרקת SQL, גניבת נתונים וגישה לא מורשית.
2. מדוע עדכונים שוטפים של האתר חשובים לאבטחה?
עדכונים מתקנים לעיתים קרובות פרצות אבטחה מוכרות. דחיית עדכונים עלולה להשאיר את האתר שלכם חשוף להאקרים ולמתקפות סייבר.



