Si estás empezando un negocio online o tienes amigos que se dedican a este ámbito, seguramente habrás oído y visto muchas conversaciones sobre la seguridad y las preocupaciones que la rodean. La seguridad web es una de las infraestructuras más importantes y fundamentales para garantizar la estabilidad y la continuidad de un negocio, y se compone de un conjunto de medidas y prácticas.
¿Por qué es importante la seguridad web?
A medida que la tecnología ha avanzado, las amenazas de seguridad también se han vuelto más sofisticadas. Estas amenazas aumentan cada día y sus métodos se actualizan constantemente, hasta el punto de que las medidas defensivas de ayer pueden ser vulnerables a los ataques de hoy. Por eso es necesario mantenerse siempre al día.
Estas amenazas adoptan muchas formas distintas y pueden afectar a un sitio web de diferentes maneras. Por ejemplo, pueden dejar un sitio web fuera de línea, alterar su apariencia o incluso tomar el control de él y utilizarlo para actividades ilegales. El robo de información de los usuarios y la infección de sus equipos con malware a través de tu sitio web son otros de los problemas que pueden producirse.
Además de todas las medidas de seguridad que puedes adoptar para proteger tu sitio web, que veremos más adelante, también debes prestar atención al servicio de hosting que elijas. Es preferible elegir un servicio de hosting adecuado y con un alto nivel de seguridad para prevenir muchos riesgos potenciales. Si buscas contratar un hosting seguro, fiable y asequible, Potenting está aquí para ayudarte.
Conocer los distintos tipos de amenazas de seguridad
- Malware: software malicioso o código infectado que los hackers y ciberdelincuentes utilizan para acceder a tu sitio web y a su información.
- Defacement (desfiguración): se produce cuando un ciberdelincuente obtiene acceso a tu sitio web y a su código y modifica la apariencia o el contenido del sitio sin que lo sepas. En estas situaciones, la información de tus usuarios también puede correr peligro.
- Ataques DoS y DDoS: en estos ataques, un gran número de bots envía solicitudes al servidor del sitio web, lo que impide que los usuarios legítimos accedan a él.
- Y muchas más…
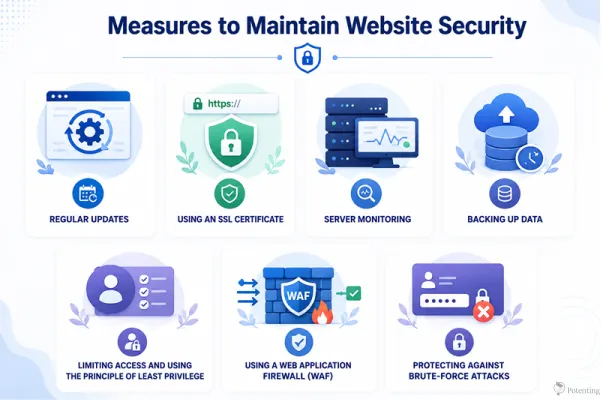
Medidas para mantener la seguridad de un sitio web
A continuación, veremos los pasos más importantes que debes seguir para mantener la seguridad de tu sitio web.
Actualizaciones periódicas
Puede que muchos no consideréis las actualizaciones muy importantes, pero debes saber que, si sigues posponiéndolas, estás convirtiendo tu sitio web en un blanco fácil para hackers y ciberataques. Cuando un programa recibe una actualización, normalmente significa que se han detectado y corregido vulnerabilidades. Al mantener tu software actualizado, eliminas estas vulnerabilidades. Si no lo haces, en cambio, estás cometiendo un grave error.
Uso de un certificado SSL
Afortunadamente, aunque no te tomes en serio los certificados SSL, Google considera que los sitios web que no los tienen suponen un riesgo de seguridad, por lo que, en cierta medida, estás obligado a obtener uno. Un certificado SSL cifra los datos que se intercambian entre el usuario y el servidor. Si alguien intenta acceder a los datos mientras se transmiten, el cifrado se lo impide. Los navegadores también son sensibles al uso de certificados SSL e informan a los usuarios de si un sitio web es seguro cuando lo visitan.
Monitorización del servidor
La monitorización continua del servidor ayuda a garantizar que tu servidor y tu sitio web funcionen correctamente. Si se produce un problema o una interrupción, puedes detectarlo rápidamente y adoptar medidas defensivas. La monitorización también puede alertarte de posibles problemas de seguridad, lo que te permite actuar antes de que se agraven.
Copias de seguridad de los datos
Estas medidas no pueden garantizar al 100 % que tu sitio web nunca vaya a sufrir un problema. Por eso son esenciales las copias de seguridad periódicas. Si los datos de tu sitio web se pierden debido a un problema de seguridad o resultan comprometidos por malware, seguirás teniendo una copia segura de tus datos y podrás restaurarlos.
Limitar el acceso y aplicar el principio de mínimo privilegio
Una de las formas más importantes de mejorar la seguridad web es controlar cuidadosamente quién tiene acceso a tu sitio web, a tu servidor y a sus recursos. No todos los usuarios o empleados necesitan acceder a todas las partes de un sitio web. El principio de mínimo privilegio (PoLP) establece que cada usuario solo debe tener el nivel mínimo de acceso necesario para realizar sus tareas. Al limitar los permisos, puedes reducir los posibles daños si una cuenta se ve comprometida. Por ejemplo, un administrador habitual del sitio web no tiene por qué tener acceso a configuraciones sensibles del servidor ni a herramientas de gestión de bases de datos. Revisar periódicamente las cuentas de usuario y eliminar los permisos innecesarios también puede ayudar a mantener tu sitio web más seguro.
Uso de un firewall de aplicaciones web (WAF)
Un firewall de aplicaciones web (WAF) es una capa de seguridad que supervisa y filtra el tráfico entre los usuarios y tu sitio web. Puede identificar y bloquear muchos tipos de solicitudes maliciosas antes de que lleguen a tu aplicación web o a tu servidor. Un WAF puede ayudar a proteger los sitios web frente a amenazas comunes como la inyección SQL, el Cross-Site Scripting (XSS), los bots maliciosos y algunos tipos de ataques a la capa de aplicación. Utilizar un WAF no elimina la necesidad de otras medidas de seguridad, pero puede aportar una capa adicional de protección y reducir el impacto de muchos ataques habituales.
Protección frente a ataques de fuerza bruta
Los ataques de fuerza bruta se producen cuando los atacantes prueban repetidamente distintos nombres de usuario y contraseñas para acceder a una cuenta. Estos ataques pueden ser especialmente peligrosos para las páginas de inicio de sesión, las cuentas de administrador y otros sistemas que utilizan autenticación basada en contraseñas. Para reducir el riesgo, debes usar contraseñas seguras y únicas, activar la autenticación multifactor (MFA) siempre que sea posible y limitar los intentos fallidos de inicio de sesión repetidos. Otras medidas, como el bloqueo de cuentas, la limitación de la frecuencia de inicios de sesión, el CAPTCHA y la supervisión de la actividad de inicio de sesión sospechosa, también pueden dificultar mucho los ataques de fuerza bruta.
Para terminar: ¿cómo afecta la seguridad web a las empresas?
La seguridad web es de vital importancia para las empresas, ya que protege la información sensible de los usuarios y del negocio frente a ciberamenazas como los ataques DDoS, la inyección SQL y el malware. Seguir las buenas prácticas de seguridad también ayuda a evitar interrupciones del sitio web, pérdidas económicas, daños a la reputación de la marca y sanciones legales. Al mantener la seguridad y la disponibilidad de un sitio web, unas prácticas de seguridad sólidas también pueden contribuir a un mejor rendimiento SEO y a una mayor confianza de los usuarios.
Preguntas frecuentes
1. ¿Cuáles son las amenazas de seguridad web más comunes?
Entre las amenazas más comunes se encuentran el malware, la desfiguración de sitios web (defacement), los ataques DoS y DDoS, la inyección SQL, el robo de datos y el acceso no autorizado.
2. ¿Por qué son importantes las actualizaciones periódicas para la seguridad de un sitio web?
Las actualizaciones suelen corregir vulnerabilidades de seguridad conocidas. Retrasarlas puede dejar tu sitio web expuesto a hackers y ciberataques.



