اگر آپ آن لائن کاروبار شروع کر رہے ہیں یا آپ کے ایسے دوست ہیں جو اس شعبے میں سرگرم ہیں، تو آپ نے غالباً سیکیورٹی اور اس سے جڑے خدشات کے بارے میں بہت سی باتیں سنی اور دیکھی ہوں گی۔ ویب سائٹ سیکیورٹی سب سے اہم اور بنیادی ڈھانچوں میں سے ایک ہے جو کسی کاروبار کے استحکام اور تسلسل کو یقینی بناتی ہے، اور یہ متعدد اقدامات اور طریقوں کے مجموعے پر مشتمل ہوتی ہے۔
ویب سائٹ سیکیورٹی کیوں اہم ہے؟
ٹیکنالوجی کی ترقی کے ساتھ ساتھ سیکیورٹی کے خطرات بھی زیادہ پیچیدہ ہو گئے ہیں۔ یہ خطرات روز بروز بڑھ رہے ہیں اور ان کے طریقے مسلسل بدل رہے ہیں، یہاں تک کہ کل کے دفاعی اقدامات آج کے حملوں کے سامنے کمزور ثابت ہو سکتے ہیں۔ اسی لیے آپ کو ہمیشہ باخبر اور اپ ٹو ڈیٹ رہنے کی ضرورت ہے۔
یہ خطرات مختلف شکلوں میں سامنے آتے ہیں اور کسی ویب سائٹ پر ان کے اثرات بھی مختلف ہو سکتے ہیں۔ مثال کے طور پر، یہ ویب سائٹ کو آف لائن کر سکتے ہیں، اس کی ظاہری شکل بدل سکتے ہیں، یا اس کا کنٹرول سنبھال کر اسے غیر قانونی سرگرمیوں کے لیے استعمال کر سکتے ہیں۔ صارفین کی معلومات کی چوری اور آپ کی ویب سائٹ کے ذریعے ان کے سسٹمز کو میلویئر سے متاثر کرنا بھی ایسے مسائل ہیں جو پیش آ سکتے ہیں۔
اپنی ویب سائٹ کو محفوظ بنانے کے لیے آپ جو سیکیورٹی اقدامات کر سکتے ہیں، جن پر ہم نیچے مزید بات کریں گے، ان کے ساتھ ساتھ آپ کو اپنی منتخب کردہ ہوسٹنگ سروس پر بھی توجہ دینی چاہیے۔ بہت سے ممکنہ خطرات سے بچنے کے لیے بہتر ہے کہ اعلیٰ درجے کی سیکیورٹی والی مناسب ہوسٹنگ سروس کا انتخاب کیا جائے۔ اگر آپ محفوظ، قابلِ اعتماد اور کم قیمت ہوسٹنگ خریدنا چاہتے ہیں، تو Potenting آپ کی خدمت کے لیے حاضر ہے۔
سیکیورٹی کے مختلف خطرات کو سمجھنا
- میلویئر: نقصان دہ سافٹ ویئر یا متاثرہ کوڈ جسے ہیکرز اور سائبر مجرم آپ کی ویب سائٹ اور اس کی معلومات تک رسائی حاصل کرنے کے لیے استعمال کرتے ہیں۔
- ڈیفیسمنٹ (Defacement): یہ اس وقت ہوتا ہے جب کوئی سائبر مجرم آپ کی ویب سائٹ اور اس کے کوڈ تک رسائی حاصل کر لیتا ہے اور آپ کے علم کے بغیر سائٹ کی ظاہری شکل یا مواد تبدیل کر دیتا ہے۔ ایسی صورتحال میں آپ کے صارفین کی معلومات بھی خطرے میں پڑ سکتی ہیں۔
- DoS اور DDoS حملے: ان حملوں میں بڑی تعداد میں بوٹس ویب سائٹ کے سرور کو درخواستیں بھیجتے ہیں، جس کی وجہ سے حقیقی صارفین ویب سائٹ تک رسائی حاصل نہیں کر پاتے۔
- اور مزید…
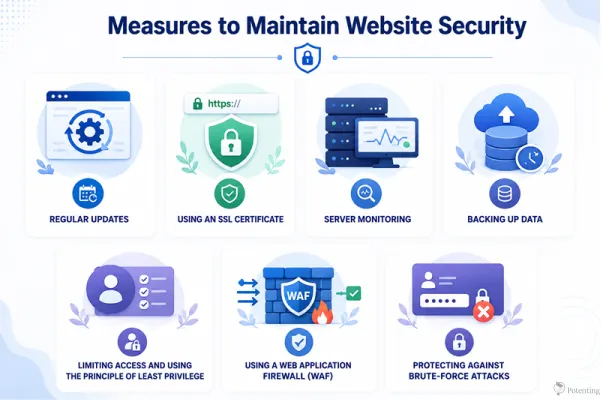
ویب سائٹ سیکیورٹی برقرار رکھنے کے اقدامات
یہاں ہم ان سب سے اہم اقدامات کا جائزہ لیں گے جو آپ کو اپنی ویب سائٹ کی سیکیورٹی برقرار رکھنے کے لیے کرنے چاہئیں۔
باقاعدہ اپ ڈیٹس
ممکن ہے آپ میں سے بہت سے لوگوں کو اپ ڈیٹس زیادہ اہم نہ لگیں، لیکن آپ کو معلوم ہونا چاہیے کہ اگر آپ اپ ڈیٹس کو مسلسل ٹالتے رہیں تو درحقیقت آپ اپنی ویب سائٹ کو ہیکرز اور سائبر حملوں کا آسان ہدف بنا رہے ہیں۔ جب کسی پروگرام کو اپ ڈیٹ ملتی ہے تو اس کا عام طور پر مطلب یہ ہوتا ہے کہ کمزوریوں کی نشاندہی کر کے انہیں دور کر دیا گیا ہے۔ اپنے سافٹ ویئر کو اپ ٹو ڈیٹ رکھ کر آپ ان کمزوریوں کا خاتمہ کرتے ہیں۔ لیکن اگر آپ ایسا نہیں کرتے تو آپ ایک سنگین غلطی کر رہے ہیں۔
SSL سرٹیفکیٹ کا استعمال
خوش قسمتی سے، اگر آپ SSL سرٹیفکیٹس کو سنجیدگی سے نہ بھی لیں، تب بھی Google ان کے بغیر ویب سائٹس کو سیکیورٹی کے لیے خطرہ سمجھتا ہے، یعنی کسی حد تک آپ کے لیے اسے حاصل کرنا ضروری ہے۔ SSL سرٹیفکیٹ صارف اور سرور کے درمیان منتقل ہونے والے ڈیٹا کو انکرپٹ کرتا ہے۔ اگر کوئی ڈیٹا کی منتقلی کے دوران اس تک رسائی کی کوشش کرے تو انکرپشن اسے ایسا کرنے سے روک دیتی ہے۔ براؤزرز بھی SSL سرٹیفکیٹس کے استعمال کے بارے میں حساس ہوتے ہیں اور ویب سائٹ کھولنے پر صارفین کو بتاتے ہیں کہ آیا وہ محفوظ ہے یا نہیں۔
سرور کی نگرانی
سرور کی مسلسل نگرانی اس بات کو یقینی بنانے میں مدد دیتی ہے کہ آپ کا سرور اور ویب سائٹ درست طریقے سے کام کر رہے ہیں۔ اگر کوئی مسئلہ یا خلل پیدا ہو تو آپ اسے فوری طور پر پکڑ کر دفاعی اقدامات کر سکتے ہیں۔ نگرانی آپ کو ممکنہ سیکیورٹی مسائل سے بھی آگاہ کر سکتی ہے، تاکہ آپ ان کے سنگین ہونے سے پہلے ہی کارروائی کر سکیں۔
ڈیٹا کا بیک اپ لینا
یہ اقدامات 100% یقین کے ساتھ اس بات کی ضمانت نہیں دے سکتے کہ آپ کی ویب سائٹ کو کبھی کوئی مسئلہ پیش نہیں آئے گا۔ اسی لیے باقاعدہ بیک اپ لینا ضروری ہے۔ اگر کسی سیکیورٹی مسئلے کی وجہ سے آپ کی ویب سائٹ کا ڈیٹا ضائع ہو جائے یا میلویئر سے متاثر ہو جائے، تب بھی آپ کے پاس اپنے ڈیٹا کی ایک محفوظ کاپی موجود ہوگی جسے آپ بحال کر سکیں گے۔
رسائی کو محدود کرنا اور کم از کم استحقاق کے اصول کا استعمال
ویب سائٹ سیکیورٹی کو بہتر بنانے کے اہم ترین طریقوں میں سے ایک یہ ہے کہ اس بات پر احتیاط سے کنٹرول رکھا جائے کہ آپ کی ویب سائٹ، سرور اور اس کے وسائل تک کس کی رسائی ہے۔ ہر صارف یا ملازم کو ویب سائٹ کے تمام حصوں تک رسائی کی ضرورت نہیں ہوتی۔ کم از کم استحقاق کے اصول (PoLP) کا مطلب ہے کہ ہر صارف کے پاس صرف اتنی رسائی ہونی چاہیے جتنی اسے اپنے کام انجام دینے کے لیے درکار ہو۔ اجازتوں کو محدود کر کے آپ کسی اکاؤنٹ کے ہیک ہونے کی صورت میں ممکنہ نقصان کو کم کر سکتے ہیں۔ مثال کے طور پر، ویب سائٹ کے ایک عام ایڈمنسٹریٹر کے پاس لازمی طور پر حساس سرور کنفیگریشنز یا ڈیٹابیس مینجمنٹ ٹولز تک رسائی نہیں ہونی چاہیے۔ صارف اکاؤنٹس کا باقاعدگی سے جائزہ لینا اور غیر ضروری اجازتیں ختم کرنا بھی آپ کی ویب سائٹ کو زیادہ محفوظ رکھنے میں مدد دے سکتا ہے۔
ویب ایپلیکیشن فائر وال (WAF) کا استعمال
ویب ایپلیکیشن فائر وال (WAF) ایک سیکیورٹی پرت ہے جو صارفین اور آپ کی ویب سائٹ کے درمیان ٹریفک کی نگرانی اور فلٹرنگ کرتی ہے۔ یہ کئی قسم کی نقصان دہ درخواستوں کو آپ کی ویب ایپلیکیشن یا سرور تک پہنچنے سے پہلے ہی شناخت کر کے بلاک کر سکتی ہے۔ WAF ویب سائٹس کو SQL injection، Cross-Site Scripting (XSS)، نقصان دہ بوٹس اور ایپلیکیشن لیئر کے بعض حملوں جیسے عام خطرات سے بچانے میں مدد دے سکتی ہے۔ WAF کے استعمال سے دیگر سیکیورٹی اقدامات کی ضرورت ختم نہیں ہوتی، لیکن یہ تحفظ کی ایک اضافی پرت فراہم کر سکتی ہے اور بہت سے عام حملوں کے اثرات کو کم کر سکتی ہے۔
Brute-Force حملوں سے تحفظ
Brute-force حملے اس وقت ہوتے ہیں جب حملہ آور کسی اکاؤنٹ تک رسائی حاصل کرنے کے لیے بار بار مختلف یوزر نیم اور پاس ورڈ آزماتے ہیں۔ یہ حملے لاگ اِن صفحات، ایڈمنسٹریٹر اکاؤنٹس اور پاس ورڈ پر مبنی تصدیق استعمال کرنے والے دیگر سسٹمز کے لیے خاص طور پر خطرناک ہو سکتے ہیں۔ اس خطرے کو کم کرنے کے لیے آپ کو مضبوط اور منفرد پاس ورڈز استعمال کرنے چاہئیں، جہاں ممکن ہو ملٹی فیکٹر تصدیق (MFA) فعال کرنی چاہیے، اور بار بار ناکام لاگ اِن کوششوں کو محدود کرنا چاہیے۔ اکاؤنٹ لاک آؤٹ، لاگ اِن ریٹ لمیٹنگ، CAPTCHA اور مشکوک لاگ اِن سرگرمیوں کی نگرانی جیسے اضافی اقدامات بھی حملہ آوروں کے لیے brute-force حملوں کو کہیں زیادہ مشکل بنا سکتے ہیں۔
آخر میں: ویب سائٹ سیکیورٹی کاروبار کو کیسے متاثر کرتی ہے؟
ویب سائٹ سیکیورٹی کاروبار کے لیے انتہائی اہم ہے کیونکہ یہ صارفین اور کاروبار کی حساس معلومات کو DDoS حملوں، SQL injection اور میلویئر جیسے سائبر خطرات سے محفوظ رکھتی ہے۔ سیکیورٹی کے بہترین طریقوں پر عمل کرنے سے ویب سائٹ میں خلل، مالی نقصانات، برانڈ کی ساکھ کو نقصان اور قانونی جرمانوں سے بچنے میں بھی مدد ملتی ہے۔ ویب سائٹ کی سیکیورٹی اور دستیابی برقرار رکھ کر، مضبوط سیکیورٹی طریقے بہتر SEO کارکردگی اور صارفین کے اعتماد میں اضافے کا باعث بھی بن سکتے ہیں۔
اکثر پوچھے جانے والے سوالات
1. ویب سائٹ سیکیورٹی کے سب سے عام خطرات کون سے ہیں؟
عام خطرات میں میلویئر، ویب سائٹ ڈیفیسمنٹ، DoS اور DDoS حملے، SQL injection، ڈیٹا کی چوری اور غیر مجاز رسائی شامل ہیں۔
2. سیکیورٹی کے لیے ویب سائٹ کی باقاعدہ اپ ڈیٹس کیوں اہم ہیں؟
اپ ڈیٹس اکثر معلوم سیکیورٹی کمزوریوں کو دور کرتی ہیں۔ اپ ڈیٹس میں تاخیر آپ کی ویب سائٹ کو ہیکرز اور سائبر حملوں کے لیے غیر محفوظ چھوڑ سکتی ہے۔



