Jeśli zakładasz biznes online lub masz znajomych działających w tej branży, z pewnością wiele razy słyszałeś o bezpieczeństwie i związanych z nim obawach. Bezpieczeństwo strony internetowej to jeden z najważniejszych i najbardziej podstawowych elementów infrastruktury, który zapewnia stabilność i ciągłość działania firmy. Składa się na nie zestaw działań i dobrych praktyk.
Dlaczego bezpieczeństwo strony internetowej jest ważne?
Wraz z rozwojem technologii zagrożenia bezpieczeństwa również stają się coraz bardziej zaawansowane. Z każdym dniem jest ich więcej, a ich metody są stale udoskonalane – do tego stopnia, że wczorajsze zabezpieczenia mogą okazać się bezradne wobec dzisiejszych ataków. Dlatego zawsze trzeba być na bieżąco.
Zagrożenia te przybierają wiele różnych form i mogą w różny sposób wpływać na stronę internetową. Mogą na przykład spowodować jej niedostępność, zmienić jej wygląd, a nawet przejąć nad nią kontrolę i wykorzystać ją do nielegalnych działań. Innymi problemami, które mogą wystąpić, są kradzież danych użytkowników oraz infekowanie ich systemów złośliwym oprogramowaniem za pośrednictwem Twojej strony.
Oprócz wszystkich działań, które możesz podjąć, aby zabezpieczyć swoją stronę – omówimy je poniżej – warto zwrócić uwagę również na wybór usługi hostingowej. Lepiej wybrać odpowiedni hosting o wysokim poziomie bezpieczeństwa, aby uniknąć wielu potencjalnych zagrożeń. Jeśli planujesz zakup hostingu i szukasz usługi bezpiecznej, niezawodnej i w przystępnej cenie, Potenting jest do Twojej dyspozycji.
Rodzaje zagrożeń bezpieczeństwa
- Malware: złośliwe oprogramowanie lub zainfekowany kod, który hakerzy i cyberprzestępcy wykorzystują, aby uzyskać dostęp do Twojej strony i przechowywanych na niej informacji.
- Defacement: sytuacja, w której cyberprzestępca uzyskuje dostęp do Twojej strony i jej kodu, a następnie bez Twojej wiedzy zmienia jej wygląd lub treść. W takich przypadkach zagrożone mogą być również dane Twoich użytkowników.
- Ataki DoS i DDoS: w tego typu atakach duża liczba botów wysyła żądania do serwera strony, uniemożliwiając prawowitym użytkownikom dostęp do witryny.
- I inne…
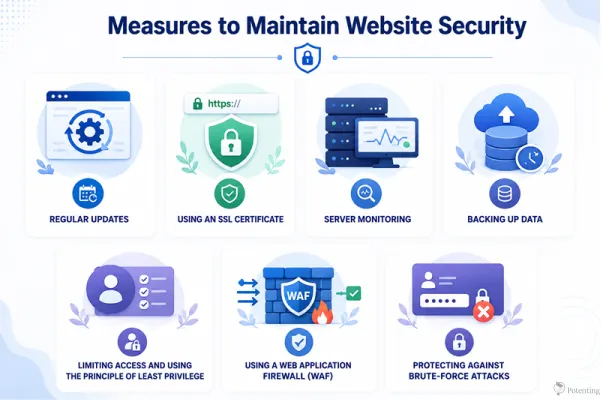
Działania zapewniające bezpieczeństwo strony internetowej
Poniżej przyjrzymy się najważniejszym krokom, które warto podjąć, aby zadbać o bezpieczeństwo swojej strony.
Regularne aktualizacje
Aktualizacje mogą wydawać się wielu osobom mało istotne, ale warto wiedzieć, że ciągłe ich odkładanie w praktyce czyni Twoją stronę łatwym celem dla hakerów i cyberataków. Gdy program otrzymuje aktualizację, zazwyczaj oznacza to, że wykryto i naprawiono w nim luki w zabezpieczeniach. Aktualizując oprogramowanie na bieżąco, eliminujesz te luki. Jeśli tego nie robisz, popełniasz poważny błąd.
Korzystanie z certyfikatu SSL
Na szczęście, nawet jeśli nie traktujesz certyfikatów SSL poważnie, Google uznaje strony bez nich za niebezpieczne, co oznacza, że w pewnym sensie musisz go mieć. Certyfikat SSL szyfruje dane przesyłane między użytkownikiem a serwerem. Jeśli ktoś spróbuje przechwycić dane w trakcie transmisji, szyfrowanie mu to uniemożliwi. Przeglądarki również zwracają uwagę na certyfikaty SSL i informują użytkowników, czy odwiedzana strona jest bezpieczna.
Monitorowanie serwera
Stałe monitorowanie serwera pomaga upewnić się, że serwer i strona działają prawidłowo. Jeśli wystąpi problem lub zakłócenie, możesz szybko je wykryć i podjąć działania obronne. Monitorowanie może także ostrzegać o potencjalnych problemach z bezpieczeństwem, dzięki czemu możesz zareagować, zanim staną się poważniejsze.
Tworzenie kopii zapasowych danych
Żadne z tych działań nie daje 100% gwarancji, że na Twojej stronie nigdy nie wystąpi problem. Dlatego regularne tworzenie kopii zapasowych jest niezbędne. Jeśli dane strony zostaną utracone w wyniku incydentu bezpieczeństwa lub zainfekowane przez malware, nadal będziesz mieć ich bezpieczną kopię i możliwość ich przywrócenia.
Ograniczanie dostępu i zasada najmniejszych uprawnień
Jednym z najważniejszych sposobów na poprawę bezpieczeństwa strony jest staranna kontrola tego, kto ma dostęp do witryny, serwera i ich zasobów. Nie każdy użytkownik czy pracownik potrzebuje dostępu do wszystkich części strony. Zasada najmniejszych uprawnień (PoLP) oznacza, że każdy użytkownik powinien mieć jedynie minimalny poziom dostępu niezbędny do wykonywania swoich zadań. Ograniczając uprawnienia, zmniejszasz potencjalne szkody w razie przejęcia konta. Na przykład zwykły administrator strony niekoniecznie powinien mieć dostęp do wrażliwych konfiguracji serwera czy narzędzi do zarządzania bazą danych. Regularny przegląd kont użytkowników i usuwanie zbędnych uprawnień również pomaga zwiększyć bezpieczeństwo strony.
Korzystanie z zapory aplikacji webowych (WAF)
Zapora aplikacji webowych (WAF) to warstwa zabezpieczeń, która monitoruje i filtruje ruch między użytkownikami a Twoją stroną. Potrafi rozpoznać i zablokować wiele rodzajów złośliwych żądań, zanim dotrą one do aplikacji webowej lub serwera. WAF może pomóc chronić strony przed typowymi zagrożeniami, takimi jak SQL injection, Cross-Site Scripting (XSS), złośliwe boty oraz niektóre rodzaje ataków na warstwę aplikacji. Korzystanie z WAF nie zastępuje innych środków bezpieczeństwa, ale może zapewnić dodatkową warstwę ochrony i ograniczyć skutki wielu popularnych ataków.
Ochrona przed atakami typu brute-force
Ataki typu brute-force polegają na tym, że atakujący wielokrotnie próbują różnych nazw użytkowników i haseł, aby uzyskać dostęp do konta. Mogą być szczególnie niebezpieczne dla stron logowania, kont administratorów i innych systemów korzystających z uwierzytelniania hasłem. Aby zmniejszyć ryzyko, stosuj silne i unikalne hasła, włączaj uwierzytelnianie wieloskładnikowe (MFA) wszędzie, gdzie to możliwe, oraz ograniczaj liczbę nieudanych prób logowania. Dodatkowe środki, takie jak blokowanie kont, ograniczanie częstotliwości logowania, CAPTCHA i monitorowanie podejrzanej aktywności logowania, również mogą znacznie utrudnić atakującym przeprowadzenie ataków brute-force.
Na koniec: jak bezpieczeństwo strony internetowej wpływa na firmy?
Bezpieczeństwo strony internetowej jest niezwykle ważne dla firm, ponieważ chroni wrażliwe dane użytkowników i przedsiębiorstwa przed cyberzagrożeniami, takimi jak ataki DDoS, SQL injection i malware. Stosowanie najlepszych praktyk bezpieczeństwa pomaga również zapobiegać przerwom w działaniu strony, stratom finansowym, utracie reputacji marki oraz karom prawnym. Dbając o bezpieczeństwo i dostępność strony, skuteczne praktyki bezpieczeństwa mogą także przyczynić się do lepszych wyników SEO i większego zaufania użytkowników.
FAQ
1. Jakie są najczęstsze zagrożenia bezpieczeństwa stron internetowych?
Do najczęstszych zagrożeń należą malware, defacement strony, ataki DoS i DDoS, SQL injection, kradzież danych oraz nieautoryzowany dostęp.
2. Dlaczego regularne aktualizacje strony są ważne dla bezpieczeństwa?
Aktualizacje często usuwają znane luki w zabezpieczeniach. Odkładanie ich może narazić Twoją stronę na działania hakerów i cyberataki.



