Ha online vállalkozást indít, vagy vannak ezen a területen tevékenykedő ismerősei, valószínűleg már sokat hallott és látott a biztonságról és az ezzel kapcsolatos aggodalmakról. A weboldal-biztonság az egyik legfontosabb és legalapvetőbb infrastruktúra, amely egy vállalkozás stabilitását és folyamatos működését biztosítja, és intézkedések és gyakorlatok összességéből áll.
Miért fontos a weboldal-biztonság?
A technológia fejlődésével a biztonsági fenyegetések is egyre kifinomultabbá váltak. Ezek a fenyegetések napról napra szaporodnak, módszereik pedig folyamatosan megújulnak, olyannyira, hogy a tegnapi védekezési intézkedések a mai támadásokkal szemben már sebezhetők lehetnek. Ezért mindig naprakésznek kell lennie.
Ezek a fenyegetések sokféle formában jelentkeznek, és eltérő hatással lehetnek egy weboldalra. Például elérhetetlenné tehetik a weboldalt, megváltoztathatják a megjelenését, sőt át is vehetik felette az irányítást, és illegális tevékenységekre használhatják. A felhasználók adatainak ellopása és rendszereik kártevőkkel való megfertőzése az Ön weboldalán keresztül további lehetséges problémák.
Az alább részletesen tárgyalt, weboldala védelmére szolgáló biztonsági intézkedések mellett a választott tárhelyszolgáltatásra is érdemes odafigyelnie. Célszerű magas szintű biztonságot nyújtó, megfelelő tárhelyszolgáltatást választani, hogy számos lehetséges kockázatot megelőzzön. Ha biztonságos, megbízható és kedvező árú tárhelyet szeretne vásárolni, a Potenting készséggel áll rendelkezésére.
A különböző biztonsági fenyegetések megértése
- Kártevők (malware): Rosszindulatú szoftverek vagy fertőzött kódok, amelyeket a hackerek és kiberbűnözők arra használnak, hogy hozzáférjenek az Ön weboldalához és annak adataihoz.
- Deface-elés (defacement): Akkor fordul elő, amikor egy kiberbűnöző hozzáfér a weboldalához és annak kódjához, és az Ön tudta nélkül megváltoztatja az oldal megjelenését vagy tartalmát. Ilyen helyzetekben a felhasználói adatai is veszélybe kerülhetnek.
- DoS- és DDoS-támadások: Ezekben a támadásokban nagyszámú bot küld kéréseket a weboldal szerverének, megakadályozva, hogy a valódi felhasználók elérjék a weboldalt.
- És még sok más…
Intézkedések a weboldal biztonságának fenntartására
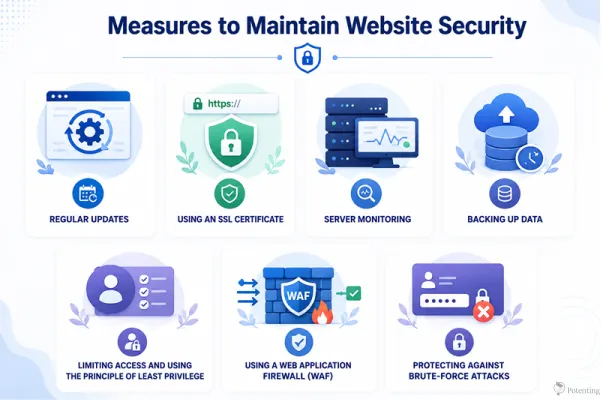
Az alábbiakban áttekintjük a legfontosabb lépéseket, amelyeket weboldala biztonságának megőrzése érdekében meg kell tennie.
Rendszeres frissítések
A frissítések sokak számára talán nem tűnnek túl fontosnak, de tudnia kell, hogy ha folyamatosan halogatja őket, lényegében könnyű célponttá teszi weboldalát a hackerek és a kibertámadások számára. Amikor egy program frissítést kap, az általában azt jelenti, hogy sebezhetőségeket azonosítottak és javítottak benne. Szoftverei naprakészen tartásával megszünteti ezeket a sebezhetőségeket. Ha ezt elmulasztja, súlyos hibát követ el.
SSL-tanúsítvány használata
Szerencsére, még ha Ön nem is veszi komolyan az SSL-tanúsítványokat, a Google biztonsági kockázatnak tekinti az ezek nélküli weboldalakat, így bizonyos mértékig kénytelen beszerezni egyet. Az SSL-tanúsítvány titkosítja a felhasználó és a szerver között továbbított adatokat. Ha valaki megpróbál hozzáférni az adatokhoz azok továbbítása közben, a titkosítás ezt megakadályozza. A böngészők is érzékenyek az SSL-tanúsítványok használatára, és a látogatáskor jelzik a felhasználóknak, hogy egy weboldal biztonságos-e.
Szerverfelügyelet
A folyamatos szerverfelügyelet segít biztosítani, hogy szervere és weboldala megfelelően működjön. Ha probléma vagy fennakadás lép fel, gyorsan észlelheti, és megteheti a szükséges védelmi intézkedéseket. A felügyelet a lehetséges biztonsági problémákra is figyelmeztetheti, így még azelőtt cselekedhet, hogy azok súlyosabbá válnának.
Adatok biztonsági mentése
Ezek az intézkedések nem garantálják 100%-os bizonyossággal, hogy weboldalán soha nem lép fel probléma. Ezért elengedhetetlenek a rendszeres biztonsági mentések. Ha weboldala adatai egy biztonsági incidens miatt elvesznek, vagy kártevő fertőzi meg őket, akkor is rendelkezni fog egy biztonságos másolattal, amelyből visszaállíthatja azokat.
A hozzáférés korlátozása és a legkisebb jogosultság elvének alkalmazása
A weboldal-biztonság javításának egyik legfontosabb módja annak gondos szabályozása, hogy ki férhet hozzá weboldalához, szerveréhez és annak erőforrásaihoz. Nem minden felhasználónak vagy munkatársnak van szüksége hozzáférésre a weboldal összes részéhez. A legkisebb jogosultság elve (Principle of Least Privilege, PoLP) azt jelenti, hogy minden felhasználó csak a feladatai elvégzéséhez szükséges minimális hozzáférési szinttel rendelkezzen. A jogosultságok korlátozásával csökkentheti a lehetséges kárt, ha egy fiók illetéktelen kezekbe kerül. Például egy átlagos weboldal-adminisztrátornak nem feltétlenül kell hozzáférnie az érzékeny szerverbeállításokhoz vagy az adatbázis-kezelő eszközökhöz. A felhasználói fiókok rendszeres felülvizsgálata és a szükségtelen jogosultságok eltávolítása szintén hozzájárulhat weboldala nagyobb biztonságához.
Webalkalmazás-tűzfal (WAF) használata
A webalkalmazás-tűzfal (Web Application Firewall, WAF) egy olyan biztonsági réteg, amely figyeli és szűri a felhasználók és a weboldal közötti forgalmat. Számos rosszindulatú kéréstípust képes felismerni és blokkolni, mielőtt azok elérnék a webalkalmazást vagy a szervert. A WAF segíthet megvédeni a weboldalakat az olyan gyakori fenyegetésekkel szemben, mint az SQL-befecskendezés (SQL injection), a webhelyek közötti parancsfájl-futtatás (Cross-Site Scripting, XSS), a rosszindulatú botok és az alkalmazásrétegbeli támadások egyes formái. A WAF használata nem teszi szükségtelenné az egyéb biztonsági intézkedéseket, de további védelmi réteget nyújthat, és csökkentheti számos gyakori támadás hatását.
Védekezés a brute-force támadások ellen
Brute-force támadásról akkor beszélünk, amikor a támadók ismételten különböző felhasználóneveket és jelszavakat próbálnak ki, hogy hozzáférjenek egy fiókhoz. Ezek a támadások különösen veszélyesek lehetnek a bejelentkezési oldalakra, az adminisztrátori fiókokra és más, jelszó alapú hitelesítést használó rendszerekre nézve. A kockázat csökkentése érdekében használjon erős és egyedi jelszavakat, ahol csak lehetséges, kapcsolja be a többtényezős hitelesítést (MFA), és korlátozza az ismételt sikertelen bejelentkezési kísérleteket. Az olyan további intézkedések, mint a fiókzárolás, a bejelentkezési kísérletek gyakoriságának korlátozása, a CAPTCHA és a gyanús bejelentkezési tevékenységek figyelése, szintén jelentősen megnehezíthetik a támadók dolgát.
Végül: hogyan hat a weboldal-biztonság a vállalkozásokra?
A weboldal-biztonság rendkívül fontos a vállalkozások számára, mert megvédi a felhasználók és a vállalkozás érzékeny adatait az olyan kiberfenyegetésekkel szemben, mint a DDoS-támadások, az SQL-befecskendezés és a kártevők. A bevált biztonsági gyakorlatok követése segít megelőzni a weboldal kieséseit, a pénzügyi veszteségeket, a márka hírnevének sérülését és a jogi szankciókat. A weboldal biztonságának és elérhetőségének fenntartásával a hatékony biztonsági gyakorlatok a jobb SEO-teljesítményhez és a felhasználói bizalom növekedéséhez is hozzájárulhatnak.
GYIK
1. Melyek a leggyakoribb weboldal-biztonsági fenyegetések?
A gyakori fenyegetések közé tartoznak a kártevők, a weboldalak deface-elése, a DoS- és DDoS-támadások, az SQL-befecskendezés, az adatlopás és az illetéktelen hozzáférés.
2. Miért fontosak a rendszeres weboldal-frissítések a biztonság szempontjából?
A frissítések gyakran ismert biztonsági sebezhetőségeket javítanak. A frissítések halogatása kiszolgáltatottá teheti weboldalát a hackerekkel és a kibertámadásokkal szemben.



