Nếu bạn đang bắt đầu kinh doanh trực tuyến hoặc có bạn bè hoạt động trong lĩnh vực này, hẳn bạn đã nghe và thấy rất nhiều cuộc thảo luận về bảo mật cũng như những mối lo ngại xoay quanh nó. Bảo mật website là một trong những nền tảng quan trọng và cơ bản nhất giúp đảm bảo sự ổn định và liên tục của một doanh nghiệp, và nó bao gồm một tập hợp các biện pháp và phương pháp thực hành.
Vì sao bảo mật website lại quan trọng?
Khi công nghệ ngày càng phát triển, các mối đe dọa bảo mật cũng trở nên tinh vi hơn. Những mối đe dọa này gia tăng mỗi ngày và phương thức của chúng liên tục được cập nhật, đến mức các biện pháp phòng thủ của ngày hôm qua có thể đã trở nên dễ bị tổn thương trước các cuộc tấn công hôm nay. Đó là lý do bạn luôn cần cập nhật kiến thức.
Các mối đe dọa này tồn tại dưới nhiều hình thức khác nhau và có thể gây ra những tác động khác nhau đối với website. Ví dụ, chúng có thể khiến website ngừng hoạt động, thay đổi giao diện của website, hoặc thậm chí chiếm quyền kiểm soát và sử dụng nó cho các hoạt động bất hợp pháp. Việc đánh cắp thông tin người dùng và lây nhiễm malware vào hệ thống của họ thông qua website của bạn cũng là những vấn đề có thể xảy ra.
Bên cạnh tất cả các biện pháp bảo mật bạn có thể áp dụng để bảo vệ website, mà chúng tôi sẽ trình bày chi tiết bên dưới, bạn cũng nên chú ý đến dịch vụ hosting mà mình lựa chọn. Tốt nhất là chọn một dịch vụ hosting phù hợp với mức độ bảo mật cao để ngăn ngừa nhiều rủi ro tiềm ẩn. Nếu bạn đang tìm mua hosting an toàn, đáng tin cậy và giá cả phải chăng, Potenting luôn sẵn sàng đồng hành cùng bạn.
Tìm hiểu các mối đe dọa bảo mật khác nhau
- Malware: Phần mềm độc hại hoặc mã bị nhiễm mà hacker và tội phạm mạng sử dụng để truy cập vào website và thông tin của bạn.
- Deface (thay đổi giao diện trái phép): Xảy ra khi tội phạm mạng truy cập được vào website và mã nguồn của bạn, rồi thay đổi giao diện hoặc nội dung trang mà bạn không hề hay biết. Trong những trường hợp này, thông tin của người dùng cũng có thể gặp nguy hiểm.
- Tấn công DoS và DDoS: Trong các cuộc tấn công này, một số lượng lớn bot gửi yêu cầu đến máy chủ của website, khiến người dùng hợp lệ không thể truy cập website.
- Và nhiều mối đe dọa khác…
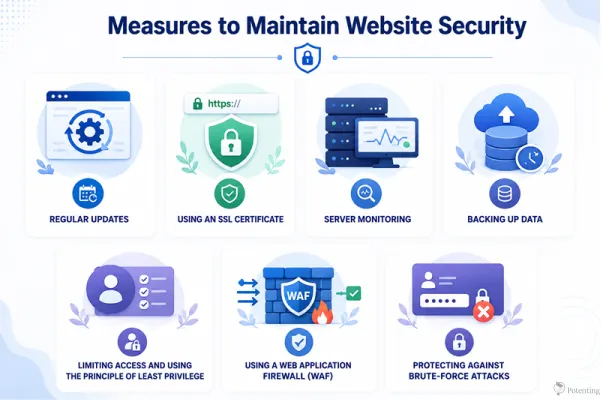
Các biện pháp duy trì bảo mật website
Dưới đây, chúng ta sẽ cùng xem xét những bước quan trọng nhất bạn nên thực hiện để duy trì bảo mật cho website của mình.
Cập nhật thường xuyên
Với nhiều người, việc cập nhật có vẻ không mấy quan trọng, nhưng bạn nên biết rằng nếu cứ trì hoãn cập nhật, bạn đang vô tình biến website của mình thành mục tiêu dễ dàng cho hacker và các cuộc tấn công mạng. Khi một chương trình nhận được bản cập nhật, điều đó thường có nghĩa là các lỗ hổng đã được phát hiện và khắc phục. Bằng cách luôn cập nhật phần mềm, bạn loại bỏ được những lỗ hổng này. Ngược lại, nếu không làm vậy, bạn đang mắc phải một sai lầm nghiêm trọng.
Sử dụng chứng chỉ SSL
May mắn là, ngay cả khi bạn không coi trọng chứng chỉ SSL, Google vẫn xem các website không có SSL là có rủi ro bảo mật, nghĩa là ở một mức độ nào đó, bạn buộc phải sử dụng nó. Chứng chỉ SSL mã hóa dữ liệu được trao đổi giữa người dùng và máy chủ. Nếu ai đó cố gắng truy cập dữ liệu trong quá trình truyền tải, việc mã hóa sẽ ngăn chặn điều đó. Các trình duyệt cũng rất nhạy cảm với việc sử dụng chứng chỉ SSL và sẽ thông báo cho người dùng biết website có an toàn hay không khi họ truy cập.
Giám sát máy chủ
Giám sát máy chủ liên tục giúp đảm bảo máy chủ và website của bạn hoạt động bình thường. Nếu xảy ra sự cố hoặc gián đoạn, bạn có thể phát hiện nhanh chóng và áp dụng các biện pháp phòng vệ. Việc giám sát cũng có thể cảnh báo bạn về các vấn đề bảo mật tiềm ẩn, giúp bạn kịp thời xử lý trước khi chúng trở nên nghiêm trọng hơn.
Sao lưu dữ liệu
Các biện pháp trên không thể đảm bảo 100% rằng website của bạn sẽ không bao giờ gặp sự cố. Đó là lý do việc sao lưu định kỳ là điều thiết yếu. Nếu dữ liệu website bị mất do sự cố bảo mật hoặc bị malware xâm hại, bạn vẫn sẽ có một bản sao an toàn và có thể khôi phục lại.
Giới hạn quyền truy cập và áp dụng nguyên tắc đặc quyền tối thiểu
Một trong những cách quan trọng nhất để nâng cao bảo mật website là kiểm soát chặt chẽ những ai có quyền truy cập vào website, máy chủ và các tài nguyên của nó. Không phải người dùng hay nhân viên nào cũng cần truy cập vào mọi phần của website. Nguyên tắc đặc quyền tối thiểu (Principle of Least Privilege – PoLP) có nghĩa là mỗi người dùng chỉ nên có mức quyền truy cập tối thiểu cần thiết để thực hiện công việc của mình. Bằng cách giới hạn quyền hạn, bạn có thể giảm thiểu thiệt hại tiềm ẩn nếu một tài khoản bị xâm phạm. Ví dụ, một quản trị viên website thông thường không nhất thiết phải có quyền truy cập vào các cấu hình máy chủ nhạy cảm hoặc công cụ quản lý cơ sở dữ liệu. Thường xuyên rà soát các tài khoản người dùng và loại bỏ những quyền không cần thiết cũng giúp website của bạn an toàn hơn.
Sử dụng tường lửa ứng dụng web (WAF)
Tường lửa ứng dụng web (Web Application Firewall – WAF) là một lớp bảo mật giám sát và lọc lưu lượng giữa người dùng và website của bạn. WAF có thể nhận diện và chặn nhiều loại yêu cầu độc hại trước khi chúng đến được ứng dụng web hoặc máy chủ của bạn. WAF có thể giúp bảo vệ website trước các mối đe dọa phổ biến như SQL injection, Cross-Site Scripting (XSS), bot độc hại và một số hình thức tấn công ở tầng ứng dụng. Việc sử dụng WAF không thay thế được các biện pháp bảo mật khác, nhưng có thể bổ sung thêm một lớp bảo vệ và giảm tác động của nhiều cuộc tấn công phổ biến.
Phòng chống tấn công Brute-Force (dò mật khẩu)
Tấn công brute-force xảy ra khi kẻ tấn công liên tục thử các tổ hợp tên người dùng và mật khẩu khác nhau để truy cập vào một tài khoản. Những cuộc tấn công này đặc biệt nguy hiểm đối với các trang đăng nhập, tài khoản quản trị viên và các hệ thống khác sử dụng xác thực bằng mật khẩu. Để giảm thiểu rủi ro, bạn nên sử dụng mật khẩu mạnh và riêng biệt, bật xác thực đa yếu tố (MFA) bất cứ khi nào có thể và giới hạn số lần đăng nhập thất bại liên tiếp. Các biện pháp bổ sung như khóa tài khoản, giới hạn tần suất đăng nhập, CAPTCHA và giám sát hoạt động đăng nhập đáng ngờ cũng có thể khiến các cuộc tấn công brute-force trở nên khó khăn hơn nhiều đối với kẻ tấn công.
Tổng kết: Bảo mật website ảnh hưởng đến doanh nghiệp như thế nào?
Bảo mật website cực kỳ quan trọng đối với doanh nghiệp vì nó bảo vệ thông tin nhạy cảm của người dùng và doanh nghiệp trước các mối đe dọa mạng như tấn công DDoS, SQL injection và malware. Tuân thủ các phương pháp bảo mật tốt nhất cũng giúp ngăn ngừa gián đoạn website, tổn thất tài chính, tổn hại danh tiếng thương hiệu và các chế tài pháp lý. Bằng cách duy trì tính bảo mật và khả năng hoạt động liên tục của website, các biện pháp bảo mật vững chắc còn góp phần cải thiện hiệu quả SEO và gia tăng niềm tin của người dùng.
Câu hỏi thường gặp
1. Những mối đe dọa bảo mật website phổ biến nhất là gì?
Các mối đe dọa phổ biến bao gồm malware, thay đổi giao diện website trái phép (deface), tấn công DoS và DDoS, SQL injection, đánh cắp dữ liệu và truy cập trái phép.
2. Vì sao việc cập nhật website thường xuyên lại quan trọng đối với bảo mật?
Các bản cập nhật thường khắc phục những lỗ hổng bảo mật đã được biết đến. Trì hoãn cập nhật có thể khiến website của bạn dễ bị hacker và các cuộc tấn công mạng khai thác.



