如果您正在创办在线业务,或者身边有朋友活跃于这一领域,那么您很可能已经听到、看到过许多关于安全问题及其相关担忧的讨论。网站安全是确保业务稳定和持续运营的最重要、最基础的保障之一,它由一系列措施和做法构成。
为什么网站安全如此重要?
随着技术的进步,安全威胁也变得越来越复杂。这些威胁与日俱增,其手段也在不断更新,以至于昨天的防御措施可能就无法抵御今天的攻击。因此,您必须时刻保持更新。
这些威胁形式多样,对网站造成的影响也各不相同。例如,它们可能导致网站下线、篡改网站外观,甚至夺取网站控制权并将其用于非法活动。窃取用户信息、通过您的网站让用户的系统感染恶意软件,也是可能出现的问题。
除了下文将要介绍的各种网站安全措施之外,您还应该重视所选择的主机服务。最好选择一个安全性高、合适的主机服务,以规避许多潜在风险。如果您正在寻找安全、可靠且实惠的主机购买服务,Potenting 随时为您效劳。
了解各种安全威胁
- 恶意软件:黑客和网络犯罪分子用来访问您的网站及其信息的恶意软件或被感染的代码。
- 网页篡改:当网络犯罪分子获取了您的网站及其代码的访问权限,并在您不知情的情况下更改网站的外观或内容时,就会发生这种情况。在这种情况下,您用户的信息也可能面临风险。
- DoS 和 DDoS 攻击:在这类攻击中,大量机器人向网站服务器发送请求,导致正常用户无法访问网站。
- 等等……
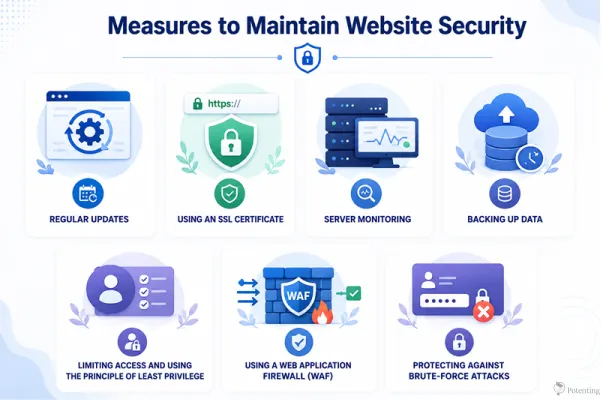
维护网站安全的措施
下面,我们将介绍维护网站安全应采取的最重要步骤。
定期更新
对许多人来说,更新似乎并不重要,但您应该知道,如果一再推迟更新,实际上就是让您的网站轻易成为黑客和网络攻击的目标。程序发布更新,通常意味着其中的漏洞已被发现并修复。保持软件为最新版本,就能消除这些漏洞;反之,则是犯了一个严重的错误。
使用 SSL 证书
幸运的是,即使您不重视 SSL 证书,Google 也会将没有 SSL 证书的网站视为存在安全风险,这意味着在某种程度上您必须获取一张 SSL 证书。SSL 证书会对用户与服务器之间交换的数据进行加密。如果有人试图在数据传输过程中获取这些数据,加密可以阻止其得逞。浏览器同样重视 SSL 证书的使用,会在用户访问网站时提示该网站是否安全。
服务器监控
持续监控服务器有助于确保您的服务器和网站正常运行。一旦出现问题或故障,您可以迅速发现并采取防御措施。监控还能提醒您潜在的安全问题,让您在问题恶化之前及时采取行动。
备份数据
上述措施无法百分之百保证您的网站永远不会出现问题。因此,定期备份至关重要。如果您的网站数据因安全问题而丢失,或遭到恶意软件破坏,您仍然拥有一份安全的数据副本,可以用来恢复。
限制访问权限并遵循最小权限原则
提升网站安全最重要的方法之一,就是严格控制哪些人可以访问您的网站、服务器及其资源。并非每个用户或员工都需要访问网站的所有部分。最小权限原则(PoLP)是指每个用户只应拥有完成其工作所需的最低访问权限。通过限制权限,可以在账户遭到入侵时降低潜在损失。例如,普通的网站管理员不一定需要访问敏感的服务器配置或数据库管理工具。定期审查用户账户并删除不必要的权限,也有助于提升网站的安全性。
使用 Web 应用防火墙(WAF)
Web 应用防火墙(WAF)是一道安全屏障,用于监控和过滤用户与网站之间的流量。它能够在恶意请求到达您的 Web 应用或服务器之前,识别并拦截多种类型的恶意请求。WAF 可帮助网站抵御常见威胁,例如 SQL 注入、跨站脚本(XSS)、恶意机器人以及某些形式的应用层攻击。使用 WAF 并不意味着可以省去其他安全措施,但它能够提供额外的一层保护,并减轻许多常见攻击的影响。
防范暴力破解攻击
暴力破解攻击是指攻击者反复尝试不同的用户名和密码,以获取账户访问权限。这类攻击对登录页面、管理员账户以及其他使用密码认证的系统尤其危险。为降低风险,您应使用强度高且唯一的密码,尽可能启用多因素认证(MFA),并限制重复的登录失败次数。账户锁定、登录频率限制、CAPTCHA 验证码以及监控可疑登录活动等额外措施,也能大大增加攻击者实施暴力破解的难度。
最后:网站安全对企业有何影响?
网站安全对企业极为重要,因为它能保护敏感的用户信息和业务信息,使其免受 DDoS 攻击、SQL 注入和恶意软件等网络威胁。遵循安全最佳实践还有助于避免网站中断、经济损失、品牌声誉受损以及法律处罚。通过维护网站的安全性和可用性,完善的安全措施还有助于提升 SEO 表现,增强用户信任。
常见问题
1. 最常见的网站安全威胁有哪些?
常见威胁包括恶意软件、网页篡改、DoS 和 DDoS 攻击、SQL 注入、数据窃取以及未经授权的访问。
2. 为什么定期更新网站对安全很重要?
更新通常会修复已知的安全漏洞。推迟更新可能会让您的网站暴露在黑客和网络攻击之下。



