Pokud začínáte s online podnikáním nebo máte přátele, kteří se v této oblasti pohybují, pravděpodobně jste už slyšeli a viděli mnoho diskusí o zabezpečení a obavách, které se s ním pojí. Zabezpečení webu je jednou z nejdůležitějších a nejzákladnějších součástí infrastruktury, která zajišťuje stabilitu a kontinuitu podnikání, a skládá se ze souboru opatření a postupů.
Proč je zabezpečení webu důležité?
S rozvojem technologií se zdokonalují i bezpečnostní hrozby. Těchto hrozeb každým dnem přibývá a jejich metody se neustále vyvíjejí, a to do té míry, že včerejší obranná opatření mohou být vůči dnešním útokům zranitelná. Proto je nutné mít neustále aktuální přehled.
Tyto hrozby mají mnoho různých podob a mohou web ovlivnit různými způsoby. Mohou například web vyřadit z provozu, změnit jeho vzhled, nebo nad ním dokonce převzít kontrolu a využívat ho k nezákonné činnosti. Dalšími problémy, které mohou nastat, jsou krádež údajů uživatelů a infikování jejich systémů malwarem prostřednictvím vašeho webu.
Kromě všech bezpečnostních opatření, která můžete k zabezpečení webu přijmout a kterým se budeme věnovat níže, byste měli věnovat pozornost také hostingové službě, kterou si zvolíte. Abyste předešli mnoha potenciálním rizikům, je lepší zvolit vhodnou hostingovou službu s vysokou úrovní zabezpečení. Pokud hledáte nákup hostingu, který je bezpečný, spolehlivý a cenově dostupný, Potenting je tu pro vás.
Přehled různých bezpečnostních hrozeb
- Malware: Škodlivý software nebo infikovaný kód, který hackeři a kyberzločinci používají k získání přístupu k vašemu webu a jeho datům.
- Defacement: K němu dochází, když kyberzločinec získá přístup k vašemu webu a jeho kódu a bez vašeho vědomí změní vzhled nebo obsah stránek. V takových situacích mohou být ohroženy i údaje vašich uživatelů.
- Útoky DoS a DDoS: Při těchto útocích posílá velké množství botů požadavky na server webu, čímž znemožňuje legitimním uživatelům přístup na web.
- A další…
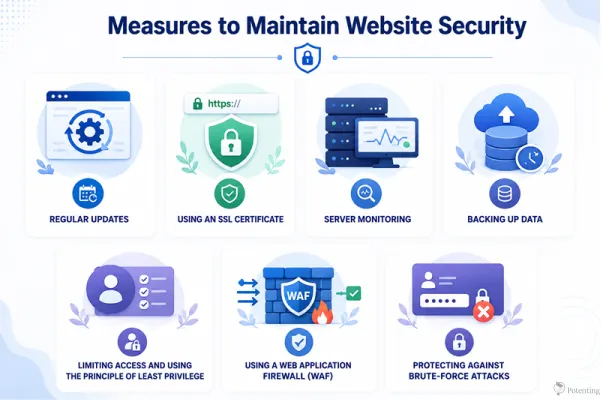
Opatření k udržení zabezpečení webu
Nyní se podíváme na nejdůležitější kroky, které byste měli podniknout, abyste udrželi svůj web v bezpečí.
Pravidelné aktualizace
Aktualizace se mnohým z vás nemusí zdát příliš důležité, ale měli byste vědět, že pokud je neustále odkládáte, děláte ze svého webu snadný cíl pro hackery a kybernetické útoky. Když program dostane aktualizaci, obvykle to znamená, že byly odhaleny a opraveny zranitelnosti. Udržováním softwaru v aktuálním stavu tyto zranitelnosti odstraníte. Pokud to však neuděláte, dopouštíte se vážné chyby.
Používání SSL certifikátu
Naštěstí i v případě, že SSL certifikáty neberete vážně, Google považuje weby bez nich za bezpečnostní riziko, takže jste do jisté míry nuceni si ho pořídit. SSL certifikát šifruje data přenášená mezi uživatelem a serverem. Pokud se někdo pokusí k datům během přenosu získat přístup, šifrování mu v tom zabrání. Prohlížeče jsou na používání SSL certifikátů rovněž citlivé a při návštěvě webu uživatele informují, zda je bezpečný.
Monitorování serveru
Nepřetržité monitorování serveru pomáhá zajistit, že váš server i web fungují správně. Pokud nastane problém nebo výpadek, můžete ho rychle odhalit a přijmout obranná opatření. Monitorování vás také může upozornit na potenciální bezpečnostní problémy, takže můžete zasáhnout dříve, než se stanou závažnějšími.
Zálohování dat
Tato opatření nemohou se 100% jistotou zaručit, že se na vašem webu nikdy nevyskytne žádný problém. Proto jsou pravidelné zálohy nezbytné. Pokud o data webu přijdete kvůli bezpečnostnímu incidentu nebo je poškodí malware, stále budete mít k dispozici bezpečnou kopii dat a budete je moci obnovit.
Omezení přístupu a princip nejnižších oprávnění
Jedním z nejdůležitějších způsobů, jak zlepšit zabezpečení webu, je pečlivě kontrolovat, kdo má přístup k vašemu webu, serveru a jejich prostředkům. Ne každý uživatel nebo zaměstnanec potřebuje přístup ke všem částem webu. Princip nejnižších oprávnění (PoLP) znamená, že každý uživatel by měl mít pouze minimální úroveň přístupu, kterou potřebuje k plnění svých úkolů. Omezením oprávnění můžete snížit potenciální škody v případě, že dojde ke kompromitaci účtu. Běžný správce webu by například neměl mít nutně přístup k citlivým konfiguracím serveru nebo k nástrojům pro správu databáze. K vyšší bezpečnosti webu přispívá také pravidelná kontrola uživatelských účtů a odebírání zbytečných oprávnění.
Používání webového aplikačního firewallu (WAF)
Webový aplikační firewall (WAF) je bezpečnostní vrstva, která monitoruje a filtruje provoz mezi uživateli a vaším webem. Dokáže identifikovat a zablokovat mnoho typů škodlivých požadavků dříve, než se dostanou k vaší webové aplikaci nebo serveru. WAF může pomoci chránit weby před běžnými hrozbami, jako jsou SQL injection, Cross-Site Scripting (XSS), škodliví boti a některé formy útoků na aplikační vrstvě. Používání WAF neodstraňuje potřebu dalších bezpečnostních opatření, může však poskytnout další vrstvu ochrany a zmírnit dopad mnoha běžných útoků.
Ochrana proti brute-force útokům
K brute-force útokům dochází, když útočníci opakovaně zkoušejí různá uživatelská jména a hesla, aby získali přístup k účtu. Tyto útoky mohou být obzvláště nebezpečné pro přihlašovací stránky, administrátorské účty a další systémy, které využívají ověřování pomocí hesla. Ke snížení rizika byste měli používat silná a jedinečná hesla, kdykoli je to možné, zapnout vícefaktorové ověřování (MFA) a omezit opakované neúspěšné pokusy o přihlášení. Útočníkům mohou brute-force útoky výrazně ztížit i další opatření, jako je zamykání účtů, omezení četnosti přihlášení, CAPTCHA a sledování podezřelé přihlašovací aktivity.
Závěrem: Jak zabezpečení webu ovlivňuje firmy?
Zabezpečení webu je pro firmy nesmírně důležité, protože chrání citlivé údaje uživatelů i firmy před kybernetickými hrozbami, jako jsou DDoS útoky, SQL injection a malware. Dodržování osvědčených bezpečnostních postupů také pomáhá předcházet výpadkům webu, finančním ztrátám, poškození pověsti značky a právním sankcím. Tím, že udržují web bezpečný a dostupný, mohou kvalitní bezpečnostní postupy přispět také k lepším výsledkům v SEO a k vyšší důvěře uživatelů.
Časté dotazy
1. Jaké jsou nejčastější bezpečnostní hrozby pro weby?
Mezi běžné hrozby patří malware, defacement webu, útoky DoS a DDoS, SQL injection, krádež dat a neoprávněný přístup.
2. Proč jsou pravidelné aktualizace webu důležité pro jeho zabezpečení?
Aktualizace často opravují známé bezpečnostní zranitelnosti. Odkládáním aktualizací můžete svůj web vystavit hackerům a kybernetickým útokům.



