Kui alustad veebipõhist äri või sul on selles valdkonnas tegutsevaid sõpru, oled tõenäoliselt kuulnud ja näinud palju arutelusid turvalisuse ja sellega seotud murede üle. Veebisaidi turvalisus on üks olulisemaid ja põhilisemaid alustalasid, mis tagab ettevõtte stabiilsuse ja järjepidevuse, ning see koosneb mitmest meetmest ja tavast.
Miks on veebisaidi turvalisus oluline?
Tehnoloogia arenguga on ka turvaohud muutunud keerukamaks. Neid ohte tuleb iga päevaga juurde ja nende meetodeid uuendatakse pidevalt – sedavõrd, et eilsed kaitsemeetmed võivad olla tänaste rünnakute ees haavatavad. Seetõttu pead alati kursis olema.
Need ohud esinevad väga erinevates vormides ja võivad veebisaidile erinevalt mõjuda. Näiteks võivad need veebisaidi võrgust maha võtta, muuta selle välimust või isegi saada selle üle kontrolli ja kasutada seda ebaseaduslikuks tegevuseks. Kasutajate andmete vargus ja nende süsteemide nakatamine pahavaraga sinu veebisaidi kaudu on veel mõned probleemid, mis võivad tekkida.
Lisaks kõigile turvameetmetele, mida saad oma veebisaidi kaitsmiseks rakendada ja millest räägime allpool lähemalt, peaksid tähelepanu pöörama ka valitud majutusteenusele. Paljude võimalike riskide vältimiseks on parem valida sobiv ja kõrge turvatasemega majutusteenus. Kui otsid turvalist, usaldusväärset ja taskukohast majutusteenuse ostu, on Potenting sinu jaoks olemas.
Erinevate turvaohtude mõistmine
- Pahavara: pahatahtlik tarkvara või nakatunud kood, mida häkkerid ja küberkurjategijad kasutavad sinu veebisaidile ja selle andmetele juurdepääsu saamiseks.
- Moonutamine (defacement): see juhtub siis, kui küberkurjategija saab juurdepääsu sinu veebisaidile ja selle koodile ning muudab sinu teadmata saidi välimust või sisu. Sellistes olukordades võivad ohus olla ka sinu kasutajate andmed.
- DoS- ja DDoS-rünnakud: nende rünnakute puhul saadab suur hulk roboteid veebisaidi serverile päringuid, takistades tavakasutajatel veebisaidile ligi pääsemast.
- Ja palju muud…
Meetmed veebisaidi turvalisuse tagamiseks
Siin vaatame kõige olulisemaid samme, mida peaksid oma veebisaidi turvalisuse tagamiseks astuma.
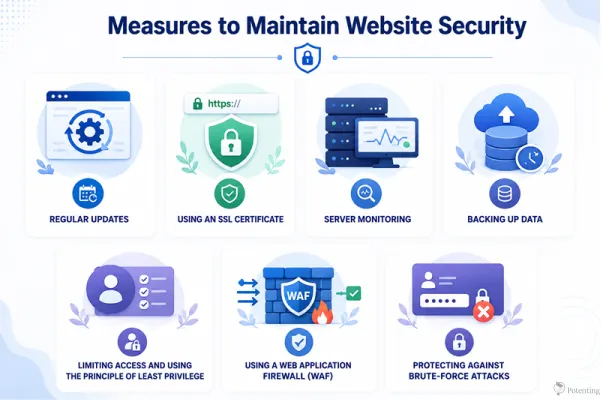
Regulaarsed uuendused
Paljudele ei pruugi uuendused tunduda eriti olulised, kuid pead teadma, et kui lükkad uuendusi pidevalt edasi, muudad oma veebisaidi sisuliselt häkkerite ja küberrünnakute kergeks sihtmärgiks. Kui programm saab uuenduse, tähendab see tavaliselt, et selles on leitud ja parandatud turvanõrkusi. Tarkvara ajakohasena hoides kõrvaldad need nõrkused. Kui sa seda ei tee, teed aga tõsise vea.
SSL-sertifikaadi kasutamine
Õnneks isegi siis, kui sa SSL-sertifikaate tõsiselt ei võta, peab Google ilma nendeta veebisaite turvariskiks, mis tähendab, et oled teatud määral sunnitud selle hankima. SSL-sertifikaat krüpteerib kasutaja ja serveri vahel vahetatavad andmed. Kui keegi üritab andmetele edastamise ajal ligi pääseda, takistab krüpteerimine seda. Ka brauserid jälgivad SSL-sertifikaatide kasutamist ja teavitavad kasutajaid veebisaiti külastades, kas see on turvaline.
Serveri jälgimine
Serveri pidev jälgimine aitab tagada, et sinu server ja veebisait töötavad korralikult. Kui tekib probleem või häire, saad selle kiiresti avastada ja kaitsemeetmeid rakendada. Jälgimine võib sind hoiatada ka võimalike turvaprobleemide eest, võimaldades sul tegutseda enne, kui need tõsisemaks muutuvad.
Andmete varundamine
Need meetmed ei saa 100% kindlusega tagada, et sinu veebisaidil ei teki kunagi probleeme. Seetõttu on regulaarsed varukoopiad hädavajalikud. Kui sinu veebisaidi andmed lähevad turvaprobleemi tõttu kaotsi või saavad pahavara tõttu kahjustada, on sul endiselt olemas turvaline koopia andmetest ja saad need taastada.
Juurdepääsu piiramine ja vähimate õiguste põhimõtte kasutamine
Üks olulisemaid viise veebisaidi turvalisuse parandamiseks on hoolikalt kontrollida, kellel on juurdepääs sinu veebisaidile, serverile ja selle ressurssidele. Mitte iga kasutaja või töötaja ei vaja juurdepääsu veebisaidi kõikidele osadele. Vähimate õiguste põhimõte (Principle of Least Privilege, PoLP) tähendab, et igal kasutajal peaks olema ainult minimaalne juurdepääsutase, mis on tema ülesannete täitmiseks vajalik. Õigusi piirates saad vähendada võimalikku kahju, kui mõni konto peaks ohtu sattuma. Näiteks ei pruugi tavalisel veebisaidi administraatoril olla vaja juurdepääsu tundlikele serveriseadistustele või andmebaasi haldustööriistadele. Kasutajakontode regulaarne ülevaatamine ja mittevajalike õiguste eemaldamine aitab samuti hoida sinu veebisaiti turvalisemana.
Veebirakenduse tulemüüri (WAF) kasutamine
Veebirakenduse tulemüür (Web Application Firewall, WAF) on turvakiht, mis jälgib ja filtreerib kasutajate ja sinu veebisaidi vahelist liiklust. See suudab tuvastada ja blokeerida paljusid pahatahtlikke päringuid enne, kui need jõuavad sinu veebirakenduse või serverini. WAF aitab kaitsta veebisaite levinud ohtude eest, nagu SQL-süstimine, saidiülene skriptimine (XSS), pahatahtlikud robotid ja mõned rakenduskihi rünnakud. WAF-i kasutamine ei kaota vajadust muude turvameetmete järele, kuid see võib pakkuda täiendavat kaitsekihti ja vähendada paljude levinud rünnakute mõju.
Kaitse jõuründe (brute-force) rünnakute eest
Jõuründed toimuvad siis, kui ründajad proovivad kontole juurdepääsu saamiseks korduvalt erinevaid kasutajanimesid ja paroole. Need rünnakud võivad olla eriti ohtlikud sisselogimislehtedele, administraatorikontodele ja muudele süsteemidele, mis kasutavad paroolipõhist autentimist. Riski vähendamiseks peaksid kasutama tugevaid ja unikaalseid paroole, lubama võimaluse korral mitmikautentimise (MFA) ja piirama korduvaid ebaõnnestunud sisselogimiskatseid. Täiendavad meetmed, nagu konto lukustamine, sisselogimiskatsete sageduse piiramine, CAPTCHA ja kahtlaste sisselogimiste jälgimine, võivad samuti jõuründed ründajate jaoks palju keerulisemaks muuta.
Kokkuvõtteks: kuidas mõjutab veebisaidi turvalisus ettevõtteid?
Veebisaidi turvalisus on ettevõtetele äärmiselt oluline, sest see kaitseb tundlikke kasutaja- ja äriandmeid küberohtude eest, nagu DDoS-rünnakud, SQL-süstimine ja pahavara. Turvalisuse parimate tavade järgimine aitab vältida ka veebisaidi katkestusi, rahalisi kahjusid, brändi maine kahjustamist ja õiguslikke karistusi. Veebisaidi turvalisust ja kättesaadavust tagades võivad tugevad turvatavad aidata kaasa ka paremale SEO-tulemusele ja kasutajate suuremale usaldusele.
KKK
1. Millised on kõige levinumad veebisaidi turvaohud?
Levinud ohtude hulka kuuluvad pahavara, veebisaidi moonutamine, DoS- ja DDoS-rünnakud, SQL-süstimine, andmevargus ja volitamata juurdepääs.
2. Miks on veebisaidi regulaarsed uuendused turvalisuse seisukohast olulised?
Uuendused parandavad sageli teadaolevaid turvanõrkusi. Uuenduste edasilükkamine võib jätta sinu veebisaidi häkkeritele ja küberrünnakutele avatuks.



