إذا كنت تبدأ مشروعًا تجاريًا عبر الإنترنت أو كان لديك أصدقاء ينشطون في هذا المجال، فلا بد أنك سمعت وشاهدت الكثير من النقاشات حول الأمان والمخاوف المتعلقة به. يُعدّ أمن المواقع الإلكترونية من أهم البنى التحتية وأكثرها جوهرية لضمان استقرار أي عمل واستمراريته، وهو يتكوّن من مجموعة من الإجراءات والممارسات.
لماذا يُعدّ أمن المواقع الإلكترونية مهمًا؟
مع تطوّر التكنولوجيا، أصبحت التهديدات الأمنية أيضًا أكثر تعقيدًا. فهذه التهديدات تتزايد يومًا بعد يوم، وتتجدد أساليبها باستمرار، إلى حدّ أن الإجراءات الدفاعية التي كانت فعّالة بالأمس قد تكون عرضة لهجمات اليوم. ولهذا يجب عليك أن تبقى على اطلاع دائم بكل جديد.
تأتي هذه التهديدات بأشكال متعددة، ويمكن أن تُحدث تأثيرات مختلفة على الموقع الإلكتروني. فعلى سبيل المثال، قد تتسبب في توقف الموقع عن العمل، أو تغيير مظهره، أو حتى السيطرة عليه واستخدامه في أنشطة غير قانونية. كما أن سرقة معلومات المستخدمين وإصابة أجهزتهم بالبرمجيات الخبيثة عبر موقعك من المشكلات الأخرى التي قد تحدث.
إلى جانب جميع الإجراءات الأمنية التي يمكنك اتخاذها لتأمين موقعك، والتي سنتناولها بالتفصيل أدناه، ينبغي لك أيضًا الانتباه إلى خدمة الاستضافة التي تختارها. فمن الأفضل اختيار خدمة استضافة مناسبة تتمتع بمستوى عالٍ من الأمان لتجنّب كثير من المخاطر المحتملة. وإذا كنت تبحث عن شراء استضافة آمنة وموثوقة وبسعر مناسب، فإن Potenting هنا من أجلك.
التعرّف على التهديدات الأمنية المختلفة
- البرمجيات الخبيثة (Malware): برمجيات ضارة أو شيفرات مصابة يستخدمها المخترقون ومجرمو الإنترنت للوصول إلى موقعك الإلكتروني ومعلوماته.
- تشويه الموقع (Defacement): يحدث ذلك عندما يتمكن أحد مجرمي الإنترنت من الوصول إلى موقعك وشيفرته البرمجية، فيغيّر مظهر الموقع أو محتواه دون علمك. وفي مثل هذه الحالات، قد تكون معلومات مستخدميك أيضًا في خطر.
- هجمات DoS وDDoS: في هذه الهجمات، يرسل عدد كبير من الروبوتات طلبات إلى خادم الموقع، مما يمنع المستخدمين الشرعيين من الوصول إليه.
- وغيرها…
إجراءات الحفاظ على أمن الموقع الإلكتروني
سنستعرض هنا أهم الخطوات التي ينبغي لك اتخاذها للحفاظ على أمان موقعك الإلكتروني.
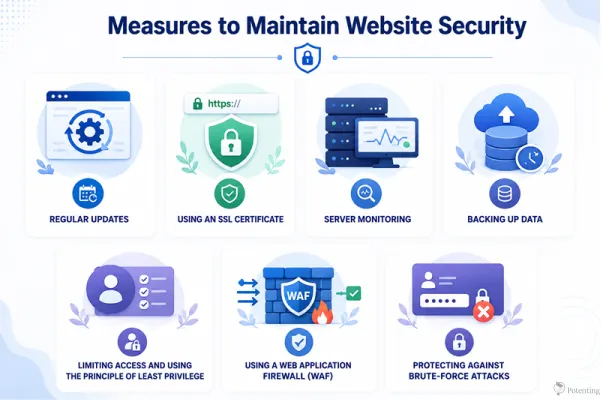
التحديثات المنتظمة
قد لا تبدو التحديثات مهمة جدًا بالنسبة إلى كثيرين منكم، لكن عليك أن تعلم أنك إذا واصلت تأجيل التحديثات، فأنت في الواقع تجعل موقعك هدفًا سهلًا للمخترقين والهجمات السيبرانية. فعندما يحصل برنامج ما على تحديث، فهذا يعني عادةً أنه قد تم اكتشاف ثغرات أمنية وإصلاحها. وبالحفاظ على برامجك محدّثة، فإنك تتخلص من هذه الثغرات. أما إذا أهملت ذلك، فأنت ترتكب خطأً جسيمًا.
استخدام شهادة SSL
لحسن الحظ، حتى لو لم تكن تأخذ شهادات SSL على محمل الجد، فإن Google تعدّ المواقع التي لا تملكها مصدر خطر أمني، ما يعني أنك مُلزم إلى حدّ ما بالحصول على واحدة. تعمل شهادة SSL على تشفير البيانات المتبادلة بين المستخدم والخادم، فإذا حاول أحدهم الوصول إلى البيانات أثناء نقلها، يمنعه التشفير من ذلك. كما أن المتصفحات حساسة لاستخدام شهادات SSL، وتُعلم المستخدمين عند زيارتهم لأي موقع ما إذا كان آمنًا أم لا.
مراقبة الخادم
تساعد المراقبة المستمرة للخادم على التأكد من أن خادمك وموقعك يعملان بشكل سليم. وفي حال حدوث مشكلة أو خلل، يمكنك اكتشافه بسرعة واتخاذ الإجراءات الدفاعية اللازمة. كما يمكن للمراقبة أن تنبّهك إلى المشكلات الأمنية المحتملة، مما يتيح لك التصرف قبل أن تتفاقم.
النسخ الاحتياطي للبيانات
لا يمكن لهذه الإجراءات أن تضمن بنسبة 100% ألا يواجه موقعك أي مشكلة على الإطلاق، ولهذا فإن النسخ الاحتياطي المنتظم أمر ضروري. فإذا فُقدت بيانات موقعك بسبب مشكلة أمنية أو تعرّضت للاختراق بفعل برمجيات خبيثة، فستظل لديك نسخة آمنة من بياناتك يمكنك استعادتها.
تقييد الوصول واعتماد مبدأ الحد الأدنى من الصلاحيات
من أهم طرق تحسين أمن الموقع الإلكتروني التحكم الدقيق فيمن يملك صلاحية الوصول إلى موقعك وخادمك وموارده. فليس كل مستخدم أو موظف بحاجة إلى الوصول إلى جميع أجزاء الموقع. ويعني مبدأ الحد الأدنى من الصلاحيات (PoLP) أن يحصل كل مستخدم على أدنى مستوى من الصلاحيات اللازمة لأداء مهامه فقط. ومن خلال تقييد الصلاحيات، يمكنك تقليل الضرر المحتمل في حال اختراق أحد الحسابات. فعلى سبيل المثال، ليس من الضروري أن يمتلك مدير الموقع العادي صلاحية الوصول إلى إعدادات الخادم الحساسة أو أدوات إدارة قواعد البيانات. كما أن المراجعة الدورية لحسابات المستخدمين وإزالة الصلاحيات غير الضرورية تساعدان على إبقاء موقعك أكثر أمانًا.
استخدام جدار حماية تطبيقات الويب (WAF)
جدار حماية تطبيقات الويب (WAF) هو طبقة أمان تراقب حركة البيانات بين المستخدمين وموقعك وتقوم بتصفيتها. ويمكنه اكتشاف أنواع كثيرة من الطلبات الضارة وحظرها قبل أن تصل إلى تطبيق الويب أو الخادم. كما يساعد WAF على حماية المواقع من التهديدات الشائعة مثل حقن SQL، والبرمجة النصية عبر المواقع (XSS)، والروبوتات الضارة، وبعض أنواع الهجمات على طبقة التطبيقات. ولا يُغني استخدام WAF عن الإجراءات الأمنية الأخرى، لكنه يوفّر طبقة حماية إضافية ويحدّ من تأثير كثير من الهجمات الشائعة.
الحماية من هجمات القوة الغاشمة (Brute-Force Attacks)
تحدث هجمات القوة الغاشمة عندما يحاول المهاجمون مرارًا وتكرارًا تجربة أسماء مستخدمين وكلمات مرور مختلفة للوصول إلى أحد الحسابات. وقد تكون هذه الهجمات خطيرة بشكل خاص على صفحات تسجيل الدخول وحسابات المسؤولين والأنظمة الأخرى التي تعتمد على المصادقة بكلمات المرور. وللحدّ من هذا الخطر، ينبغي لك استخدام كلمات مرور قوية وفريدة، وتفعيل المصادقة متعددة العوامل (MFA) كلما أمكن ذلك، وتقييد محاولات تسجيل الدخول الفاشلة المتكررة. كما أن الإجراءات الإضافية مثل قفل الحساب، وتحديد معدل محاولات تسجيل الدخول، واستخدام CAPTCHA، ومراقبة أنشطة تسجيل الدخول المشبوهة، تجعل هجمات القوة الغاشمة أصعب بكثير على المهاجمين.
ختامًا: كيف يؤثر أمن المواقع الإلكترونية على الأعمال التجارية؟
يُعدّ أمن المواقع الإلكترونية بالغ الأهمية للأعمال التجارية، لأنه يحمي المعلومات الحساسة للمستخدمين والشركات من التهديدات السيبرانية مثل هجمات DDoS وحقن SQL والبرمجيات الخبيثة. كما أن اتباع أفضل الممارسات الأمنية يساعد على تجنّب تعطّل الموقع، والخسائر المالية، والإضرار بسمعة العلامة التجارية، والعقوبات القانونية. ومن خلال الحفاظ على أمان الموقع وإتاحته، يمكن للممارسات الأمنية القوية أن تسهم أيضًا في تحسين أداء SEO وزيادة ثقة المستخدمين.
الأسئلة الشائعة
1. ما أكثر التهديدات الأمنية شيوعًا للمواقع الإلكترونية؟
من أكثر التهديدات شيوعًا: البرمجيات الخبيثة، وتشويه المواقع، وهجمات DoS وDDoS، وحقن SQL، وسرقة البيانات، والوصول غير المصرّح به.
2. لماذا تُعدّ التحديثات المنتظمة للموقع مهمة لأمانه؟
غالبًا ما تُصلح التحديثات ثغرات أمنية معروفة، وقد يؤدي تأخيرها إلى ترك موقعك عرضة للمخترقين والهجمات السيبرانية.



