Çevrim içi bir işe başlıyorsanız ya da bu alanda faaliyet gösteren arkadaşlarınız varsa, muhtemelen güvenlik ve bununla ilgili endişeler hakkında pek çok tartışma duymuş ve görmüşsünüzdür. Web sitesi güvenliği, bir işletmenin istikrarını ve sürekliliğini sağlayan en önemli ve temel altyapılardan biridir ve bir dizi önlem ile uygulamadan oluşur.
Web Sitesi Güvenliği Neden Önemlidir?
Teknoloji geliştikçe güvenlik tehditleri de daha karmaşık hâle geldi. Bu tehditler her geçen gün artıyor ve yöntemleri sürekli güncelleniyor; öyle ki dünün savunma önlemleri bugünün saldırılarına karşı savunmasız kalabiliyor. Bu nedenle her zaman güncel kalmanız gerekir.
Bu tehditler pek çok farklı biçimde ortaya çıkar ve bir web sitesi üzerinde farklı etkiler yaratabilir. Örneğin bir web sitesini erişilemez hâle getirebilir, görünümünü değiştirebilir, hatta sitenin kontrolünü ele geçirip onu yasa dışı faaliyetler için kullanabilir. Kullanıcıların bilgilerinin çalınması ve web siteniz aracılığıyla sistemlerine kötü amaçlı yazılım bulaştırılması da yaşanabilecek diğer sorunlardır.
Web sitenizi güvence altına almak için alabileceğiniz ve aşağıda ayrıntılı olarak ele alacağımız tüm güvenlik önlemlerinin yanı sıra, seçtiğiniz hosting hizmetine de dikkat etmelisiniz. Olası pek çok riskin önüne geçmek için yüksek güvenlik düzeyine sahip, uygun bir hosting hizmeti seçmek daha iyidir. Güvenli, güvenilir ve uygun fiyatlı bir hosting satın alma seçeneği arıyorsanız Potenting yanınızda.
Farklı Güvenlik Tehditlerini Anlamak
- Kötü amaçlı yazılım (Malware): Bilgisayar korsanlarının ve siber suçluların web sitenize ve bilgilerine erişmek için kullandığı zararlı yazılımlar veya virüslü kodlardır.
- Tahrifat (Defacement): Bir siber suçlunun web sitenize ve kodlarına erişip sizin haberiniz olmadan sitenin görünümünü veya içeriğini değiştirmesiyle ortaya çıkar. Bu gibi durumlarda kullanıcılarınızın bilgileri de risk altında olabilir.
- DoS ve DDoS Saldırıları: Bu saldırılarda çok sayıda bot, web sitesinin sunucusuna istek göndererek gerçek kullanıcıların web sitesine erişmesini engeller.
- Ve daha fazlası…
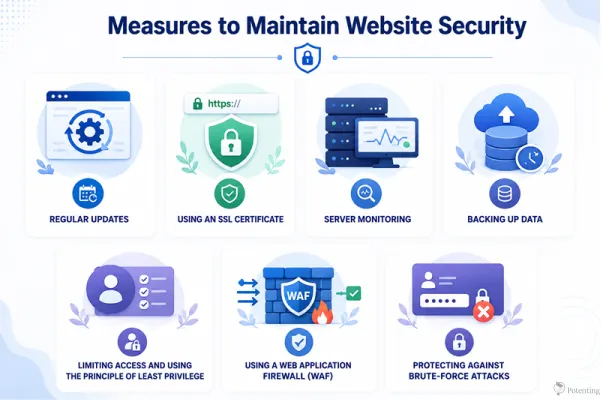
Web Sitesi Güvenliğini Korumaya Yönelik Önlemler
Burada, web sitenizin güvenliğini korumak için atmanız gereken en önemli adımlara göz atacağız.
Düzenli Güncellemeler
Güncellemeler birçoğunuza çok önemli görünmeyebilir; ancak güncellemelerinizi sürekli ertelerseniz, aslında web sitenizi bilgisayar korsanları ve siber saldırılar için kolay bir hedef hâline getirdiğinizi bilmelisiniz. Bir program güncelleme aldığında bu genellikle güvenlik açıklarının tespit edilip giderildiği anlamına gelir. Yazılımlarınızı güncel tutarak bu açıkları ortadan kaldırırsınız. Bunu yapmazsanız ciddi bir hata yapmış olursunuz.
SSL Sertifikası Kullanmak
Neyse ki SSL sertifikalarını ciddiye almasanız bile Google, SSL sertifikası olmayan web sitelerini güvenlik riski olarak değerlendirir; bu da bir anlamda sertifika edinmek zorunda olduğunuz anlamına gelir. SSL sertifikası, kullanıcı ile sunucu arasında aktarılan verileri şifreler. Biri veriler iletilirken bunlara erişmeye çalışırsa şifreleme buna engel olur. Tarayıcılar da SSL sertifikası kullanımına karşı hassastır ve kullanıcılar bir web sitesini ziyaret ettiğinde sitenin güvenli olup olmadığını onlara bildirir.
Sunucu İzleme
Sunucunun sürekli izlenmesi, sunucunuzun ve web sitenizin düzgün çalıştığından emin olmanıza yardımcı olur. Bir sorun veya kesinti yaşandığında bunu hızla fark edebilir ve savunma önlemleri alabilirsiniz. İzleme ayrıca olası güvenlik sorunları konusunda sizi uyararak bunlar daha ciddi hâle gelmeden harekete geçmenizi sağlar.
Verileri Yedeklemek
Bu önlemler, web sitenizin hiçbir zaman sorun yaşamayacağını %100 kesinlikle garanti edemez. Bu nedenle düzenli yedekleme şarttır. Web sitenizin verileri bir güvenlik sorunu nedeniyle kaybolursa veya kötü amaçlı yazılım nedeniyle zarar görürse, verilerinizin güvenli bir kopyasına yine de sahip olur ve onu geri yükleyebilirsiniz.
Erişimi Sınırlamak ve En Az Yetki İlkesini Uygulamak
Web sitesi güvenliğini artırmanın en önemli yollarından biri, web sitenize, sunucunuza ve kaynaklarına kimlerin erişebildiğini dikkatle kontrol etmektir. Her kullanıcının veya çalışanın web sitesinin tüm bölümlerine erişmesi gerekmez. En Az Yetki İlkesi (PoLP), her kullanıcının yalnızca görevlerini yerine getirmek için gereken asgari erişim düzeyine sahip olması gerektiği anlamına gelir. Yetkileri sınırlandırarak bir hesabın ele geçirilmesi durumunda oluşabilecek olası zararı azaltabilirsiniz. Örneğin sıradan bir web sitesi yöneticisinin hassas sunucu yapılandırmalarına veya veritabanı yönetim araçlarına erişimi olması şart değildir. Kullanıcı hesaplarını düzenli olarak gözden geçirmek ve gereksiz yetkileri kaldırmak da web sitenizin daha güvenli kalmasına yardımcı olur.
Web Uygulama Güvenlik Duvarı (WAF) Kullanmak
Web Uygulama Güvenlik Duvarı (WAF), kullanıcılar ile web siteniz arasındaki trafiği izleyen ve filtreleyen bir güvenlik katmanıdır. Birçok kötü amaçlı isteği web uygulamanıza veya sunucunuza ulaşmadan önce tespit edip engelleyebilir. WAF, web sitelerini SQL enjeksiyonu, Siteler Arası Betik Çalıştırma (XSS), kötü amaçlı botlar ve bazı uygulama katmanı saldırıları gibi yaygın tehditlere karşı korumaya yardımcı olabilir. WAF kullanmak diğer güvenlik önlemlerine olan ihtiyacı ortadan kaldırmaz; ancak ek bir koruma katmanı sağlayarak birçok yaygın saldırının etkisini azaltabilir.
Kaba Kuvvet (Brute-Force) Saldırılarına Karşı Korunmak
Kaba kuvvet saldırıları, saldırganların bir hesaba erişmek için tekrar tekrar farklı kullanıcı adları ve parolalar denemesiyle gerçekleşir. Bu saldırılar özellikle giriş sayfaları, yönetici hesapları ve parola tabanlı kimlik doğrulama kullanan diğer sistemler için tehlikeli olabilir. Riski azaltmak için güçlü ve benzersiz parolalar kullanmalı, mümkün olduğunda çok faktörlü kimlik doğrulamayı (MFA) etkinleştirmeli ve art arda yapılan başarısız giriş denemelerini sınırlandırmalısınız. Hesap kilitleme, giriş hızı sınırlama, CAPTCHA ve şüpheli giriş etkinliklerinin izlenmesi gibi ek önlemler de kaba kuvvet saldırılarını saldırganlar için çok daha zor hâle getirebilir.
Son Olarak: Web Sitesi Güvenliği İşletmeleri Nasıl Etkiler?
Web sitesi güvenliği işletmeler için son derece önemlidir; çünkü hassas kullanıcı ve işletme bilgilerini DDoS saldırıları, SQL enjeksiyonu ve kötü amaçlı yazılımlar gibi siber tehditlere karşı korur. Güvenlik alanındaki en iyi uygulamaları takip etmek, web sitesi kesintilerini, maddi kayıpları, marka itibarının zedelenmesini ve yasal yaptırımları önlemeye de yardımcı olur. Güçlü güvenlik uygulamaları, bir web sitesinin güvenliğini ve erişilebilirliğini koruyarak daha iyi SEO performansına ve kullanıcı güveninin artmasına da katkıda bulunabilir.
Sıkça Sorulan Sorular
1. En yaygın web sitesi güvenlik tehditleri nelerdir?
Yaygın tehditler arasında kötü amaçlı yazılımlar, web sitesi tahrifatı, DoS ve DDoS saldırıları, SQL enjeksiyonu, veri hırsızlığı ve yetkisiz erişim yer alır.
2. Düzenli web sitesi güncellemeleri güvenlik açısından neden önemlidir?
Güncellemeler çoğu zaman bilinen güvenlik açıklarını giderir. Güncellemeleri geciktirmek, web sitenizi bilgisayar korsanlarına ve siber saldırılara açık hâle getirebilir.



