Jos olet perustamassa verkkoliiketoimintaa tai sinulla on alalla toimivia ystäviä, olet luultavasti kuullut ja nähnyt paljon keskustelua tietoturvasta ja siihen liittyvistä huolenaiheista. Verkkosivuston tietoturva on yksi tärkeimmistä ja perustavanlaatuisimmista rakenteista, jotka takaavat liiketoiminnan vakauden ja jatkuvuuden, ja se koostuu joukosta toimenpiteitä ja käytäntöjä.
Miksi verkkosivuston tietoturva on tärkeää?
Teknologian kehittyessä myös tietoturvauhat ovat muuttuneet yhä kehittyneemmiksi. Uhkia tulee päivä päivältä lisää, ja niiden menetelmät päivittyvät jatkuvasti, jopa niin, että eilisen puolustuskeinot voivat olla haavoittuvia tämän päivän hyökkäyksille. Siksi sinun on aina pysyttävä ajan tasalla.
Uhkia on monenlaisia, ja ne voivat vaikuttaa verkkosivustoon eri tavoin. Ne voivat esimerkiksi kaataa sivuston, muuttaa sen ulkoasua tai jopa ottaa sen hallintaansa ja käyttää sitä laittomaan toimintaan. Muita mahdollisia ongelmia ovat käyttäjien tietojen varastaminen ja heidän järjestelmiensä saastuttaminen haittaohjelmilla sivustosi kautta.
Kaikkien niiden tietoturvatoimenpiteiden lisäksi, joilla voit suojata verkkosivustoasi ja joita käsittelemme tarkemmin alempana, sinun kannattaa kiinnittää huomiota myös valitsemaasi hosting-palveluun. On parempi valita sopiva ja tietoturvaltaan korkeatasoinen hosting-palvelu, jotta voit välttää monia mahdollisia riskejä. Jos etsit turvallista, luotettavaa ja edullista webhotellia ostettavaksi, Potenting on täällä sinua varten.
Erilaisten tietoturvauhkien ymmärtäminen
- Haittaohjelmat: Haitallisia ohjelmia tai saastunutta koodia, joiden avulla hakkerit ja kyberrikolliset pääsevät käsiksi verkkosivustoosi ja sen tietoihin.
- Sivuston turmeleminen (defacement): Tässä kyberrikollinen pääsee käsiksi verkkosivustoosi ja sen koodiin ja muuttaa sivuston ulkoasua tai sisältöä tietämättäsi. Tällaisissa tilanteissa myös käyttäjiesi tiedot voivat olla vaarassa.
- DoS- ja DDoS-hyökkäykset: Näissä hyökkäyksissä suuri määrä botteja lähettää pyyntöjä verkkosivuston palvelimelle, mikä estää oikeita käyttäjiä pääsemästä sivustolle.
- Ja paljon muuta…
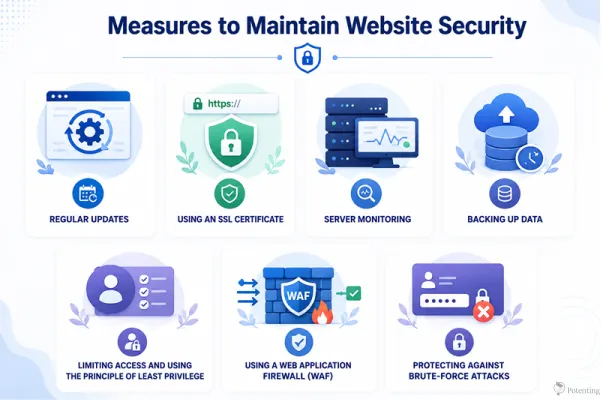
Toimenpiteet verkkosivuston tietoturvan ylläpitämiseksi
Tässä käymme läpi tärkeimmät toimet, jotka sinun tulisi tehdä verkkosivustosi tietoturvan ylläpitämiseksi.
Säännölliset päivitykset
Päivitykset eivät ehkä tunnu monista kovin tärkeiltä, mutta jos lykkäät niitä jatkuvasti, teet verkkosivustostasi käytännössä helpon kohteen hakkereille ja kyberhyökkäyksille. Kun ohjelma saa päivityksen, se tarkoittaa yleensä, että siitä on löydetty ja korjattu haavoittuvuuksia. Pitämällä ohjelmistosi ajan tasalla poistat nämä haavoittuvuudet. Jos laiminlyöt tämän, teet vakavan virheen.
SSL-varmenteen käyttö
Onneksi, vaikka et suhtautuisikaan SSL-varmenteisiin vakavasti, Google pitää sivustoja ilman niitä tietoturvariskeinä, joten olet tietyssä määrin velvoitettu hankkimaan sellaisen. SSL-varmenne salaa käyttäjän ja palvelimen välillä siirrettävät tiedot. Jos joku yrittää päästä käsiksi tietoihin niiden siirron aikana, salaus estää sen. Myös selaimet reagoivat SSL-varmenteiden käyttöön ja kertovat käyttäjille sivustolla vieraillessa, onko sivusto turvallinen.
Palvelimen valvonta
Jatkuva palvelimen valvonta auttaa varmistamaan, että palvelimesi ja verkkosivustosi toimivat oikein. Jos ilmenee ongelma tai häiriö, voit havaita sen nopeasti ja ryhtyä puolustustoimiin. Valvonta voi myös varoittaa mahdollisista tietoturvaongelmista, jolloin voit toimia ennen kuin ne pahenevat.
Tietojen varmuuskopiointi
Nämä toimenpiteet eivät voi 100-prosenttisesti taata, ettei verkkosivustollasi koskaan ilmene ongelmia. Siksi säännölliset varmuuskopiot ovat välttämättömiä. Jos sivustosi tiedot katoavat tietoturvaongelman vuoksi tai vaarantuvat haittaohjelman takia, sinulla on silti turvallinen kopio tiedoistasi ja voit palauttaa ne.
Käyttöoikeuksien rajoittaminen ja vähimpien oikeuksien periaate
Yksi tärkeimmistä tavoista parantaa verkkosivuston tietoturvaa on valvoa tarkasti, kenellä on pääsy verkkosivustoosi, palvelimeesi ja sen resursseihin. Kaikki käyttäjät tai työntekijät eivät tarvitse pääsyä sivuston kaikkiin osiin. Vähimpien oikeuksien periaate (Principle of Least Privilege, PoLP) tarkoittaa, että jokaisella käyttäjällä tulisi olla vain se vähimmäistason käyttöoikeus, jota hän tarvitsee tehtäviensä hoitamiseen. Rajoittamalla oikeuksia voit pienentää mahdollisia vahinkoja, jos jokin tili vaarantuu. Esimerkiksi tavallisella sivuston ylläpitäjällä ei välttämättä tarvitse olla pääsyä palvelimen arkaluonteisiin asetuksiin tai tietokannan hallintatyökaluihin. Käyttäjätilien säännöllinen tarkistaminen ja tarpeettomien oikeuksien poistaminen auttavat myös pitämään sivustosi turvallisempana.
Web-sovelluspalomuurin (WAF) käyttö
Web-sovelluspalomuuri (Web Application Firewall, WAF) on tietoturvakerros, joka valvoo ja suodattaa käyttäjien ja verkkosivustosi välistä liikennettä. Se pystyy tunnistamaan ja estämään monenlaisia haitallisia pyyntöjä ennen kuin ne saavuttavat verkkosovelluksesi tai palvelimesi. WAF voi auttaa suojaamaan verkkosivustoja yleisiltä uhilta, kuten SQL-injektioilta, sivustojen välisiltä komentosarjahyökkäyksiltä (Cross-Site Scripting, XSS), haitallisilta boteilta ja joiltakin sovelluskerroksen hyökkäyksiltä. WAF:n käyttö ei poista muiden tietoturvatoimenpiteiden tarvetta, mutta se voi tarjota lisäsuojakerroksen ja vähentää monien yleisten hyökkäysten vaikutuksia.
Suojautuminen brute force -hyökkäyksiltä
Brute force -hyökkäyksissä hyökkääjät kokeilevat toistuvasti eri käyttäjätunnuksia ja salasanoja päästäkseen käsiksi tiliin. Nämä hyökkäykset voivat olla erityisen vaarallisia kirjautumissivuille, ylläpitäjätileille ja muille salasanapohjaista tunnistautumista käyttäville järjestelmille. Riskin pienentämiseksi sinun tulisi käyttää vahvoja ja yksilöllisiä salasanoja, ottaa monivaiheinen tunnistautuminen (MFA) käyttöön aina kun mahdollista ja rajoittaa toistuvia epäonnistuneita kirjautumisyrityksiä. Lisätoimet, kuten tilin lukitseminen, kirjautumisyritysten määrän rajoittaminen, CAPTCHA ja epäilyttävän kirjautumistoiminnan valvonta, voivat myös tehdä brute force -hyökkäyksistä hyökkääjille paljon vaikeampia.
Lopuksi: miten verkkosivuston tietoturva vaikuttaa yrityksiin?
Verkkosivuston tietoturva on yrityksille äärimmäisen tärkeää, koska se suojaa käyttäjien ja yrityksen arkaluonteisia tietoja kyberuhilta, kuten DDoS-hyökkäyksiltä, SQL-injektioilta ja haittaohjelmilta. Tietoturvan parhaiden käytäntöjen noudattaminen auttaa myös ehkäisemään sivuston häiriöitä, taloudellisia menetyksiä, brändin maineen vahingoittumista ja oikeudellisia seuraamuksia. Kun sivuston tietoturva ja saatavuus pidetään kunnossa, vahvat tietoturvakäytännöt voivat myös edistää parempaa SEO-suorituskykyä ja lisätä käyttäjien luottamusta.
Usein kysytyt kysymykset
1. Mitkä ovat yleisimmät verkkosivustojen tietoturvauhat?
Yleisiä uhkia ovat haittaohjelmat, sivuston turmeleminen, DoS- ja DDoS-hyökkäykset, SQL-injektiot, tietovarkaudet ja luvaton pääsy.
2. Miksi säännölliset päivitykset ovat tärkeitä verkkosivuston tietoturvalle?
Päivitykset korjaavat usein tunnettuja tietoturvahaavoittuvuuksia. Päivitysten viivyttäminen voi jättää sivustosi alttiiksi hakkereille ja kyberhyökkäyksille.



