Hvis du starter en nettbasert virksomhet eller har venner som er aktive på dette feltet, har du sannsynligvis hørt og sett mye diskusjon om sikkerhet og bekymringene rundt det. Nettstedsikkerhet er en av de viktigste og mest grunnleggende forutsetningene for stabilitet og kontinuitet i en virksomhet, og den består av en rekke tiltak og rutiner.
Hvorfor er nettstedsikkerhet viktig?
I takt med den teknologiske utviklingen har også sikkerhetstruslene blitt mer sofistikerte. Disse truslene øker for hver dag, og metodene oppdateres stadig, i en slik grad at gårsdagens forsvarstiltak kan være sårbare for dagens angrep. Derfor må du alltid holde deg oppdatert.
Truslene finnes i mange ulike former og kan påvirke et nettsted på forskjellige måter. De kan for eksempel gjøre et nettsted utilgjengelig, endre utseendet eller til og med ta kontroll over det og bruke det til ulovlig virksomhet. Tyveri av brukernes opplysninger og infisering av systemene deres med skadevare via nettstedet ditt er andre problemer som kan oppstå.
I tillegg til alle sikkerhetstiltakene du kan iverksette for å sikre nettstedet ditt, som vi kommer tilbake til nedenfor, bør du også være nøye med hvilken hostingtjeneste du velger. Det er lurt å velge en egnet hostingtjeneste med høyt sikkerhetsnivå for å unngå mange potensielle risikoer. Hvis du ønsker kjøp av webhotell som er sikkert, pålitelig og rimelig, står Potenting klar til å hjelpe deg.
Forstå ulike sikkerhetstrusler
- Skadevare: Ondsinnet programvare eller infisert kode som hackere og nettkriminelle bruker for å få tilgang til nettstedet ditt og informasjonen på det.
- Defacement (vandalisering): Dette skjer når en nettkriminell får tilgang til nettstedet ditt og koden bak det, og endrer utseendet eller innholdet uten at du vet om det. I slike situasjoner kan også brukernes opplysninger være i fare.
- DoS- og DDoS-angrep: I disse angrepene sender et stort antall boter forespørsler til nettstedets server, slik at legitime brukere ikke får tilgang til nettstedet.
- Og mer …
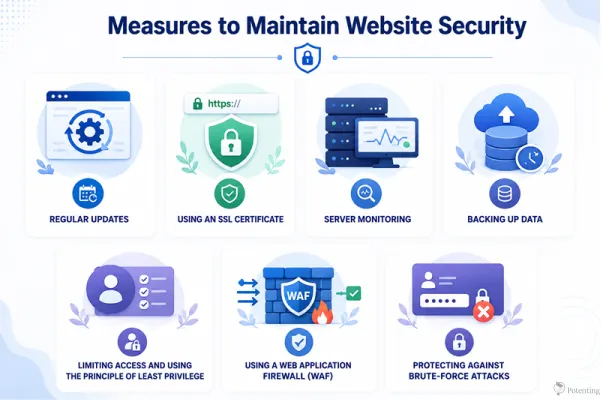
Tiltak for å ivareta nettstedsikkerheten
Her ser vi nærmere på de viktigste stegene du bør ta for å ivareta sikkerheten på nettstedet ditt.
Regelmessige oppdateringer
Oppdateringer virker kanskje ikke så viktige for mange, men du bør vite at hvis du stadig utsetter dem, gjør du i praksis nettstedet ditt til et lett mål for hackere og cyberangrep. Når et program får en oppdatering, betyr det som regel at sårbarheter er blitt oppdaget og utbedret. Ved å holde programvaren oppdatert fjerner du disse sårbarhetene. Unnlater du å gjøre det, begår du derimot en alvorlig feil.
Bruk av SSL-sertifikat
Heldigvis anser Google nettsteder uten SSL-sertifikat som en sikkerhetsrisiko, selv om du selv ikke tar SSL-sertifikater på alvor. Det betyr at du i en viss grad er nødt til å skaffe deg et. Et SSL-sertifikat krypterer dataene som utveksles mellom brukeren og serveren. Hvis noen prøver å få tak i dataene mens de overføres, hindrer krypteringen dem i å gjøre det. Nettlesere reagerer også på bruken av SSL-sertifikater og informerer brukerne om hvorvidt et nettsted er sikkert når de besøker det.
Serverovervåking
Kontinuerlig overvåking av serveren bidrar til å sikre at serveren og nettstedet fungerer som de skal. Hvis det oppstår et problem eller en driftsforstyrrelse, kan du oppdage det raskt og iverksette forsvarstiltak. Overvåking kan også varsle deg om potensielle sikkerhetsproblemer, slik at du kan gripe inn før de blir mer alvorlige.
Sikkerhetskopiering av data
Disse tiltakene kan ikke garantere med 100 % sikkerhet at nettstedet ditt aldri får problemer. Derfor er regelmessig sikkerhetskopiering helt avgjørende. Hvis dataene på nettstedet går tapt på grunn av et sikkerhetsproblem eller blir kompromittert av skadevare, har du fortsatt en sikker kopi av dataene og kan gjenopprette dem.
Begrense tilgang og bruke prinsippet om minste privilegium
En av de viktigste måtene å forbedre nettstedsikkerheten på er å kontrollere nøye hvem som har tilgang til nettstedet, serveren og ressursene knyttet til dem. Ikke alle brukere eller ansatte trenger tilgang til alle deler av et nettsted. Prinsippet om minste privilegium (PoLP) innebærer at hver bruker bare skal ha det minimumsnivået av tilgang som kreves for å utføre oppgavene sine. Ved å begrense tilgangsrettighetene kan du redusere den potensielle skaden dersom en konto blir kompromittert. En vanlig nettstedadministrator trenger for eksempel ikke nødvendigvis tilgang til sensitive serverkonfigurasjoner eller verktøy for databaseadministrasjon. Regelmessig gjennomgang av brukerkontoer og fjerning av unødvendige rettigheter kan også bidra til å holde nettstedet sikrere.
Bruk av brannmur for webapplikasjoner (WAF)
En brannmur for webapplikasjoner (WAF) er et sikkerhetslag som overvåker og filtrerer trafikken mellom brukerne og nettstedet ditt. Den kan identifisere og blokkere mange typer ondsinnede forespørsler før de når webapplikasjonen eller serveren. En WAF kan bidra til å beskytte nettsteder mot vanlige trusler som SQL-injeksjon, Cross-Site Scripting (XSS), ondsinnede boter og enkelte typer angrep på applikasjonslaget. Bruk av en WAF fjerner ikke behovet for andre sikkerhetstiltak, men den kan gi et ekstra beskyttelseslag og redusere virkningen av mange vanlige angrep.
Beskyttelse mot brute force-angrep
Brute force-angrep skjer når angripere gjentatte ganger prøver ulike brukernavn og passord for å få tilgang til en konto. Slike angrep kan være særlig farlige for innloggingssider, administratorkontoer og andre systemer som bruker passordbasert autentisering. For å redusere risikoen bør du bruke sterke og unike passord, aktivere flerfaktorautentisering (MFA) der det er mulig, og begrense gjentatte mislykkede innloggingsforsøk. Ytterligere tiltak som kontosperring, begrensning av antall innloggingsforsøk, CAPTCHA og overvåking av mistenkelig innloggingsaktivitet kan også gjøre brute force-angrep langt vanskeligere for angriperne.
Til slutt: Hvordan påvirker nettstedsikkerhet virksomheter?
Nettstedsikkerhet er svært viktig for virksomheter, fordi den beskytter sensitive bruker- og forretningsopplysninger mot cybertrusler som DDoS-angrep, SQL-injeksjon og skadevare. Å følge beste praksis for sikkerhet bidrar også til å forhindre driftsavbrudd på nettstedet, økonomiske tap, skade på merkevarens omdømme og rettslige sanksjoner. Ved å ivareta nettstedets sikkerhet og tilgjengelighet kan gode sikkerhetsrutiner dessuten bidra til bedre SEO-resultater og økt tillit blant brukerne.
Ofte stilte spørsmål
1. Hva er de vanligste sikkerhetstruslene mot nettsteder?
Vanlige trusler omfatter skadevare, vandalisering av nettsteder, DoS- og DDoS-angrep, SQL-injeksjon, datatyveri og uautorisert tilgang.
2. Hvorfor er regelmessige oppdateringer av nettstedet viktige for sikkerheten?
Oppdateringer utbedrer ofte kjente sikkerhetssårbarheter. Hvis du utsetter oppdateringer, kan nettstedet ditt bli utsatt for hackere og cyberangrep.



